
第10回
【記入例つき】SCS評価制度 3-1-4 台帳管理~情報資産編~
すべての情報を同じ厳重さで守るのは無理です。3-1-4は、情報に機密のレベルを付け、レベルごとの扱い方を決めて、守るべきものに対策を集中させる項目です。つまずきやすいのは「重要」の線引きで、ここを社内でそろえられるかが分かれ目になります。
目次
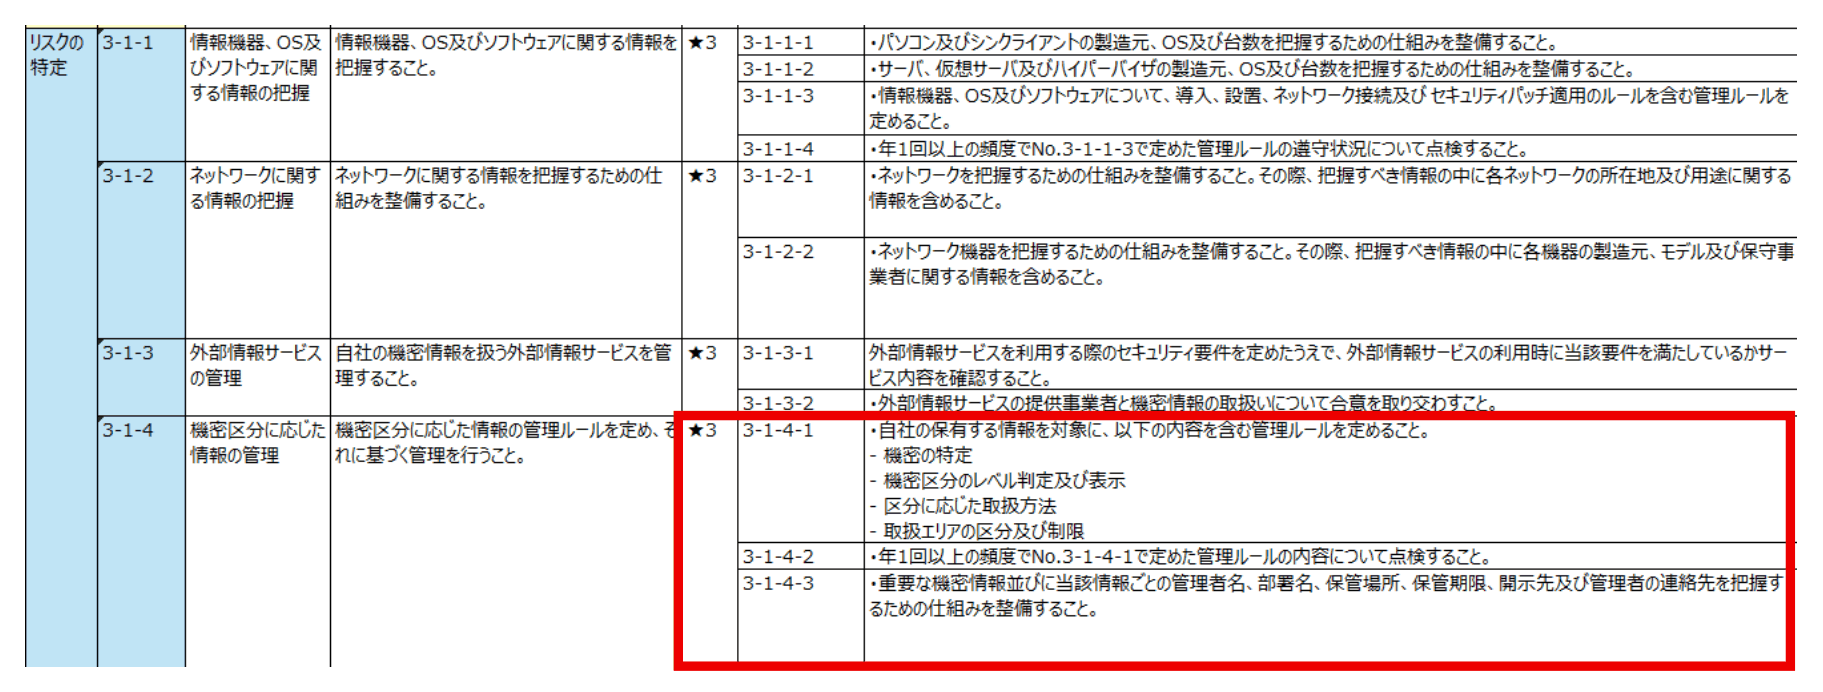
3-1-4-1 自社の保有する情報を対象に、以下の内容を含む管理ルールを定めること。
・機密の特定
・機密区分のレベル判定及び表示
・区分に応じた取り扱い方法
・取り扱いエリアの区分および制限
3-1-4-2 年1回以上の頻度でNo.3-1-4-1で定めた管理ルールの内容について点検すること。
3-1-4-3 重要な機密情報並びに当該情報ごとの管理者名、部署名、保管場所、保管期限、開示先及び、管理者の連絡先を把握するための仕組みを整備すること。
https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/20260327001-c.xlsx(2026年9月時点)
はじめに
本解説記事では、IPA(独立行政法人 情報処理推進機構)が公開する「中小企業の情報セキュリティ対策ガイドライン 第4.0版」の付録をベースに、各要求事項を満たすことを基本方針とします。
ただし、付録だけでは満たせない要求事項については、その項目に限り付録の拡張、または独自のひな形の新規作成によって対応します。
なお、すでに自社で情報セキュリティ関連の規程や台帳をお持ちの場合は、ゼロから作り直す必要はありません。
本記事で解説する各要求事項と照らし合わせながら、既存の文書に不足している記載を追記・修正していただければ十分です。
https://www.ipa.go.jp/security/guide/sme/about.html
なぜ必要か
今回は、図面や顧客情報、見積書など、自社が保有する情報そのものの管理を扱います。
ただし、すべての情報を同じように厳重に管理するのは現実的ではありません。そこで、情報ごとに機密のレベルを判定し、レベルに応じた取り扱い方法を決めておくことで、守るべき情報に対策を集中させます。
ここで注意したいのが、3-1-4-3の「重要な機密情報」の「重要」の定義です。社内で定義を統一しておかないと、担当者ごとに判断がばらつき、「念のため」とすべての情報が重要に分類されがちです。すべてが重要になってしまうと、結局どれも十分に管理できなくなります。
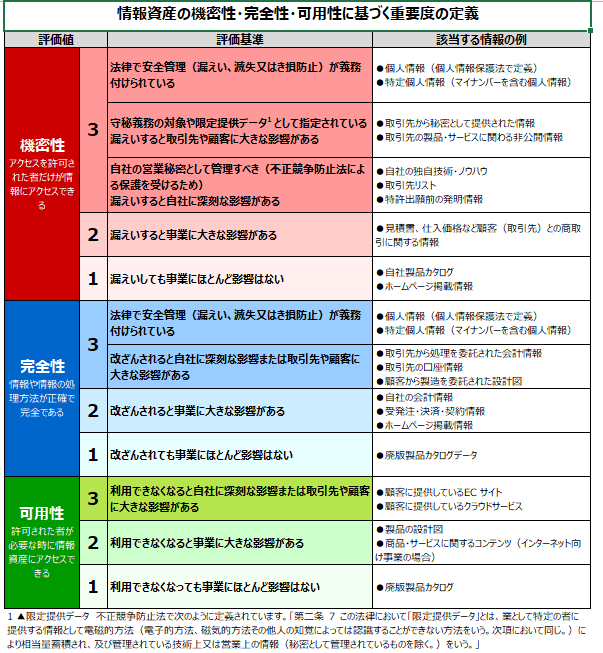
本記事で使用するIPA公式付録・情報資産管理台帳では、「情報資産管理台帳における評価値・重要度定義」シートに、評価の基準と該当する情報の例がまとめられています。この定義に沿って判定すれば、社内の判断をそろえることができます。
文書・体制強化orツール導入のどちらに該当するか
文書・体制強化とツール導入の、どちらでも対応できます。
ツールでは、エムオーテックス(MOTEX)のLANSCOPE エンドポイントマネージャーで満たせる可能性があります。詳しくは販売店にお問い合わせください。
- LANSCOPE エンドポイントマネージャー
https://www.lanscope.jp/endpoint-manager/
なお、ツールを導入した場合でも、管理ルールの策定(3-1-4-1)と年1回以上の点検(3-1-4-2)は、文書・体制として整備する必要があります。
用意するモノ
- 情報資産管理台帳(IPA付録6)+拡張版
- 情報セキュリティ関連規定(IPA付録5)
https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_5.docx
情報資産管理台帳(拡張版)については、第7回 3-1-1「台帳管理~ハードウェア・ソフトウェア編~」で紹介しています。
実際の実施手順
3-1-4-1
①情報セキュリティ関連規定の確認
情報セキュリティ関連規定3ページ「5. 情報資産・IT資産の管理」を確認します。3-1-4-1で求められている4つの内容は、規定の次の箇所に記載されています。
- 機密の特定:5.1 情報資産の特定と機密性の評価
- 機密区分のレベル判定及び表示:5.1(機密性3:極秘、2:社外秘、1:公開)、5.2 情報資産の分類の表示
- 区分に応じた取り扱い方法:5.5 情報資産の保管、5.6 情報資産の社外持ち出し
- 取り扱いエリアの区分および制限:32ページ「3 物理的対策」の 1.1 入室権限の管理、1.2 セキュリティ領域の設定
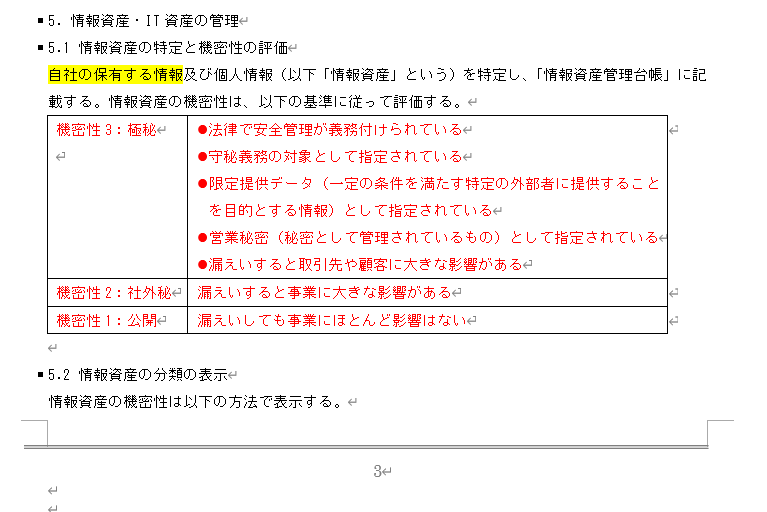
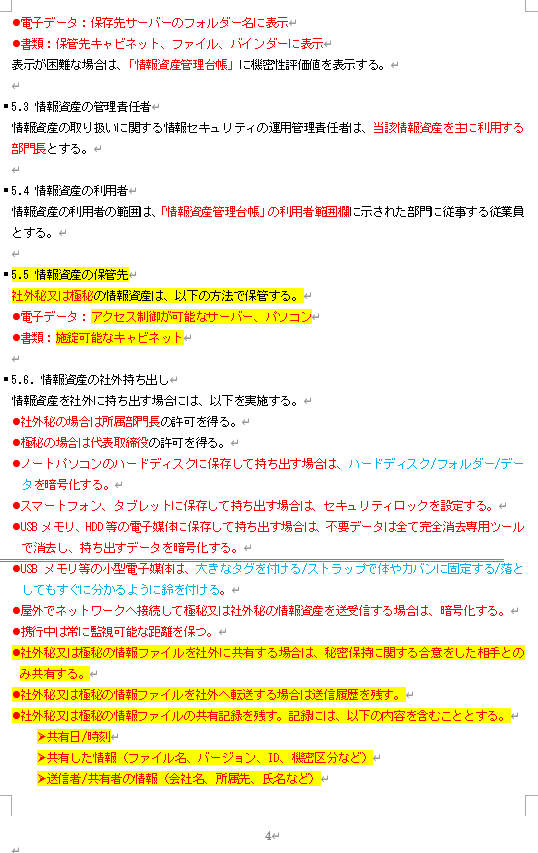
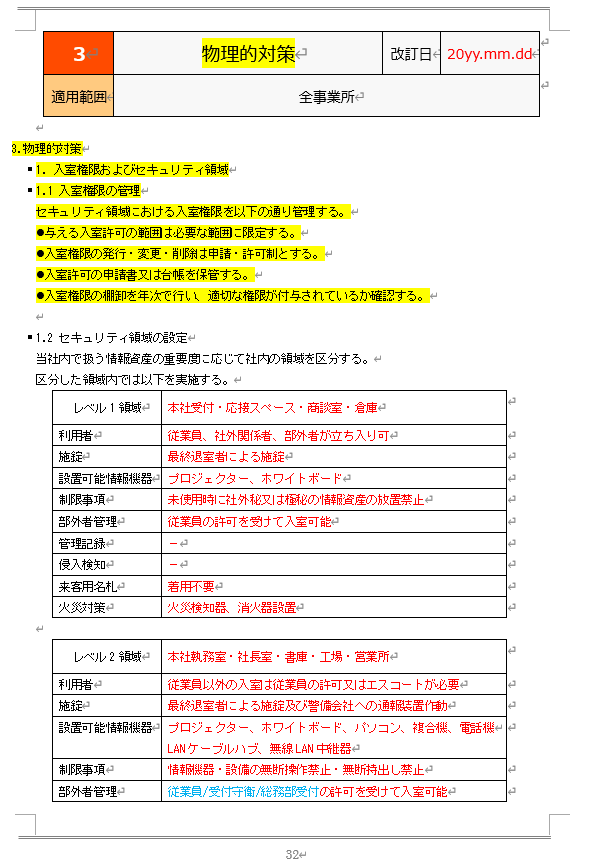
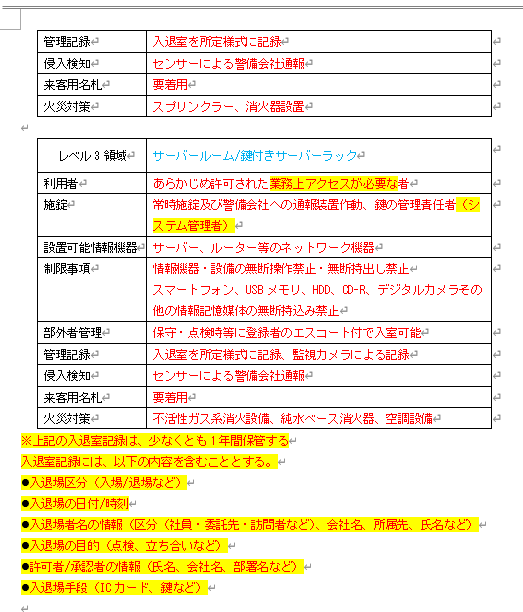
IPAの規定を使っている場合は、書き換える必要はありません。ただし、赤字の部分(表示の方法や保管場所など)は、自社の実際の運用に合わせて修正しましょう。
3-1-4-3
②情報資産管理台帳への記入
情報資産管理台帳(拡張版)の「情報資産管理台帳」に、自社が保有する情報を記入し、機密性・完全性・可用性の評価値をつけます。評価値は、「情報資産管理台帳における評価値・重要度定義」シートに沿って判定しましょう。
重要な機密情報に当たるものは「重要な機密情報該当」の欄に○を付け、3-1-4-3で求められている次の項目を必ず記入します。
- 管理者名 → 管理者名
- 部署名 → 管理部署
- 保管場所 → 媒体・保存先
- 保管期限 → 保存期限
- 管理者の連絡先 → 管理者連絡先
- 開示先 → 開示先
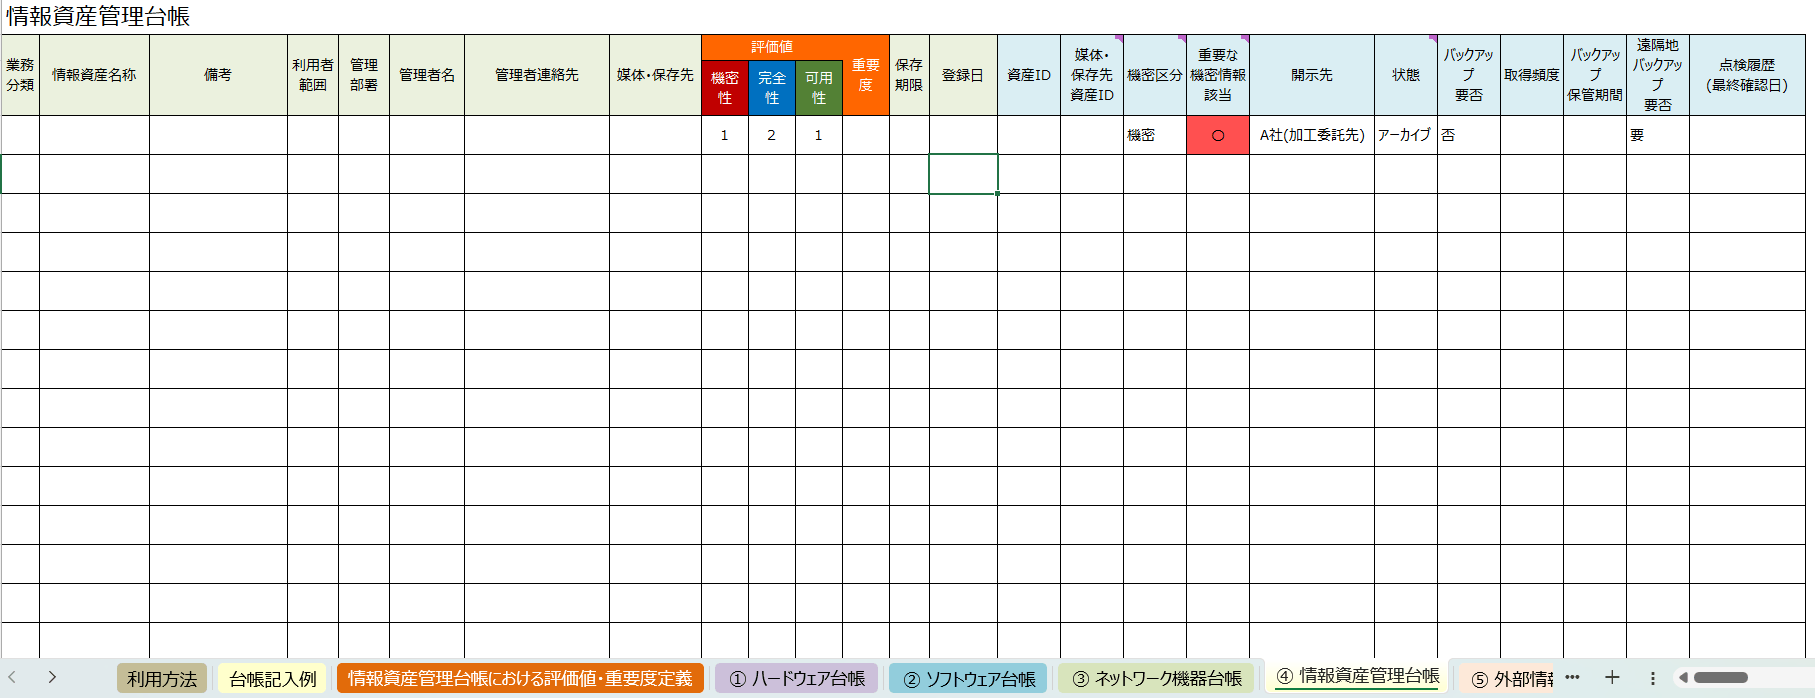
開示先とは、その情報を渡している社外の相手(取引先や委託先など)のことです。社外に渡していない場合は「なし」と記入し、渡している場合は、第5回で作成した「取引先一覧・機密情報共有事項チェックシート」と内容をそろえておきましょう。
また、拡張部分(水色の部分)のうちバックアップに関する欄は、後の回(4-3-4-2:機密情報の遠隔地バックアップ)で使います。
3-1-4-2
③管理ルールの点検
3-1-4-1で定めた管理ルールの内容を、年1回以上点検します。まずは規定の「5. 情報資産・IT資産の管理」の末尾に、以下の一文を追記しましょう。
●点検:情報セキュリティ責任者は、年1回以上、本章に定める情報資産の管理ルールの内容を点検し、必要に応じて見直す。
点検では、主に次のような項目を確認します。
- 機密区分の基準が、自社で扱っている情報の実態に合っているか
- 表示・保管・社外持ち出しのルールが、実際の運用に合っているか
- 取り扱いエリアの区分が、レイアウト変更などで実態とずれていないか
あわせて情報資産管理台帳の内容も見直し、「点検履歴(最終確認日)」の欄に確認日を記入しておきましょう。この記録が、点検を行った証跡になります。
最後に
情報資産の管理で大切なのは、台帳を埋めることよりも、社内で「何が重要か」の基準をそろえることです。まずは評価値・重要度定義シートを社内で共有するところから始めてみてください。