第2回
【記入例つき】SCS評価制度 1-2-3 守秘義務のルール策定
守秘義務は、決めただけでは足りません。誓約書と就業規則に明文化したうえで、入社時に本人へ説明したことまでが1-2-3で問われます。新しく買うものはひとつもありません。
目次
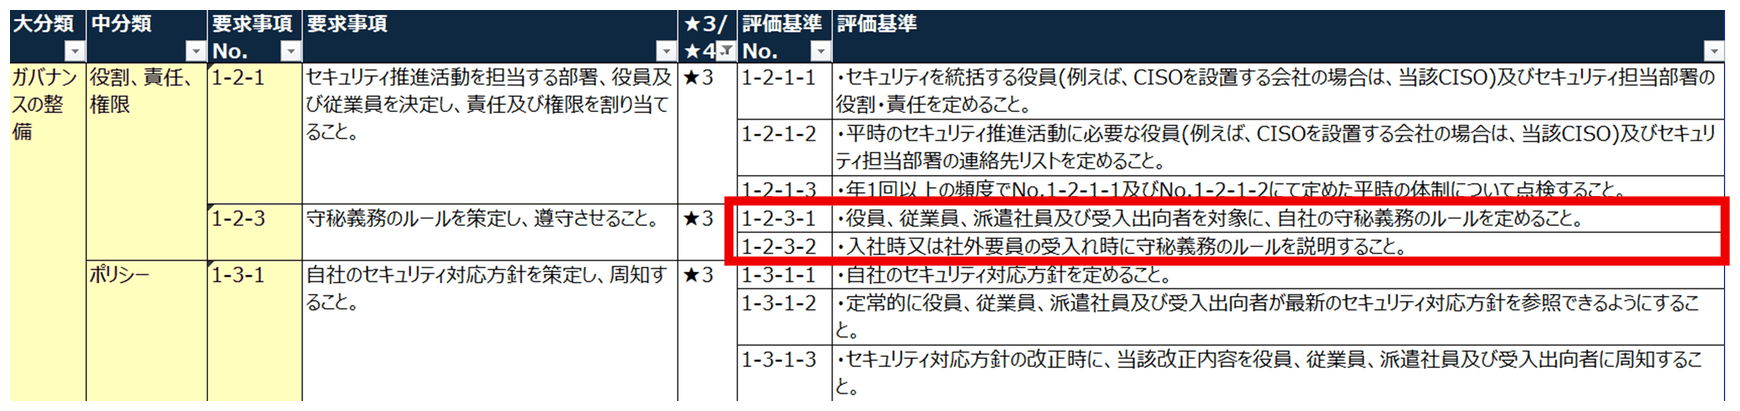
1-2-3-1 役員、従業員、派遣社員及び受け入れ出向者を対象に、自社の守秘義務のルールを定めること。
1-2-3-2 入社時または社外要員の受け入れ時に守秘義務のルールを説明すること。
https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/20260327001-c.xlsx(2026年9月時点)
はじめに
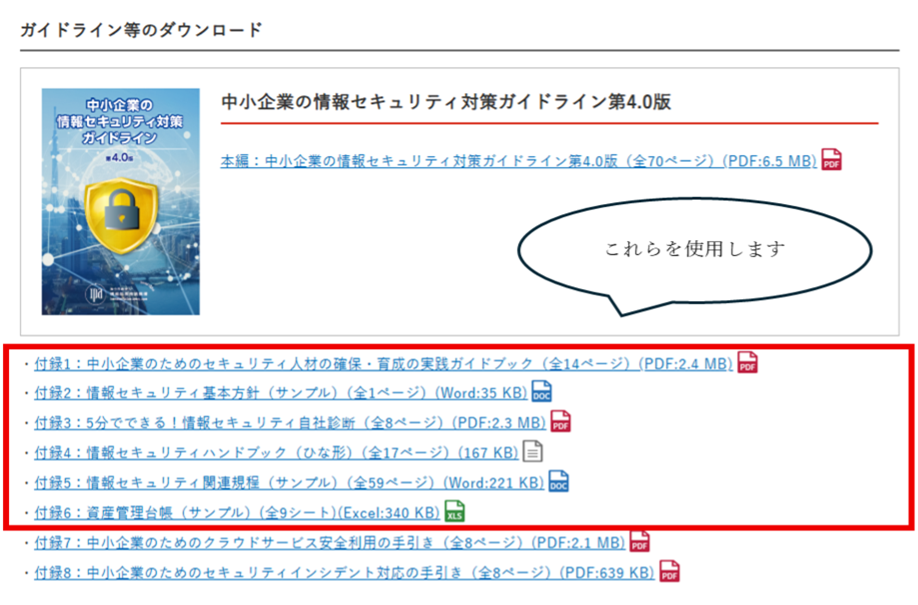
本解説記事では、IPA(独立行政法人 情報処理推進機構)が公開する「中小企業の情報セキュリティ対策ガイドライン 第4.0版」の付録をベースに、各要求事項を満たすことを基本方針とします。
ただし、付録だけでは満たせない要求事項については、その項目に限り付録の拡張、または独自のひな形の新規作成によって対応します。
なお、すでに自社で情報セキュリティ関連の規程や台帳をお持ちの場合は、ゼロから作り直す必要はありません。
本記事で解説する各要求事項と照らし合わせながら、既存の文書に不足している記載を追記・修正していただければ十分です。
https://www.ipa.go.jp/security/guide/sme/about.html
なぜ必要か
本項目は会社と従業員間の守秘義務誓約(秘密保持契約)に関するものです。
社内で守秘義務を策定し、遵守させることで以下のリスクを抑えられます。
- 技術情報・顧客情報・経営情報の競合への流出
- 取引先預かり情報の漏洩による損害賠償リスク
- 競争力・信用の維持
- 懲戒・法的措置の根拠を持つため(事前に守秘義務を明文化しておかないと、漏洩が起きても懲戒処分や損害賠償請求の法的根拠が弱くなります)
医師・弁護士・公務員等は法定守秘義務があり違反で処罰されます。一方、一般企業の従業員には不正競争防止法によって営業秘密の不正取得、使用、開示等を行った場合、刑事責任の対象にすることが可能です。
不正競争防止法は「秘密管理性」「有用性」「非公知性」の三要素によって成立するため、この法律の保護を受けるには社内できちんと秘密管理体制(アクセス制限、秘密表示等)を整えていることが前提条件であり、これが「就業規則・誓約書・管理体制の整備が必要」という結論を裏付ける根拠にもなります。
もっとも、ほとんどの企業は入社時に誓約書の提出と就業規則に守秘義務について記載していると思われるので、この項目は実質的に満たしているかと思われます。
守秘義務誓約や就業規則の秘密保持条項は、内部告発(公益通報)の場面では一定の制限を受けることになり、この境界線(どこまでが守秘義務違反で、どこからが保護される公益通報か)の判断は、通報内容の公益性、通報先の適正さ、社内規程の整備状況などによって変わってくる専門的な話なので、社労士や顧問弁護士に相談しておくのが安全です。
文書&体制強化orツール導入のどちらに該当するか
文書&体制強化に該当します。ツールの購入は一切不要です。
用意するモノ
- 守秘義務説明チェックリスト(独自のひな型)
- 守秘義務誓約書(秘密保持契約書)(独自のひな型)
- 情報セキュリティ関連規定(IPA付録5)
https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_5.docx
実際の実施手順
1-2-3-1
①守秘義務誓約書(秘密保持契約書)の作成
一般的に以下のような内容を就業規則・誓約書・秘密保持契約(NDA)に盛り込みます。
今回は自社の属している業界や社内事情に応じて作成してください。
対象となる情報の範囲
- 技術情報(図面、仕様書、製造ノウハウ、金型データ、品質管理データ等)
- 顧客情報(取引先リスト、価格条件、発注内容等)
- 経営情報(財務データ、事業計画、人事情報等)
- 取引先から預かった第三者の秘密情報
義務の内容
- 在職中・退職後を問わず第三者への開示・漏洩禁止(退職後も一定期間、または無期限とするケースが多い)
- 目的外使用の禁止(業務遂行以外での利用禁止)
- 複製・持ち出しの制限(私物USB、私用クラウド、私用メール等への保存禁止)
- 退職時の資料返還・データ消去義務
- 競業避止義務(秘密保持とセットで定める場合。ただし職業選択の自由との兼ね合いで範囲を限定する必要あり)
運用面で決めておくこと
- 就業規則への規定+入社時・異動時・退職時の個別誓約書の取得
- 秘密情報の格付け(社外秘/部外秘/極秘など)とアクセス権限の設定
- 違反時の懲戒処分・損害賠償請求の可能性を明記
- 業務委託先・派遣社員にも同様の義務を課す(別途NDA締結)
※製造業では、図面・金型データなど物理的な媒体の持ち出し管理や、取引先との共同開発情報の扱いも明記しておくと安心です。
就業規則・懲戒規定部分は社労士や顧問弁護士に確認するのが確実です。
②作成した守秘義務誓約書(秘密保持契約書)の締結
作成した誓約書(契約書)を実際に従業員に確認してもらい、署名・押印させます。
一般的に同一内容の誓約書を2部用意し、従業員控えと会社控えにすることで従業員側の「知らなかった」を回避することができます。
会社保管分は鍵のかかるキャビネットや金庫等で保管します。(これ自体が不正競争防止法上の「秘密管理性」の一環にもなります)
③情報セキュリティ関連規定(就業規則)への記載
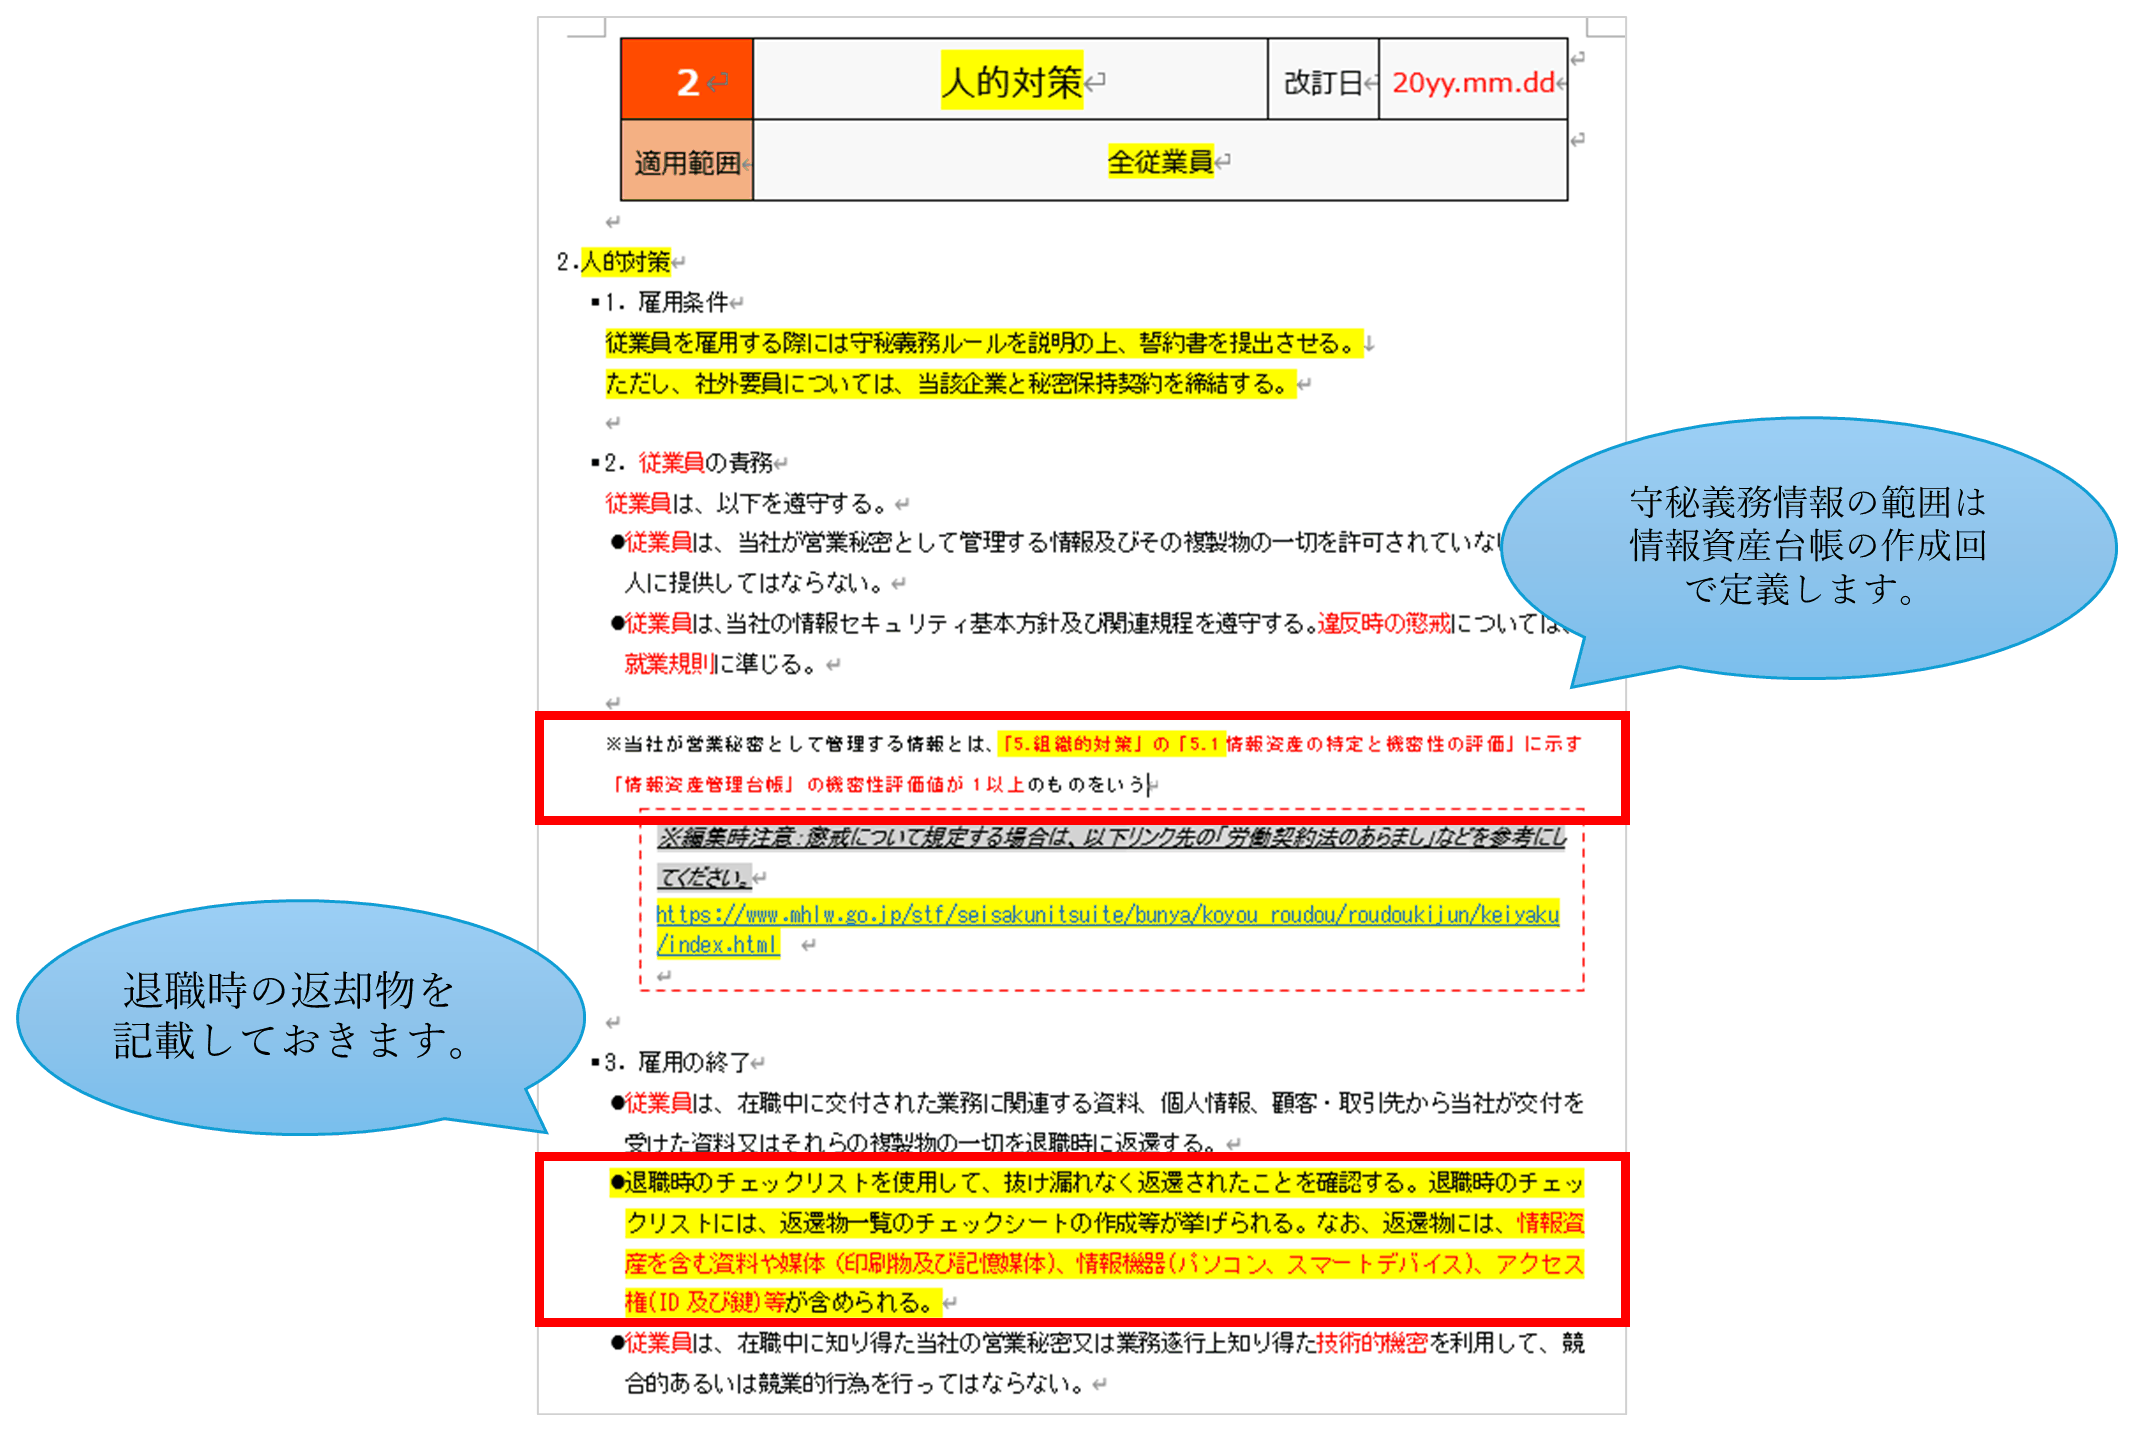
情報セキュリティ関連規定22ページ、人的対策の赤字部分を修正します。大幅な修正は必要ないかと思われます。
当HPのSCS星3取得キット STEP2『情報セキュリティ関連規定作成ツール』では☆3に関わる文書の作成や独自のひな型を配布しています。
1-2-3-2
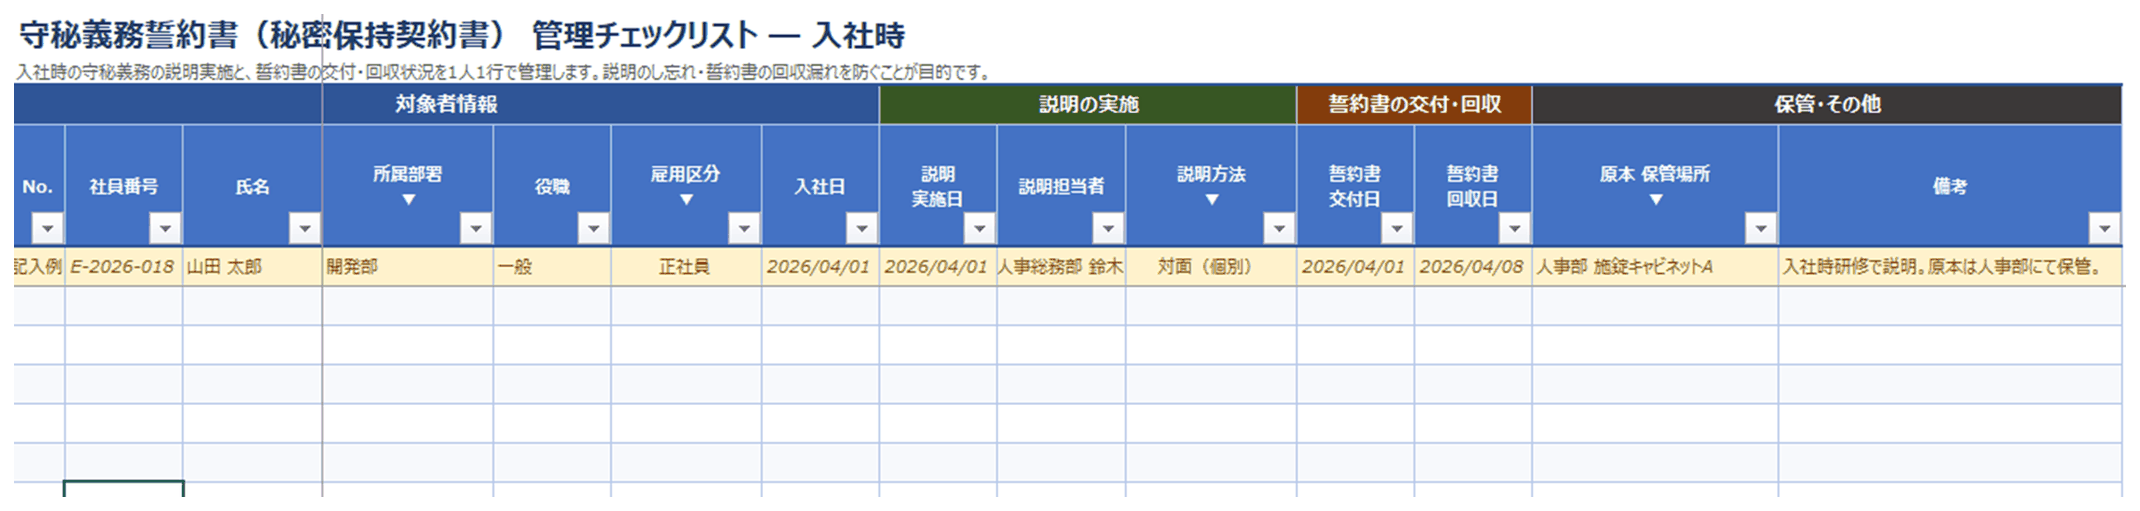
④新規従業員に対する守秘義務の説明とチェックリストの作成
守秘義務誓約書(秘密保持契約書)のチェックリストを作成します。
いつ、誰が説明を受けたか、入社日・退社日、誓約書の回収状況等をExcelにまとめることで管理が容易になり、説明のし忘れや誓約書の回収漏れを防ぎます。
退職時にも改めて守秘義務を確認する場合は、入社時用と退職時用でシートを分けて管理します。
☆3を取得する際の専門家の確認時に、このように記録を残しておくことで客観性を証明できます。