
機器導入診断(BERU CHECK)
81の要求事項から、規程整備だけでは満たせないものを抽出した自己診断ツールです。自社環境を回答すると、導入必須ツール9種・推奨ツール14種に対するギャップと未充足項目が出ます。
- 従業員1~500名程度の企業を想定
- 入力はブラウザ内で完結
- 取得キットの STEP1 にあたります
はじめに
SCS(サプライチェーン強化に向けたセキュリティ対策評価制度)は、取引先も含めたサプライチェーン全体でセキュリティ対策の水準を底上げすることを目的にした評価制度です。☆3から登録セキスペやCISSPなどの指定された専門家から確認を受けることによって☆3を宣言することが可能(1年ごとに更新が必要)です。☆4と☆5は外部の監査によって認定を受けなければなりません。(3年ごとに更新が必要。☆5は2027年以降に公表される予定とのことです)
最新情報はIPA公式のHPにてお確かめください。
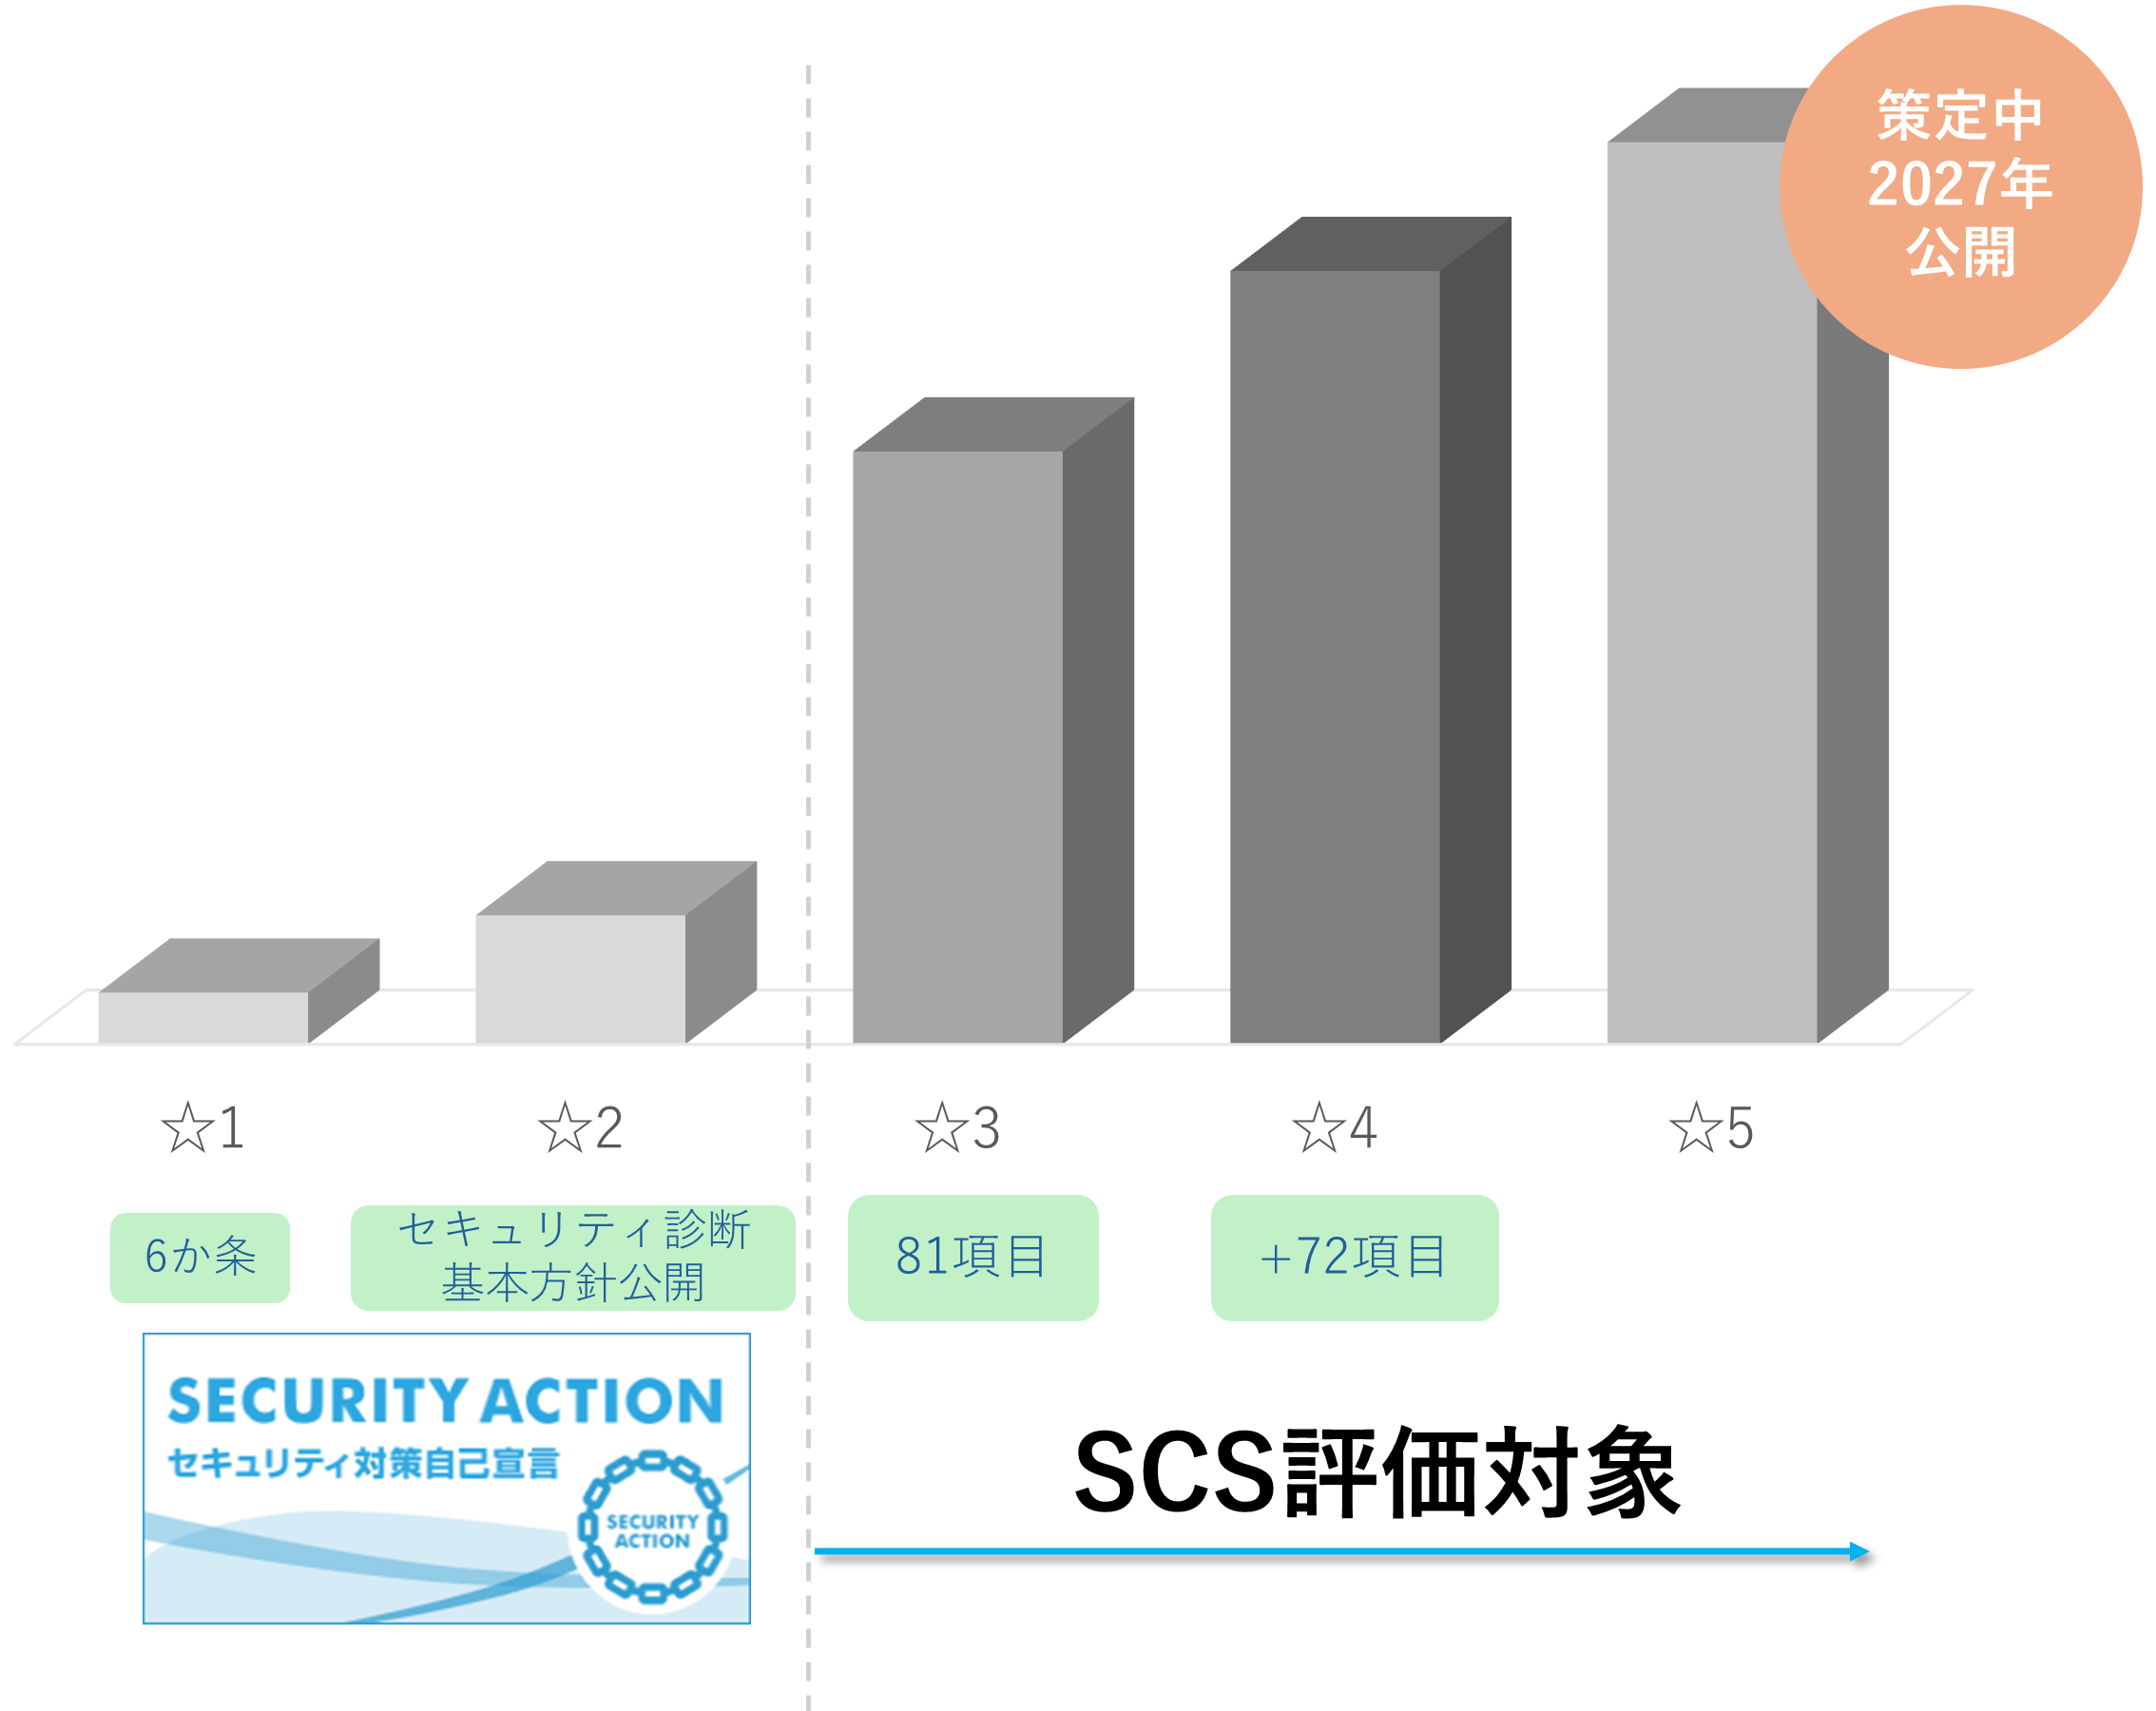
★1・★2は既存の「SECURITY ACTION」にあたり、自社で宣言するものです。SCS評価制度として外部の目が入るのは★3からになります。
★3は「基礎セキュリティ」と位置づけられ、81項目を満たしたうえで専門家の確認を受けます。一部だけ満たしている状態では取得できません。★4はここにさらに72項目が上乗せされ、確認も第三者評価に変わります。★5は現在も策定中で、2027年の公開が予定されています。
このサイトで扱っているのは、この★3の81項目です。
いつから動くべきか
経済産業省は、★3・★4について2026年度末頃の制度開始(申請受付の開始)を目指すとしています。つまり本格的に運用が回り始めるのは2027年度からという見立てです。規程の整備や機器の見直しには時間がかかる項目が多く、開始を待ってから着手すると間に合わなくなる可能性があります。
サプライチェーンから外されるリスク
現時点で★の取得は義務ではありません。ただし制度の枠組みでは、発注企業が委託先に適切な段階(★)の取得を提示し、実施状況を確認することが想定されています。対応が遅れれば、既存の取引先から選択肢として外される、新規の取引で不利になるといった形で、実質的にサプライチェーンから外されるリスクがあります。
プライバシーマーク制度も、開始当初は任意の認証でしたが、後に官公庁の入札条件として求められるようになった前例があります。SCS評価制度についても、経済産業省は公式FAQで「政府機関等や重要インフラ事業者等における調達等での活用は、今後検討してまいります」としており、将来的に公共事業の入札要件になる可能性は否定されていません。
このサイトは、★3の取得を目指す方を応援するために作っています。要求事項をひとつずつ読み解いたSCS項目解説blogと、取得までの手順をまとめたSCS☆3取得キット(STEP1〜5)を公開しています。認証機関・審査機関ではないので、制度の公式な解釈は必ず一次情報でご確認ください。
このサイトでできること
★3の要求事項は、規程を書けば済むものと、製品やサービスを入れないと満たせないものが混ざっています。まず自社がどちらでつまずくのかを切り分けるところから始めます。
81の要求事項から、規程整備だけでは満たせないものを抽出した自己診断ツールです。自社環境を回答すると、導入必須ツール9種・推奨ツール14種に対するギャップと未充足項目が出ます。
要求事項を分類ごとに読み解いた記事です。条文だけ読んでも何をすればいいか分からないところを、実際に手を動かした前提で書いています。
診断から始めて、規程、手順書、情報資産台帳、点検リストまで。取り組む順番が決まっているので、どこまで進んだかが分かります。
STEP1 / 機器導入診断
SCS☆3項目を満たす方法は文書・管理体制の強化と、UTMやウイルス対策ソフト等の製品導入の2つにわかれます。STEP1の機器導入診断は自社に不足している製品を判定し、自社のセキュリティ状況を見直します。すでに入っている機器の設定を見直すだけで満たせるものも多いので、購入する前に確認しましょう。
SCS☆3取得キット
順番には理由があります。先に何を持っているかを確定させないと、規程に書く対象が決まりません。台帳を作る前に方針を決めておかないと、どこまで載せるかで手が止まります。
いま何が足りないのかを、要求事項の番号レベルで確定させます。買い足しが要るのか、設定の見直しで済むのかもここで分かれます。
この診断ツールセキュリティ対応方針、守秘義務ルール、パスワード管理ルール。★3で「策定していること」が求められる文書を揃えます。
1-3-1-1 ほかインシデント対応手順、リストア手順書、取引先との機密情報の取決め。方針を実際の動きに落とす段階です。
6-1-1-1 ほかPC、サーバ、ネットワーク機器、外部サービス、重要機密情報。何をどこまで書くかで悩むところなので、実例を載せています。
3-1-1-1 ほか★3には「年1回以上の点検」を求める項目がいくつもあります。点検そのものより、記録が残る形にしておくことが大事です。
1-2-1-3 ほかプロフィール
SCS★3の取得に取り組むなかで調べたこと、迷ったこと、やり直したことを書き残しています。専門の事業者ではなく、同じ立場で手を動かしている一人です。
認証機関でも審査機関でもありません。制度の公式見解は、必ず制度の一次情報をご確認ください。ここに書いてあるのは、一事業者としての解釈と実践の記録です。
機器導入診断で入力した内容と診断結果は、診断完了時に運営者(堀)宛てに送信されます。フォローアップのご案内以外の目的には使用しません。
制度の解釈を誤っている箇所があれば教えてください。個人で運営しているので確認に時間がかかることがありますが、必ず目を通します。
お問い合わせ
SCS☆3の取得を目指すなかで調べたこと、つまずいたことを記録しているサイトです。同じところで詰まっている方からのご連絡を歓迎します。