第4回
【記入例つき】SCS評価制度 2-1-1 取引先との関係把握
侵入口は自社の中とは限りません。2-1-1で求められるのは、取引先・子会社・クラウドなど、自社の資産がつながっている社外のシステムを一覧にし、年1回以上見直すことです。台帳1枚でも、資産管理ソフトでも満たせます。
目次
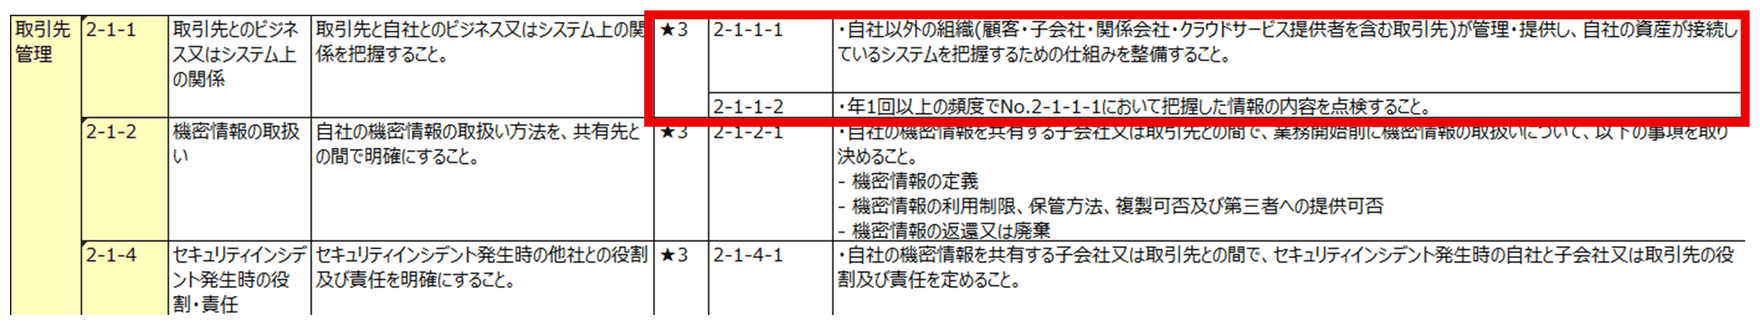
2-1-1-1 自社以外の組織(顧客・子会社・関係会社・クラウドサービス提供者を含む取引先)が管理・提供し、自社の資産が接続しているシステムを把握するための仕組みを整備すること。
2-1-1-2 年1回以上の頻度でNo.2-1-1-1において把握した情報の内容を点検すること。
https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/20260327001-c.xlsx(2026年9月時点)
はじめに
本解説記事では、IPA(独立行政法人 情報処理推進機構)が公開する「中小企業の情報セキュリティ対策ガイドライン 第4.0版」の付録をベースに、各要求事項を満たすことを基本方針とします。
ただし、付録だけでは満たせない要求事項については、その項目に限り付録の拡張、または独自のひな形の新規作成によって対応します。
なお、すでに自社で情報セキュリティ関連の規程や台帳をお持ちの場合は、ゼロから作り直す必要はありません。
本記事で解説する各要求事項と照らし合わせながら、既存の文書に不足している記載を追記・修正していただければ十分です。
https://www.ipa.go.jp/security/guide/sme/about.html
なぜ必要か
本項目は、取引先・子会社・関係会社・クラウドサービスなど、自社の資産が接続している社外のシステムの把握に関するものです。
IPAが公表する「情報セキュリティ10大脅威 2026」(組織編)では、「サプライチェーンや委託先を狙った攻撃」が2位にランクインしており、2019年の初選出以降8年連続で選ばれています。
ランサム攻撃に次ぐ位置づけであり、もはや一時的な流行ではなく、恒常的な脅威として定着していることがわかります。
出典:IPA「情報セキュリティ10大脅威 2026」
https://www.ipa.go.jp/security/10threats/10threats2026.html
2025年から2026年にかけて発生したアサヒグループホールディングス、アスクル、ニチレイへの相次ぐサイバー攻撃は、この脅威を象徴する事例です。
アスクルは委託先経由のサプライチェーン攻撃を受け、業務委託先に付与された管理者アカウント(MFA未対応)が侵入口となりました。
一方、アサヒグループは自社VPN機器の脆弱性を突かれ、受注・出荷システムが長期間停止しました。
年間約5000社の顧客に低温物流サービスを提供するニチレイでもシステム障害が発生し、取引先へ影響が波及しました。
いずれの事案も、自社が直接管理していないシステムや接続点が攻撃の起点、あるいは被害拡大の経路になっています。
「どこと繋がっているか」を把握できていなければ、こうしたリスクの所在にすら気づけず、万一の際に影響範囲の特定や初動対応も遅れてしまいます。
2-1-1は、まさにこの「見えない接続」を可視化するための項目です。
文書&体制強化orツール導入のどちらに該当するか
文書&体制強化、ツール導入のどちらでも満たせます。
文書で対応する場合
取引先・接続先台帳を作成し、自社の資産が接続している外部システム(取引先、子会社、関係会社、クラウドサービスなど)を洗い出して記録します。
後に登場する情報資産管理台帳(拡張版)が自社内の情報資産(ハードウェア・ソフトウェア・データなど)を管理対象とするのに対し、取引先・接続先台帳は社外との「接続」そのものに焦点を当てた台帳です。扱う情報が一部重なる場面もありますが、視点が異なるため、両方を整備することでどちらか一方だけでは見えてこないサプライチェーンリスクを把握できます。
ツールで対応する場合
SKYSEA Client Viewなどの資産管理ソフトを導入し、自社資産の外部接続状況を自動的に把握・可視化します。手作業の台帳更新に頼らず、ネットワーク上の接続を継続的に検知できる点がメリットです。本項目を満たせるかどうかは、資産管理ソフトのメーカー・販売代理店に問い合わせて確認しましょう。
小規模な組織であれば取引先・接続先台帳での運用でも十分要件を満たせると思われますが、接続先の数が多い、または変化が頻繁な組織はツール導入の方が実効性を保ちやすくなります。
用意するモノ
- 取引先・接続先台帳(独自のひな型)
- 情報セキュリティ関連規定(IPA付録5)
https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_5.docx
実際の実施手順
2-1-1-1
①情報セキュリティ関連規定への記載
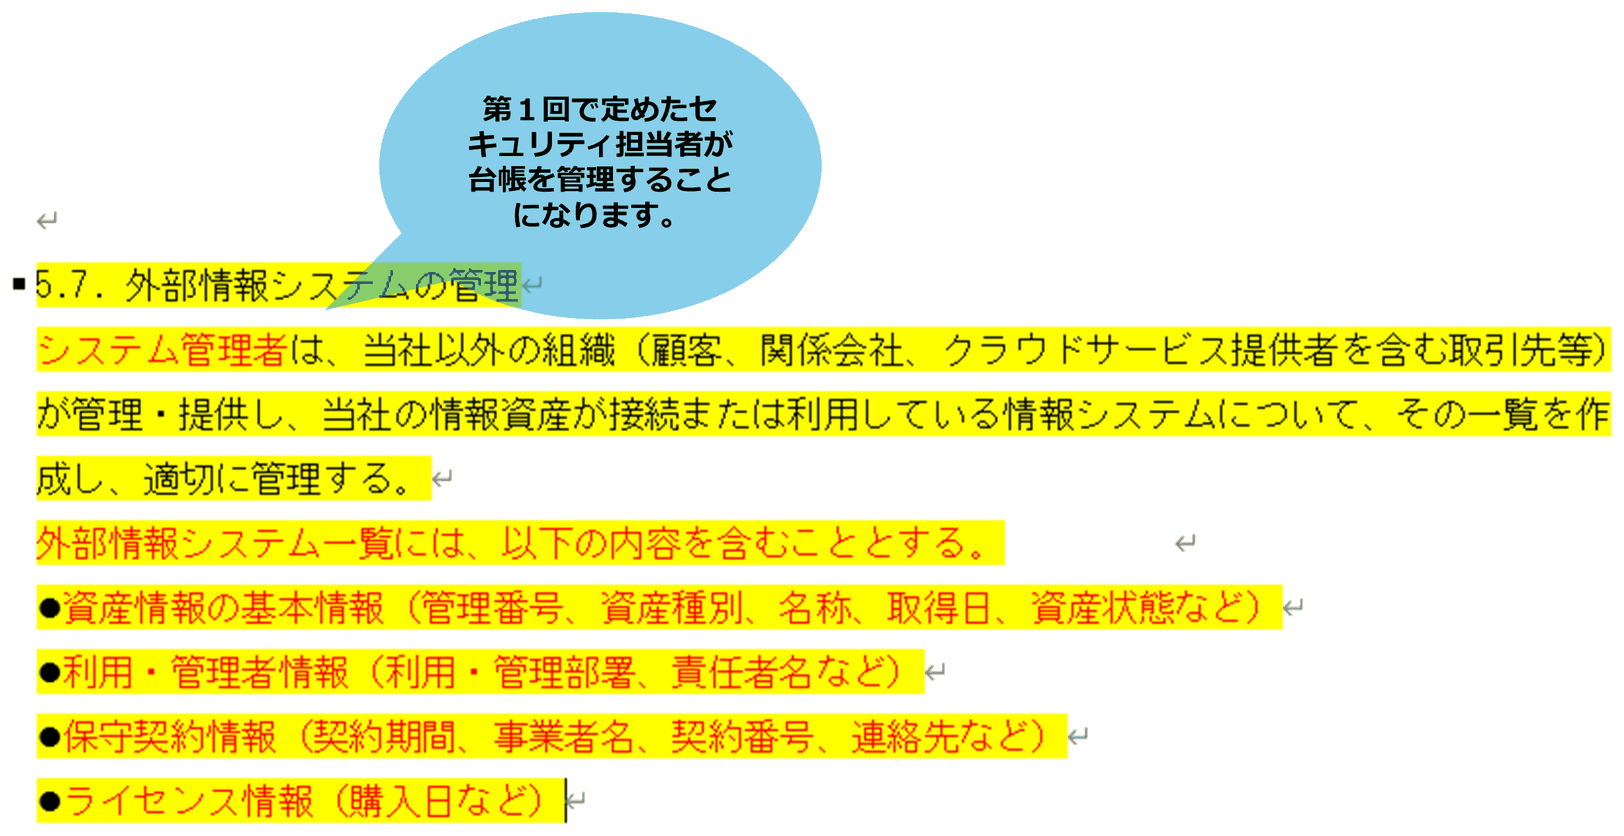
情報セキュリティ関連規定5ページ「5.7.外部情報システムの管理」で、取引先の管理について定めます。
どのような情報を載せるのか、自社の状況や業界に合わせて修正しましょう。
②取引先・接続先台帳の作成と記入
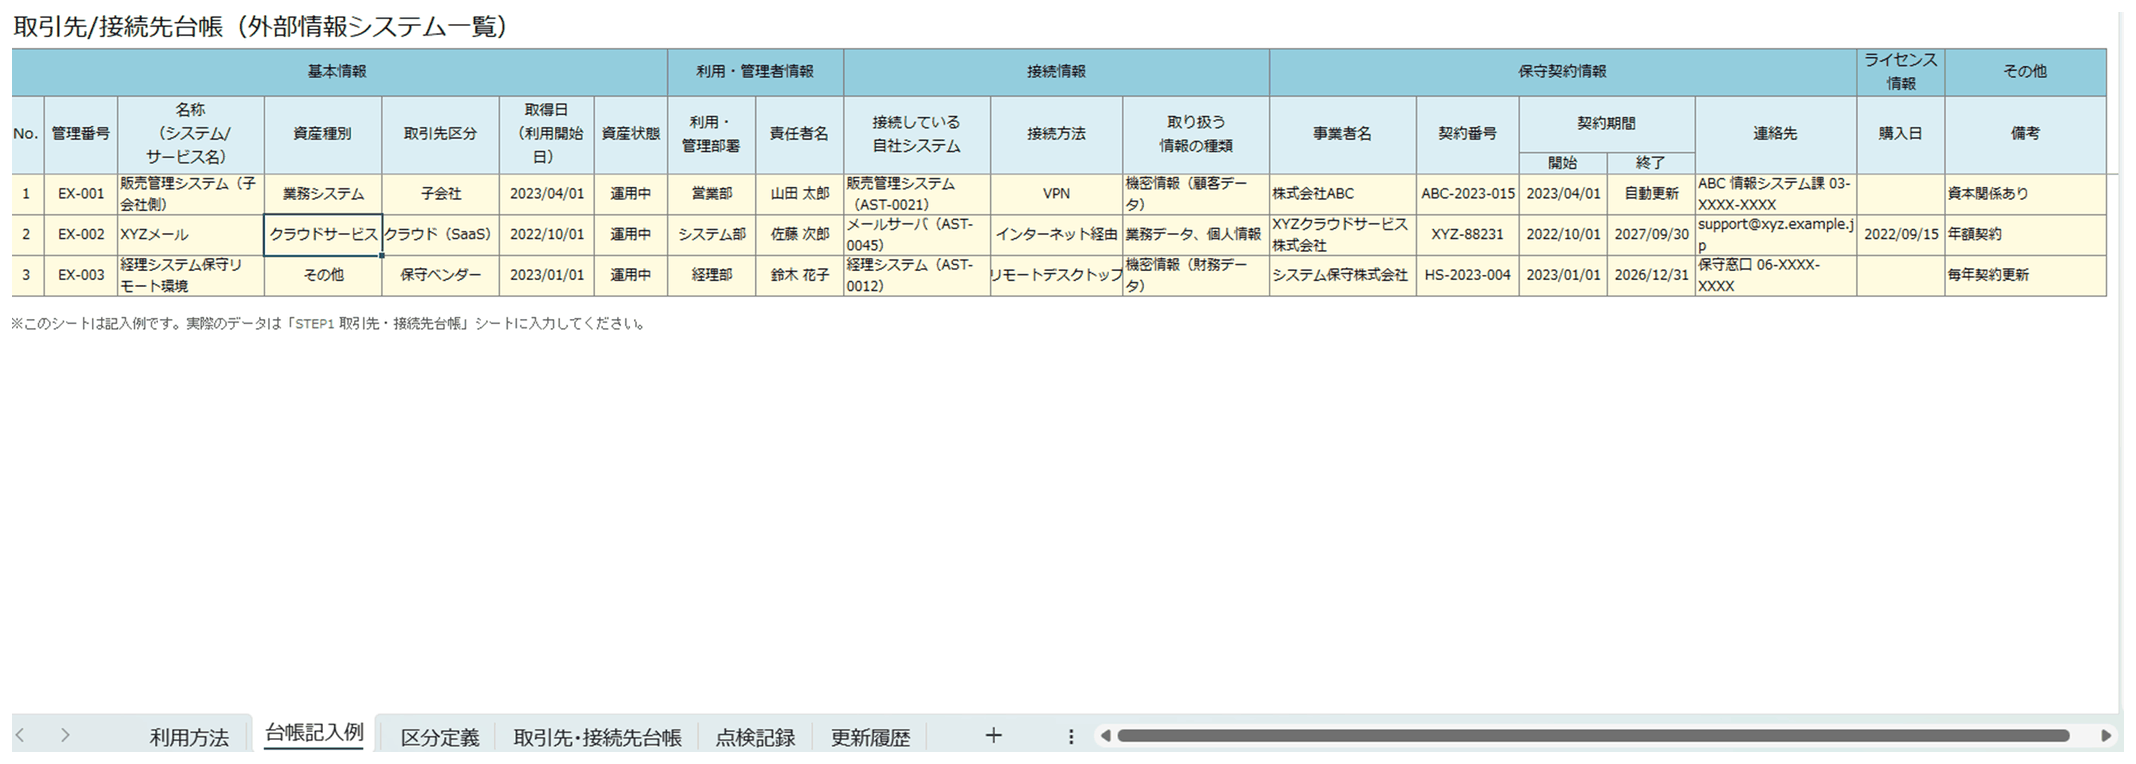
①で定めた外部情報システム一覧と対応するように、取引先・接続先台帳を作成します。
以下のような表を作り、自社の状況を書き込みます。
2-1-1-2
③年1回以上の点検を実施
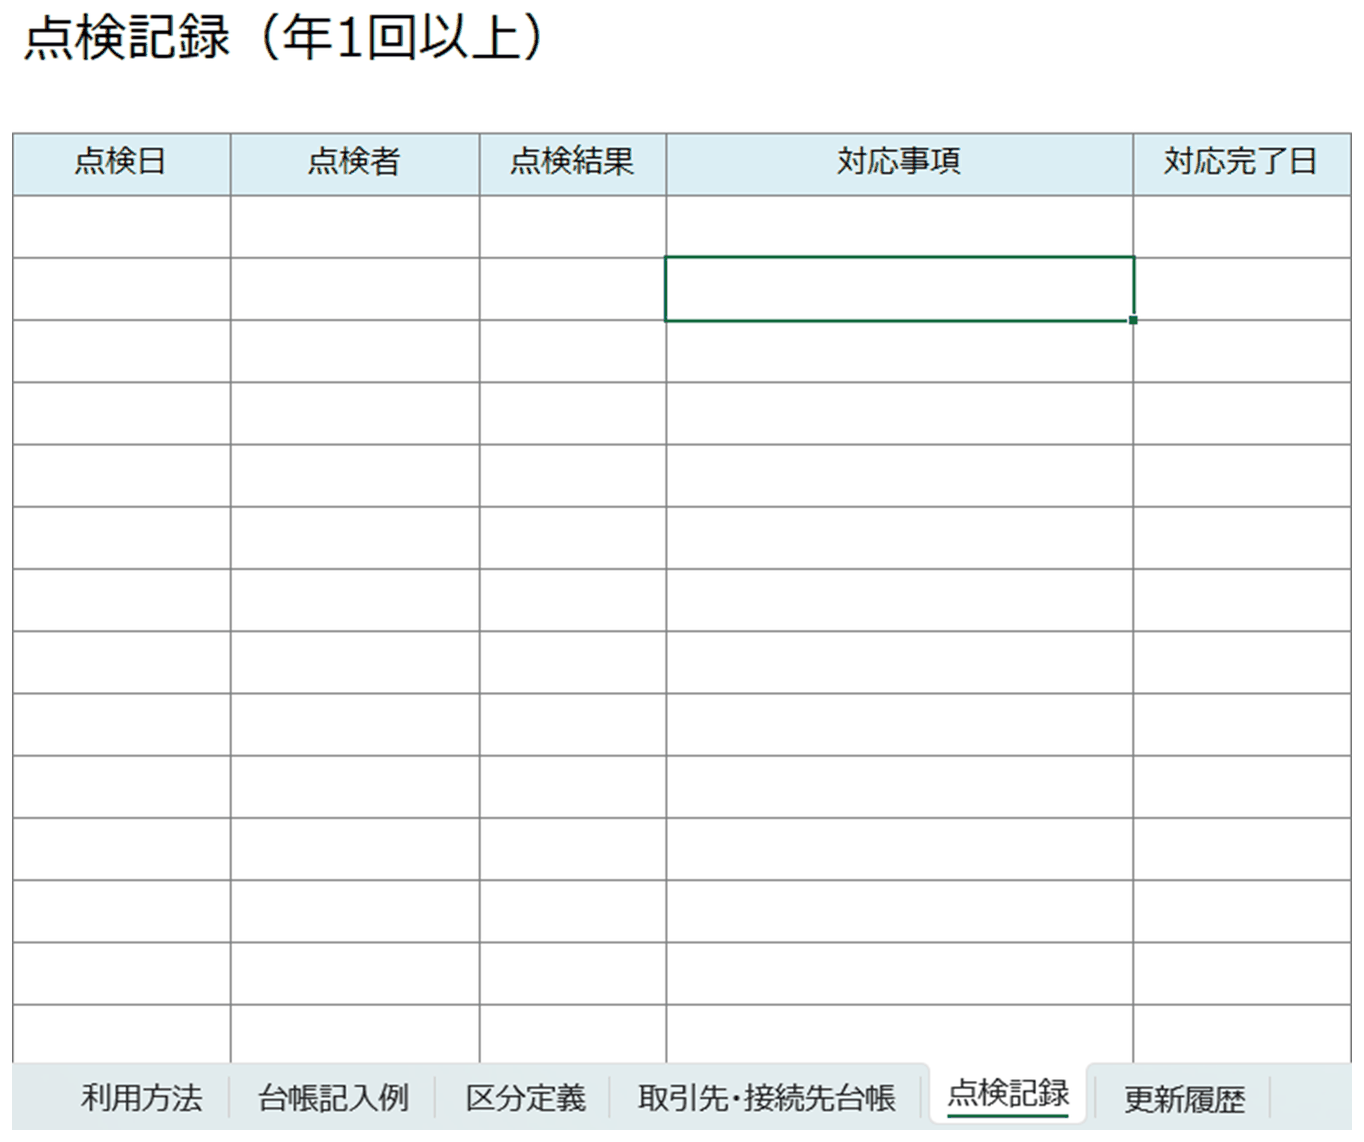
取引先・接続先台帳に以下のような点検記録・更新履歴のシートを追加し、随時更新します。
後から実施状況を確認・証明できるようにしておくことで、☆3の取得・維持につながります。