
第7回
【記入例つき】SCS評価制度 3-1-1 台帳管理~ハードウェア・ソフトウェア編~
ウイルス対策もパッチ適用も、会社が存在を知っている機器にしか届きません。3-1-1が求めるのは、パソコンとサーバを製造元・OS・台数まで台帳にし、その管理ルールを年1回点検することです。ここから台帳整備編に入ります。
目次
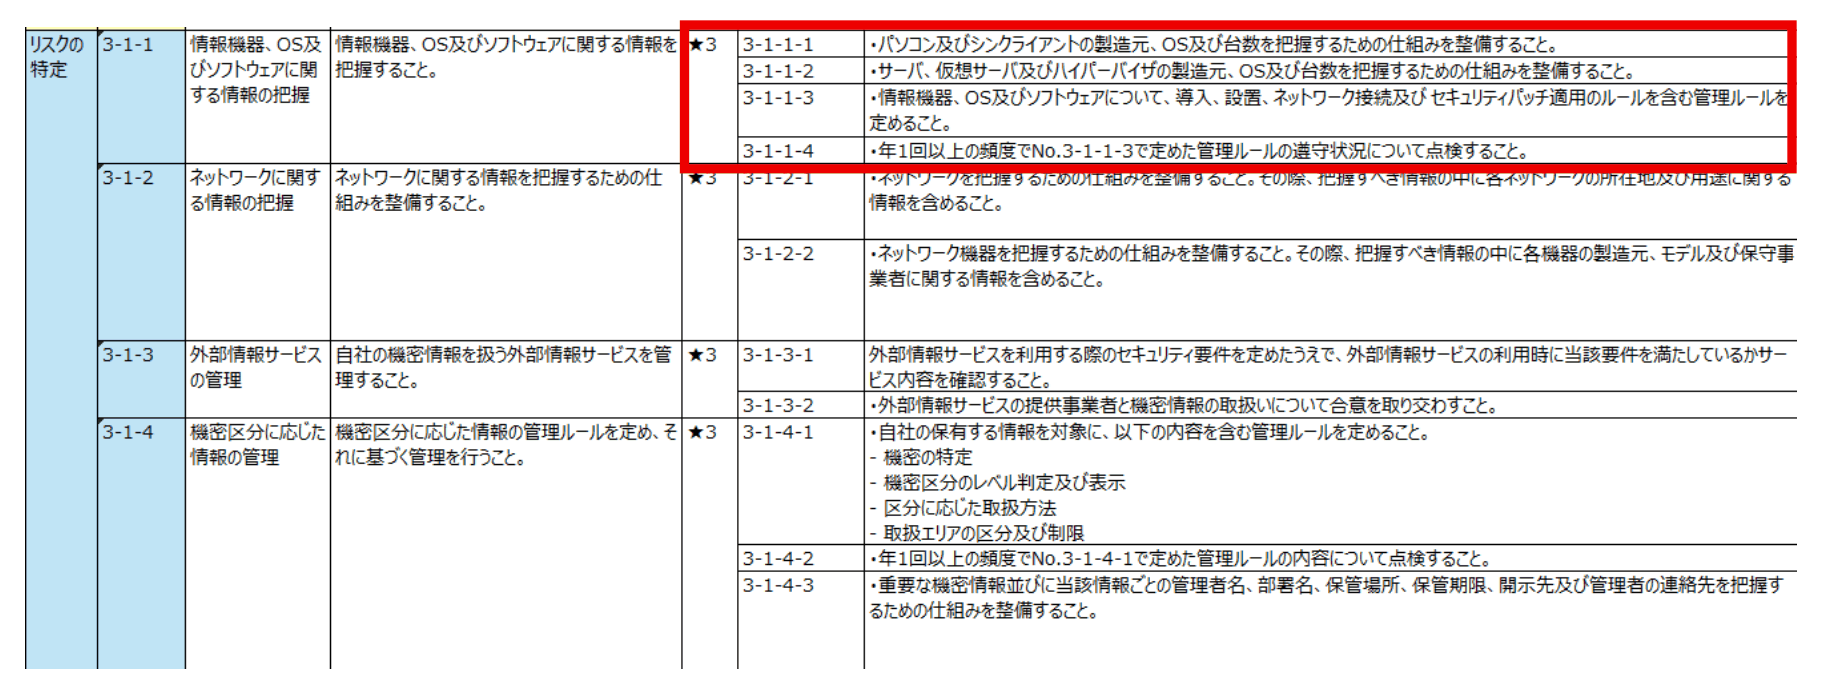
3-1-1-1 パソコン及びシンクライアントの製造元、OS及び台数を把握するための仕組みを整備すること。
3-1-1-2 サーバ、仮想サーバ及びハイパーバイザの製造元、OS及び台数を把握するための仕組みを整備すること。
3-1-1-3 情報機器、OS及びソフトウェアについて、導入、設置、ネットワーク接続及びセキュリティパッチの適用ルールを含む管理ルールを定めること。
3-1-1-4 年1回以上の頻度でNo.3-1-1-3で定めた管理ルールの順守状況について点検すること。
https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/20260327001-c.xlsx(2026年9月時点)
はじめに
本解説記事では、IPA(独立行政法人 情報処理推進機構)が公開する「中小企業の情報セキュリティ対策ガイドライン 第4.0版」の付録をベースに、各要求事項を満たすことを基本方針とします。
ただし、付録だけでは満たせない要求事項については、その項目に限り付録の拡張、または独自のひな形の新規作成によって対応します。
なお、すでに自社で情報セキュリティ関連の規程や台帳をお持ちの場合は、ゼロから作り直す必要はありません。
本記事で解説する各要求事項と照らし合わせながら、既存の文書に不足している記載を追記・修正していただければ十分です。
https://www.ipa.go.jp/security/guide/sme/about.html
なぜ必要か
本項目から台帳整備編に入ります。社内で使っているパソコンやサーバを「何が・何台あるか」まで把握し、それらを正しく管理するためのルールを決めていきます。
ウイルス対策ソフトの導入やセキュリティパッチの適用は、会社が存在を把握している機器にしか行えません。倉庫にしまったままの古いパソコンや、検証用に立てたまま放置しているサーバなど、管理の外にある機器は対策が漏れやすく、攻撃者に狙われる入口になります。
台数だけでなく製造元やOSまで把握するのは、脆弱性やサポート終了の情報がメーカー・OSごとに発表されるためです。たとえば「Windows 10のサポートが終了した」「このメーカーの製品に脆弱性が見つかった」という情報が出たとき、台帳があれば、自社に対象の機器が何台あるのかをすぐに確認し、対応に移ることができます。
ただし、台帳は作っただけでは意味がありません。社員が各自で機器を購入してネットワークにつないだり、パッチの適用が担当者任せになっていたりすると、台帳と実際の状態はすぐにずれてしまいます。
そこで、機器の導入・設置・ネットワーク接続とセキュリティパッチの適用について管理ルールを定め(3-1-1-3)、そのルールが守られているかを年1回以上点検します(3-1-1-4)。
文書・体制強化orツール導入のどちらに該当するか
文書・体制強化とツール導入の、どちらでも対応できます。
文書で対応する場合
IPA公式の付録6「情報資産管理台帳」をもとに、☆3の要求事項に対応するよう独自に拡張した「情報資産管理台帳(拡張版)」を使用します。
ツールで対応する場合
SKYSEA Client ViewやLANSCOPE エンドポイントマネージャーなどの資産管理ソフトを導入することで、パソコンやサーバの製造元・OS・台数を自動で把握できます。各製品のHPを掲載しますので、詳しくは販売店にお問い合わせください。
- SKYSEA Client View
https://www.skyseaclientview.net/lp/scs/ - LANSCOPE エンドポイントマネージャー
https://www.lanscope.jp/endpoint-manager/
なお、ツールで自動化できるのは主に機器の把握(3-1-1-1、3-1-1-2)の部分です。管理ルールの策定(3-1-1-3)と年1回以上の点検(3-1-1-4)は、ツールを導入した場合でも文書・体制として整備する必要があります。
また、仮想サーバやハイパーバイザまで把握できるかは製品によって異なるため、導入前に販売店へ確認しておきましょう。
用意するモノ
- 情報資産管理台帳(IPA付録6)+拡張版
- 情報セキュリティ関連規定(IPA付録5)
https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_5.docx
情報資産管理台帳(拡張版)は、tetsato氏のnote『ゼロから作る脆弱性管理台帳』および『サプライチェーンセキュリティ(SCS)評価制度★3対応、資産管理台帳の拡張手順』に掲載されている台帳を使用します。作り方は氏のnoteをご参照ください。
ゼロから作る脆弱性管理台帳
https://note.com/tetsato/n/ne381cade25d2
サプライチェーンセキュリティ(SCS)評価制度☆3対応、あと8か月。まず何から始めるか
https://note.com/tetsato/n/necee450e60bf
tetsato氏はCISSP・情報処理安全確保支援士として、SCS以外にもサイバーセキュリティに関する記事を発信していますので、あわせて一読をおすすめします。
https://www.msgks.com/
実際の実施手順
3-1-1-1
①情報セキュリティ関連規定の確認
情報セキュリティ関連規定5ページ「5.8 IT資産の管理」を確認します。5.8では、ネットワーク機器、ハードウェア、ソフトウェアをそれぞれ台帳で一覧化して管理することが定められており、3-1-1-1・3-1-1-2で求められている「把握するための仕組み」に当たります。IPAの規定を使っている場合は、書き換える必要はありません。
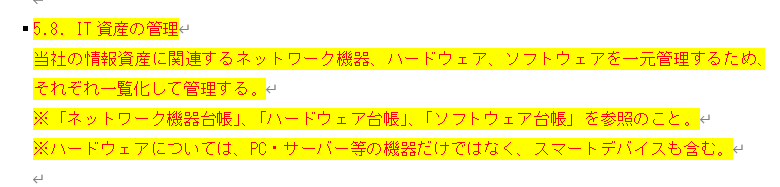
資産管理ソフトで管理している場合は、5.8に「資産管理ソフトにより、情報機器の製造元・OS・台数を把握する」のように、ツールで管理している旨を追記しておきましょう。台帳(エクセル)だけで管理している場合は、追記は不要です。
また、3-1-1-2では、物理サーバだけでなく仮想サーバとハイパーバイザも把握の対象になっています。5.8の「※ハードウェアについては、PC・サーバー等の機器だけではなく、スマートデバイスも含む。」を、「スマートデバイス、仮想サーバ及びハイパーバイザも含む。」と書き換えておくと、読み手に誤解を与えません。
3-1-1-1、3-1-1-2
②情報資産管理台帳(拡張版)への記入
情報資産管理台帳(拡張版)を開き、社内のパソコンやサーバを1台ずつ記入していきます。
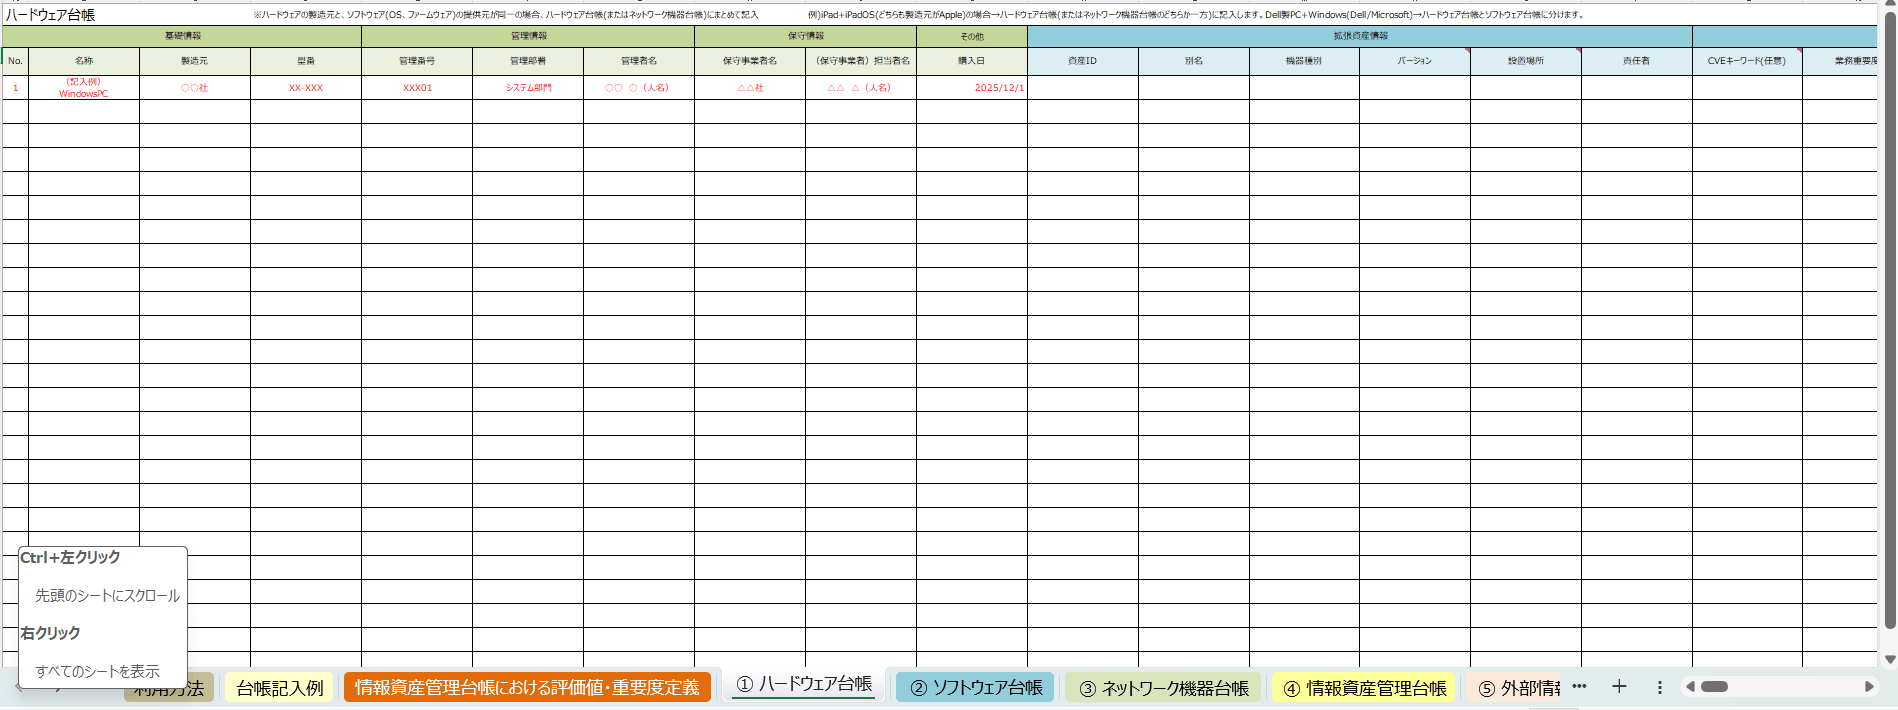
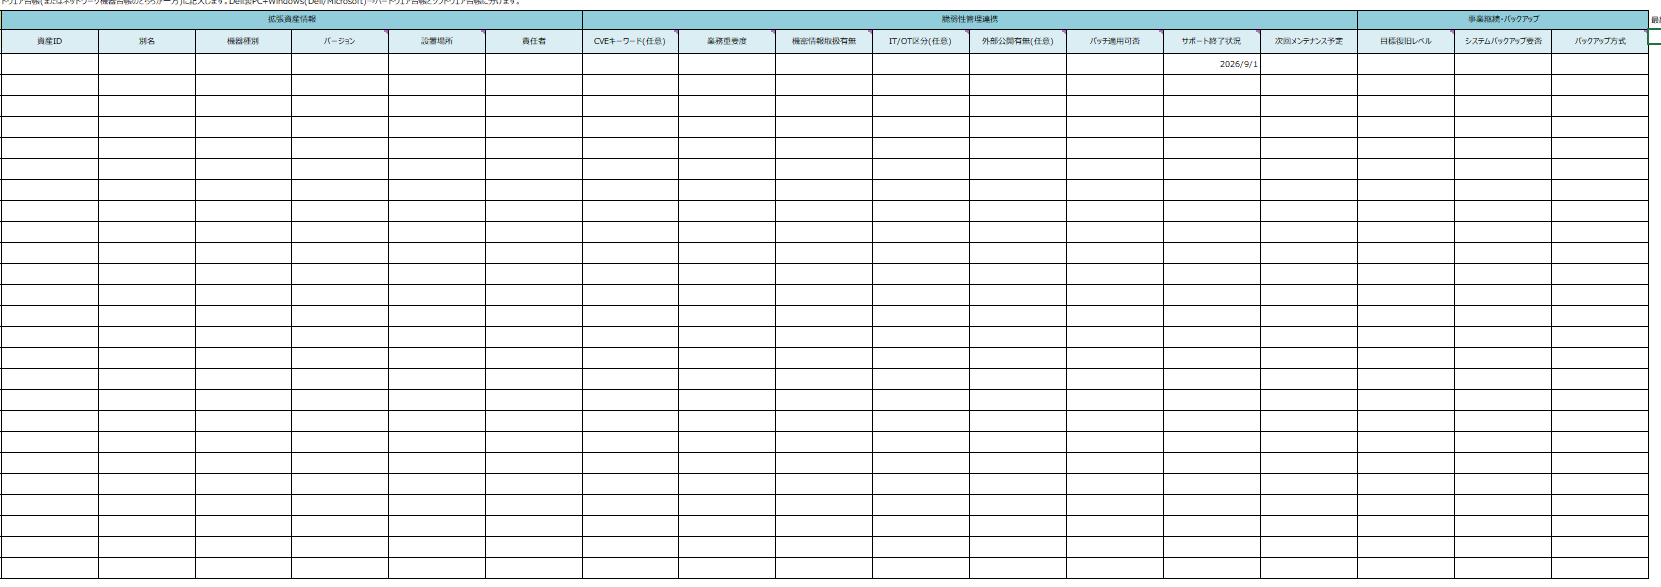
今回使用するのは、ハードウェア台帳とソフトウェア台帳の2つです。ネットワーク機器台帳、情報資産管理台帳、外部サービス情報一覧、管理者ID台帳、リスク値算定の各シートは、後の回で使用します。
記入欄が多く大変に感じるかもしれませんが、☆3を満たすことだけを考えるのであれば、CVEキーワード、IT/OT区分、外部公開有無の欄は記入しなくても構いません。また、資産IDと別名も管理しやすくするための欄なので、省略して問題ありません。まずは埋められる欄から、少しずつ進めていきましょう。
3-1-1-3
③管理ルールの確認
3-1-1-3で求められている「導入」「設置」「ネットワーク接続」「セキュリティパッチの適用」のルールは、情報セキュリティ関連規定の次の箇所に記載されています。
- 導入:技術的対策 36ページ「2.1.1 標準ソフトウェア」、41ページ「3.2.1 サーバー機器の情報セキュリティ要件」「3.2.3 ネットワーク機器の情報セキュリティ要件」
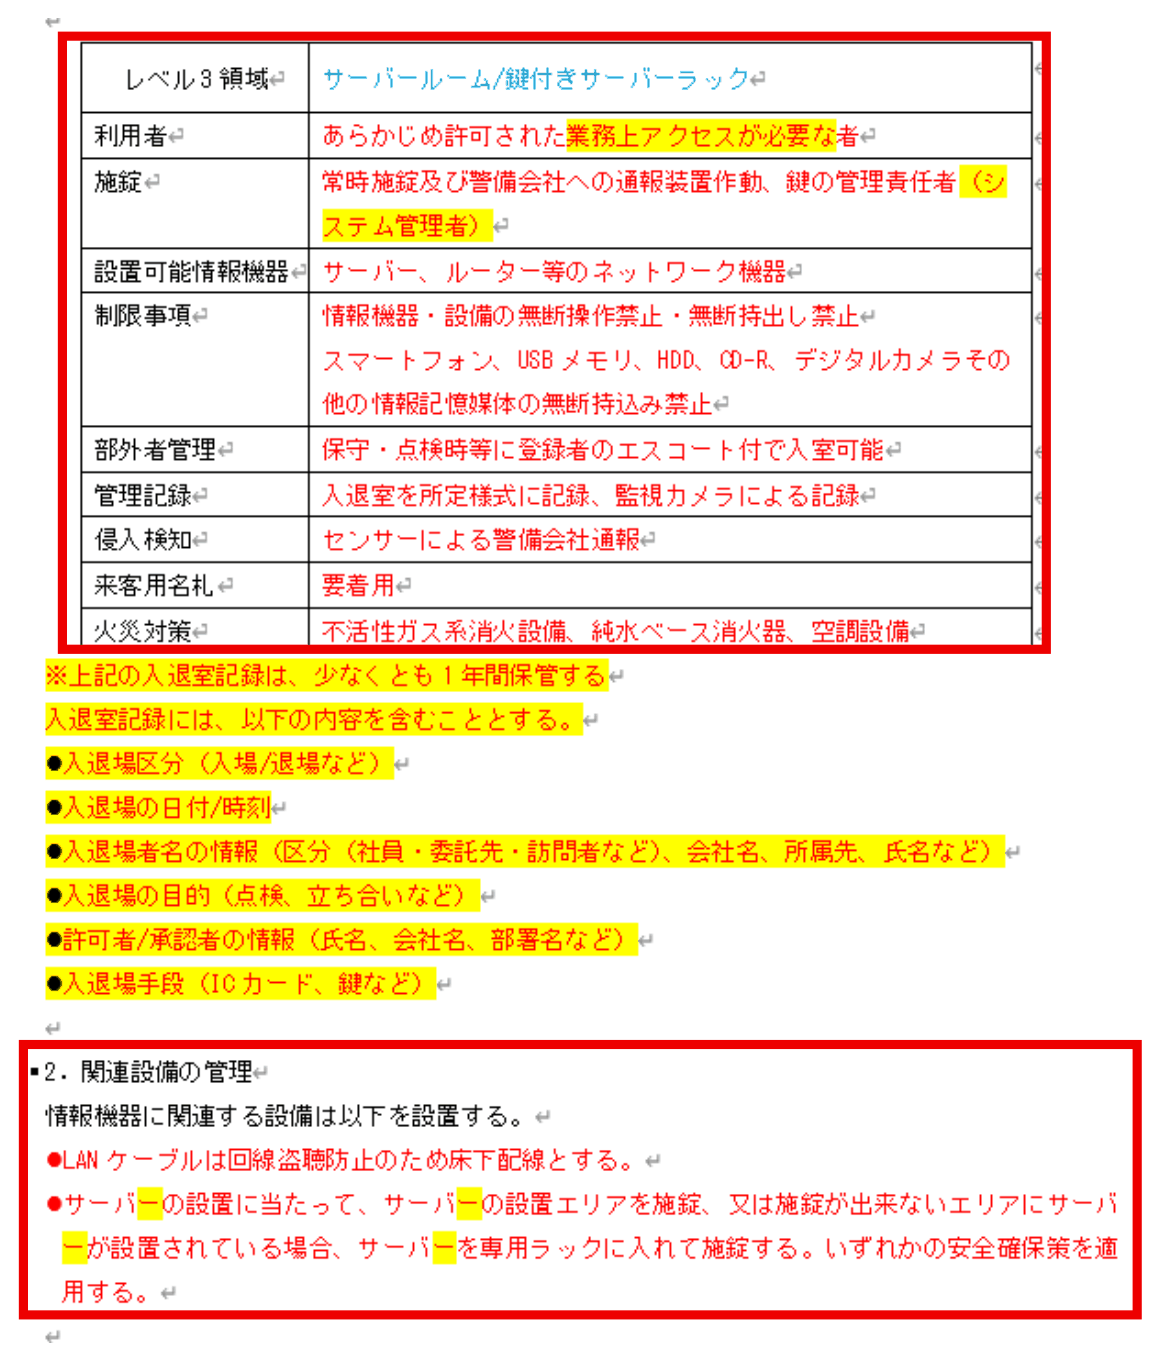
- 設置:物理的対策 32〜33ページ「1.2 セキュリティ領域の設定」(レベル3領域)、33ページ「2. 関連設備の管理」
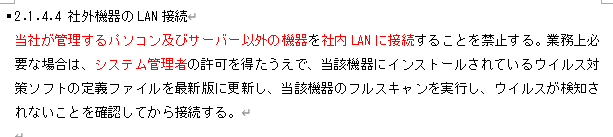
- ネットワーク接続:技術的対策 38ページ「2.1.4.4 社外機器のLAN接続」「2.3 私有IT機器・電子媒体の利用」
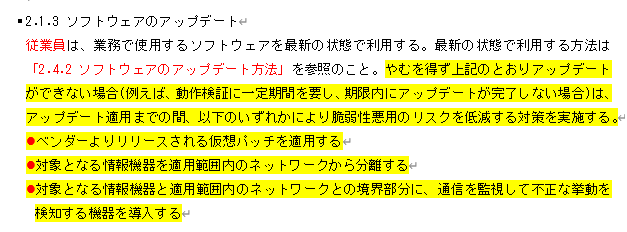
- セキュリティパッチの適用:技術的対策 37ページ「2.1.3 ソフトウェアのアップデート」、42ページ「3.3 IT基盤の運用」、51〜52ページ「6.6.4 脆弱性情報の対応要否判断」
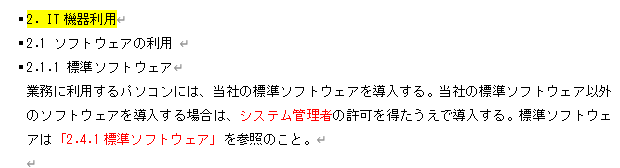
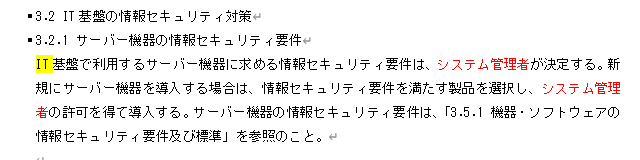
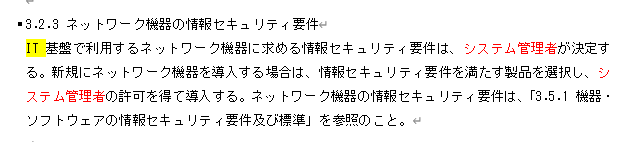

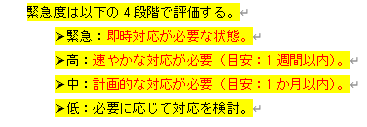
※情報資産管理台帳(拡張版)ではCVEスコアを緊急度の判断基準にしています
IPAの規定を使っている場合は、書き換える必要はありません。セキュリティパッチについては、6.6で「システム管理者が脆弱性情報を日次で確認し、緊急度に応じて即時〜1か月以内を目安に対応する」と、誰がいつまでに対応するかまで定められています。この期限の目安が、自社で守れる期間になっているかは確認しておきましょう。
ただし、パソコン本体の導入については記載がありません。組織的対策 5ページ「5.8 IT資産の管理」に、以下の一文を追記しておきましょう。
●パソコン等の情報機器を新規に導入する場合は、システム管理者の許可を得て導入し、ハードウェア台帳に登録する。
また、パッチの確認・適用の記録には、②で作成した台帳の「パッチ適用可否」「サポート終了状況」「次回メンテナンス予定」の欄が使えます。
3-1-1-4
④管理ルールの順守状況を点検する
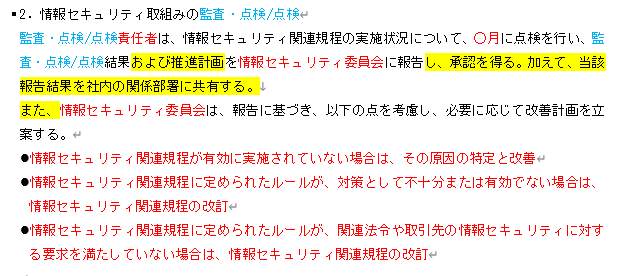
③の管理ルールが守られているかを、年1回以上点検します。点検については、組織的対策 2ページ「2. 情報セキュリティ取組みの監査・点検/点検」に、「情報セキュリティ関連規程の実施状況について、○月に点検を行う」と定められています。③のルールも規程の一部なので、この点検の対象になります。
「○月」の部分は、決算期や年度初めなど、自社で毎年実施する月に書き換えておきましょう。
点検では、主に次のような項目を確認します。
- 台帳に載っている機器が実際に存在し、設置場所・OS・バージョンが台帳と一致しているか
- 台帳に載っていない機器が社内ネットワークに接続されていないか
- サーバー及びネットワーク機器が、決められた場所に設置されているか
- セキュリティパッチが決められた期間内に適用されているか(適用できない場合は理由と代替策が記録されているか)
- サポートが終了したOS・ソフトウェアが使われていないか
点検を行ったら、実施日、実施者、点検した項目、結果、問題があった場合の是正内容を記録し、規定のとおり情報セキュリティ委員会に報告します。記録は、評価の際に「点検を実施している」ことを示す証跡になります。
最後に
今回確認したとおり、IPAの情報セキュリティ関連規定には、3-1-1で求められているルールがすでに章ごとに分かれて記載されています。規定を一から書き足すのではなく、まずは規定の内容と自社の運用が合っているかを確認するところから始めてみてください。
なお、評価の詳細については10月に予定されている情報公開を待っているところです。新しい情報が出たら、本記事も更新します。