第1回
【記入例つき】SCS評価制度 1-2-1 セキュリティ推進活動部門の策定
1-2-1は、その「決められる人」を平時のうちに決めておけ、という要求です。文書&体制強化に該当し、ツールの購入は一切不要です。
目次
1-2-1-1 セキュリティを統括する役員(例えば、CISOを設置する会社の場合は、当該CISO)及びセキュリティ担当部署の役割・責任を定めること。
1-2-1-2 平時のセキュリティ推進活動に必要な役員(例えば、CISOを設置する会社の場合は、当該CISO)及びセキュリティ担当部署の連絡先リストを定めること。
1-2-1-3 年1回以上の頻度でNo.1-2-1-1及びNo.1-2-1-2にて定めた平時の体制について点検すること。
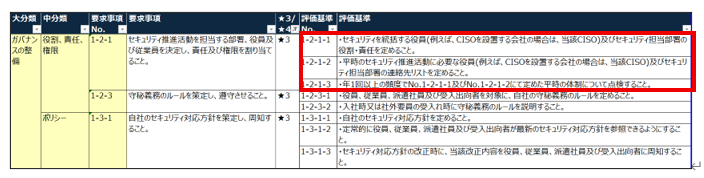
https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/20260327001-c.xlsx(2026年9月時点)
はじめに
本解説記事では、IPA(独立行政法人 情報処理推進機構)が公開する「中小企業の情報セキュリティ対策ガイドライン 第4.0版」の付録をベースに、各要求事項を満たすことを基本方針とします。
ただし、付録だけでは満たせない要求事項については、その項目に限り付録の拡張、または独自のひな形の新規作成によって対応します。
なお、すでに自社で情報セキュリティ関連の規程や台帳をお持ちの場合は、ゼロから作り直す必要はありません。
本記事で解説する各要求事項と照らし合わせながら、既存の文書に不足している記載を追記・修正していただければ十分です。
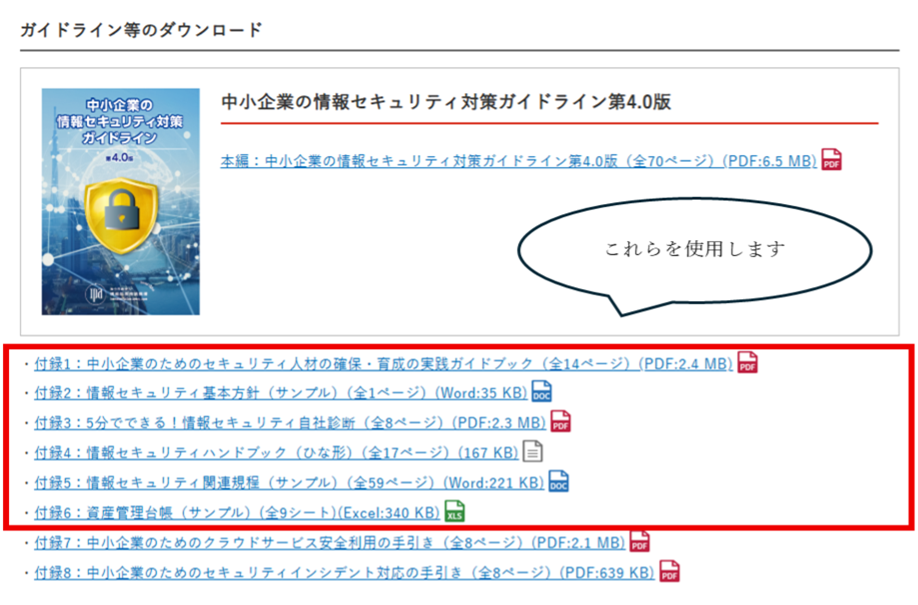
https://www.ipa.go.jp/security/guide/sme/about.html
なぜ必要か
本項目は社内に情報システムを担当する人材、部署、責任者を設置することが求められています。
内閣サイバーセキュリティセンター(NISC)が2022年3月に公表した「サイバー攻撃を受けた組織における対応事例集(実事例における学びと気づきに関する調査研究)」のケース8(外部サービスを介した不正アクセスの事例)には、被害が拡大した要因として、次のような記述があります。
インターネットと内部システムの停止を決定する体制・手続き整備が不足していたため、部門との調整および判断に時間を要し、被害の拡大につながった。
出典:サイバー攻撃を受けた組織における対応事例集(実事例における学びと気づきに関する調査研究)
https://www.cyber.go.jp/pdf/policy/inquiry/taioujirei_beta.pdf
内閣官房内閣サイバーセキュリティセンター(NISC) 2022年3月
攻撃の入口が特殊だったわけではなく、異常に気づいてから、誰が判断を下すのかが決まっていなかったことが、被害を広げた要因として報告されているわけです。
「サーバーを止めるべきか」「取引先に連絡すべきか」「公表すべきか」。
いずれも現場の担当者一人では決められません。
決められる人が定義されていないと、その間ずっと被害は広がり続けます。
1-2-1は、その「決められる人」を平時のうちに決めておけ、という要求です。
取引先から「御社のセキュリティ責任者はどなたですか」「何かあったとき、どこに連絡すればいいですか」と聞かれて即答できることが本項目の目標です。
文書&体制強化orツール導入のどちらに該当するか
文書&体制強化に該当します。ツールの購入は一切不要です。
必要なのは、規程への記載・連絡先リストの作成・経営層の承認・年1回の点検、この4つだけになります。
ただし1-2-1-3に「年1回以上の点検」が含まれるため、一度作って終わりではなく、毎年回す運用が発生します。
★3の有効期間は1年で毎年更新が必要ですから、更新のタイミングと点検を紐づけて仕組みにしてしまうのが有効です。
用意するモノ
- 連絡先リスト(独自のひな型)
- 情報セキュリティ関連規定(IPA付録5)
https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_5.docx
実際の実施手順
1-2-1-1
①セキュリティを統括する役員を決める
企業や組織における情報セキュリティ対策の総責任者を決定します。
CISO(最高情報セキュリティ責任者)等の役職を新設する必要はなく、中小企業であれば代表取締役との兼任が最も一般的です。
②セキュリティ担当部署の役割・責任を定める
専任部署を新設する必要はありません。
「総務部が情報セキュリティを所管する」「情報システム担当者が兼務する」でも構いません。
一人情シスの場合でも、部署(または役職)として定義しておくことで、その人の異動・退職した瞬間に体制が消滅することを防ぎます。
③文書化の整備
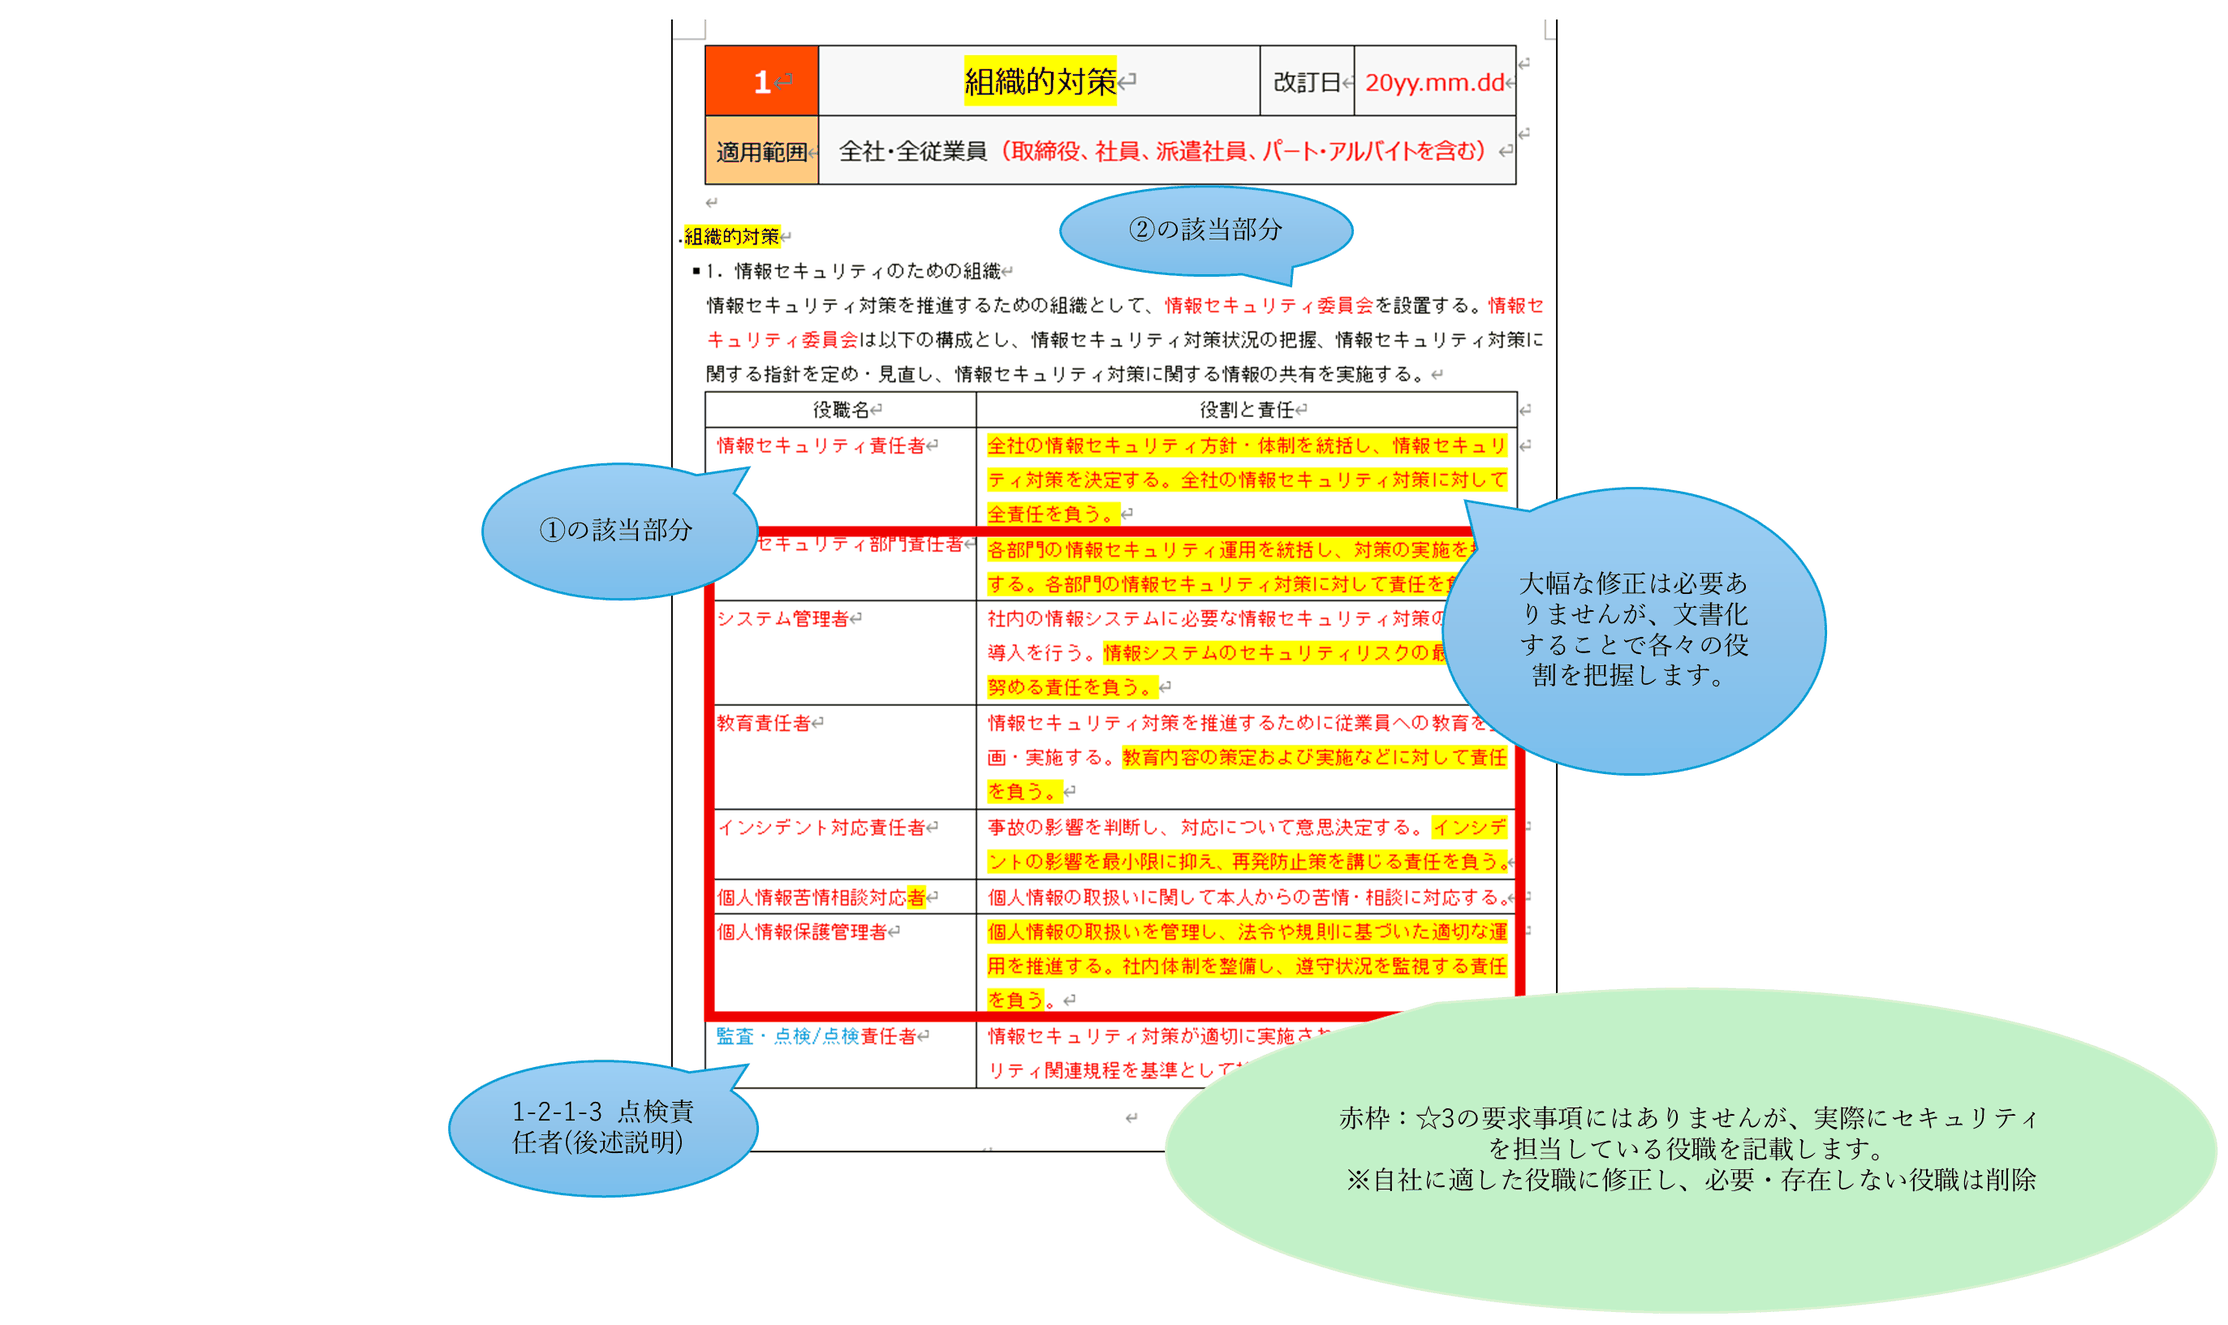
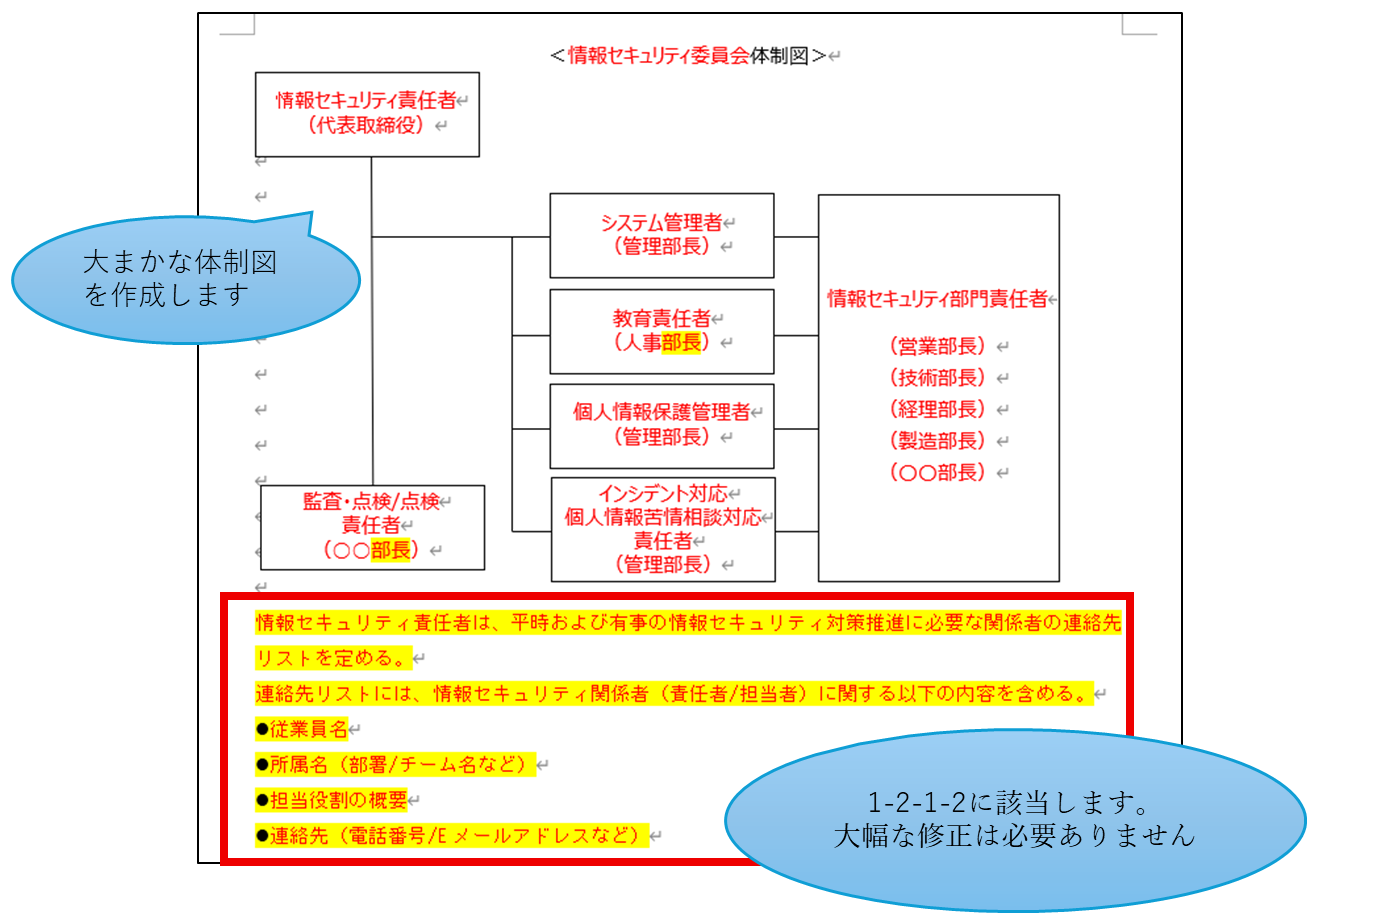
①と②で定めた役員と担当部署の役割・責任を情報セキュリティ関連規定(IPA公式付録5)に落とし込みます。
規定1,2ページの赤字部分を修正します。(青字はどちらか選択してください)。
当HPのSCS星3取得キット STEP2『情報セキュリティ関連規定作成ツール』では☆3に関わる文書の作成や独自のひな型を配布しています。
1-2-1-2
④連絡先リストの作成
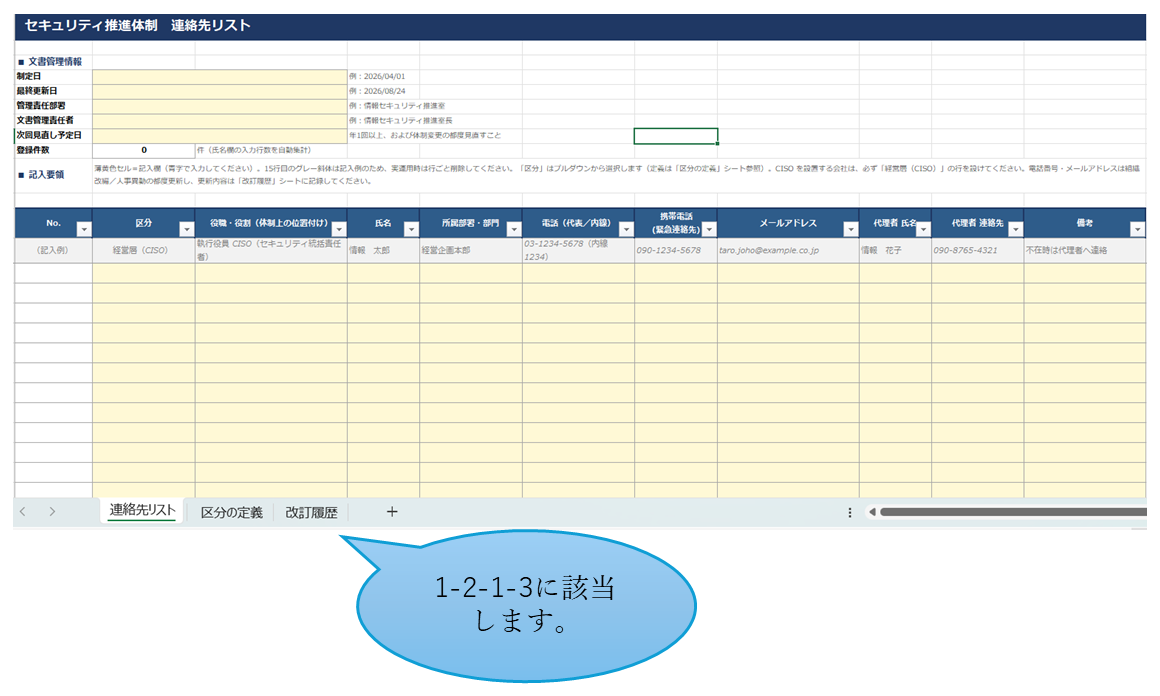
1-2-1-1で定めたセキュリティ役員(責任者)・担当者及び部署の連絡先リストを作成します。
以下のようなエクセルを作成し、保管・共有しておくことで緊急時の素早い情報伝達が可能になります。
基本的には
- 情報セキュリティ関係者名
- 所属部署
- 担当役割の概要
- 連絡先(電話番号/メールアドレス)
があれば十分です。セキュリティ関連規定で書いた項目と連動させておきましょう。
運用ルールや留意事項を設けておくと、作成・更新者が変わったときもスムーズに引き継げます。
1-2-1-3
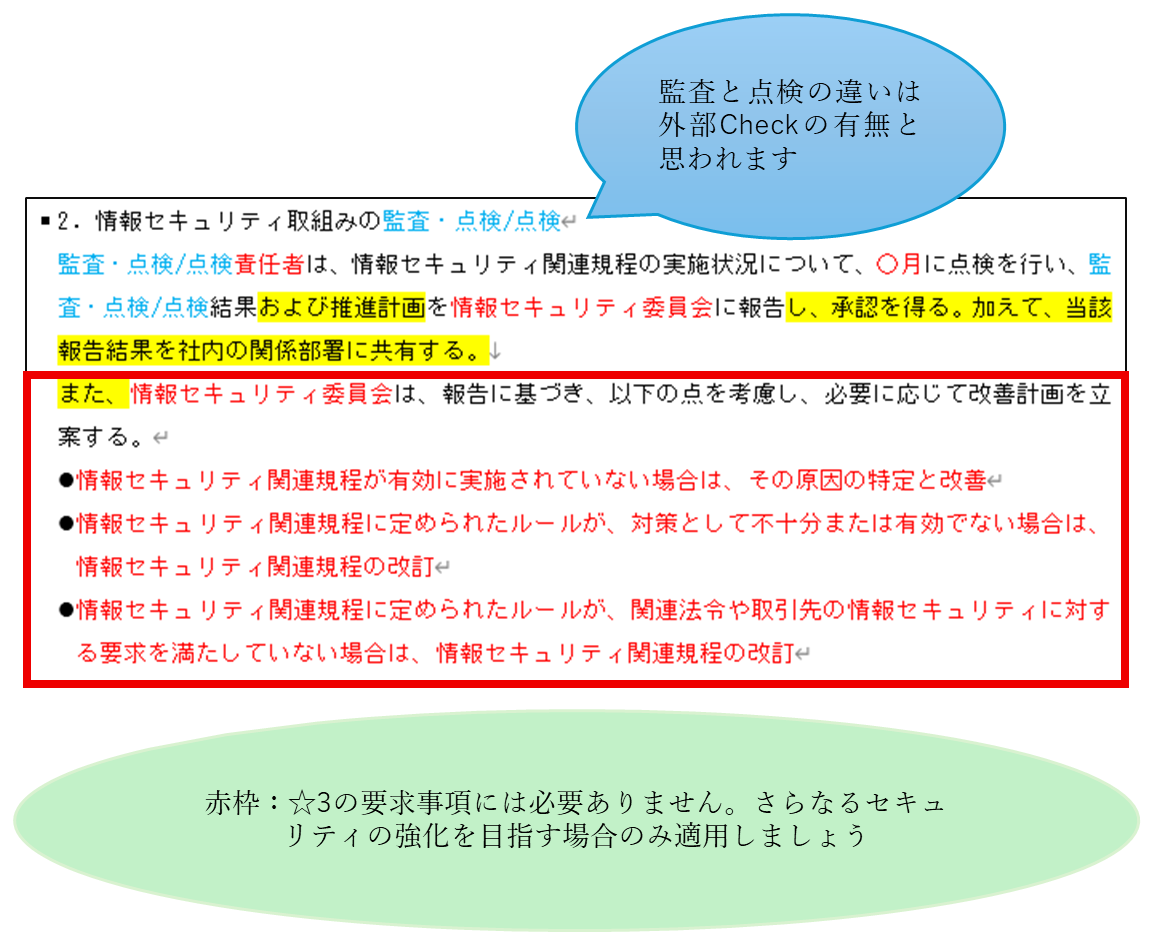
⑤1-2-1-1の点検
事前に監査・点検/点検責任者を定め、年1回の頻度で定期的に文書化した体制を見直し、点検します。
⑥1-2-1-2の点検
連絡先リストにシートを追加し、以下のような改訂履歴を作成します。
担当者や責任者が退職・異動等で変更する都度更新してください。