第3回
【記入例つき】SCS評価制度 1-3-1 セキュリティ対応方針の作成と周知
セキュリティ対応方針は、会社としての姿勢を示す宣言文です。1-3-1で見られるのは、作ること、いつでも読めること、改正したら周知して記録を残すことの3点。IPAのひな形を土台にすれば、今日からでも書き始められます。
目次
1-3-1-1 自社のセキュリティ対応方針を定めること。
1-3-1-2 定常的に役員、従業員、派遣社員及び受け入れ出向者が最新のセキュリティ対応方針を参照できるようにすること。
1-3-1-3 セキュリティ対応方針の改正時に、当該改正内容を役員、従業員、派遣社員及び受け入れ出向者に周知すること。
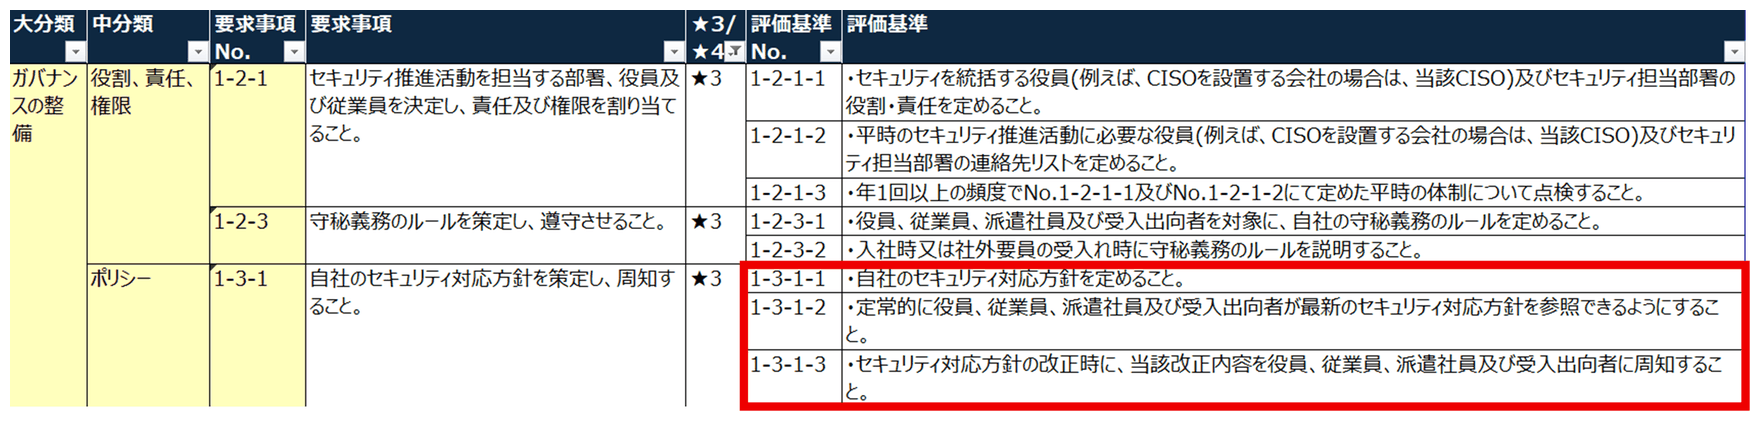
https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/20260327001-c.xlsx(2026年9月時点)
はじめに
本解説記事では、IPA(独立行政法人 情報処理推進機構)が公開する「中小企業の情報セキュリティ対策ガイドライン 第4.0版」の付録をベースに、各要求事項を満たすことを基本方針とします。
ただし、付録だけでは満たせない要求事項については、その項目に限り付録の拡張、または独自のひな形の新規作成によって対応します。
なお、すでに自社で情報セキュリティ関連の規程や台帳をお持ちの場合は、ゼロから作り直す必要はありません。
本記事で解説する各要求事項と照らし合わせながら、既存の文書に不足している記載を追記・修正していただければ十分です。
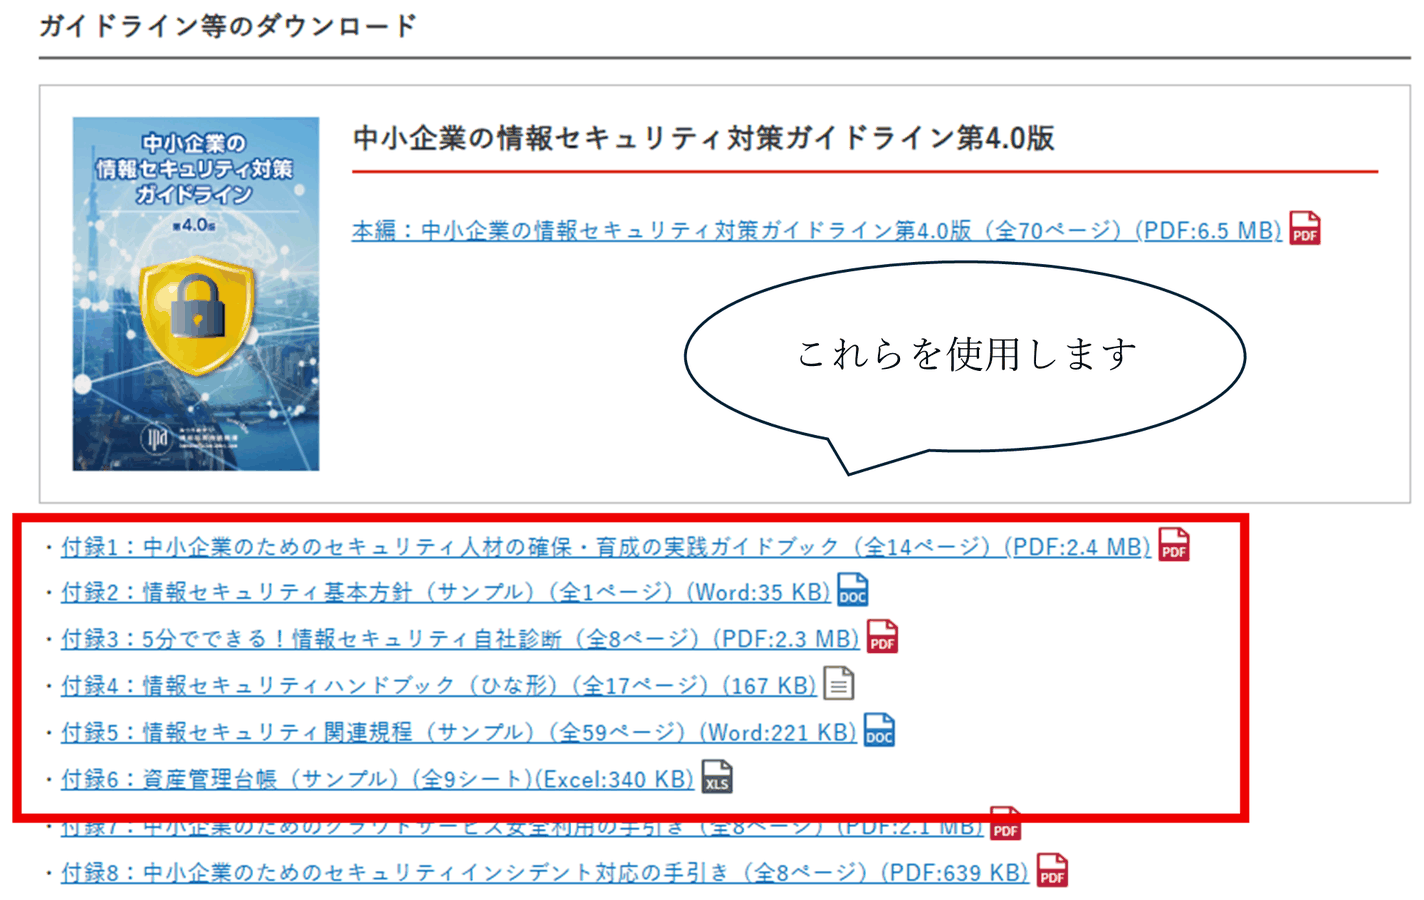
https://www.ipa.go.jp/security/guide/sme/about.html
なぜ必要か
本項目は、取引先等のステークホルダーに対してセキュリティ対応方針を宣言するものです。
これにより、外部からの「セキュリティ対策がしっかりしている」という信頼の獲得や、社内のセキュリティ意識向上といった効果が期待できます。
また、SCS評価制度の前身にあたるSECURITY ACTION ☆1・☆2の要求項目でもあり、デジタル化・AI導入補助金(旧IT導入補助金)を申請する際の必須要件としても位置づけられています。
出典:https://www.ipa.go.jp/security/security-action/it-hojo.html
なお、SECURITY ACTIONはSCSの評価対象には含まれませんが、☆3より条件が緩やかで、専門家による確認を要さない自己宣言型の制度です。
何から着手すべきか迷う場合は、まずSECURITY ACTIONの取得を目指すのも一つの選択肢です。
文書&体制強化orツール導入のどちらに該当するか
文書&体制強化に該当します。ツールの購入は一切不要です。
社内掲示板等の文書管理ツールで電子化することで確認しやすくなりますが、完成した情報セキュリティ対応方針を印刷して配ったり、オフィス内の見えやすいところに掲示したりすることで達成が可能です。
用意するモノ
- 改正周知記録(情報セキュリティ基本方針に追加)
- 情報セキュリティ基本方針(IPA付録2)
https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_2.docx - 情報セキュリティ関連規定(IPA付録5)
https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_5.docx
実際の実施手順
1-3-1-1
①セキュリティ対応方針を定める
自社のセキュリティに対するおおまかな方針を定めます。
手順や規定というよりかは、社訓や会社理念といった会社としての姿勢・価値観を示すものです。
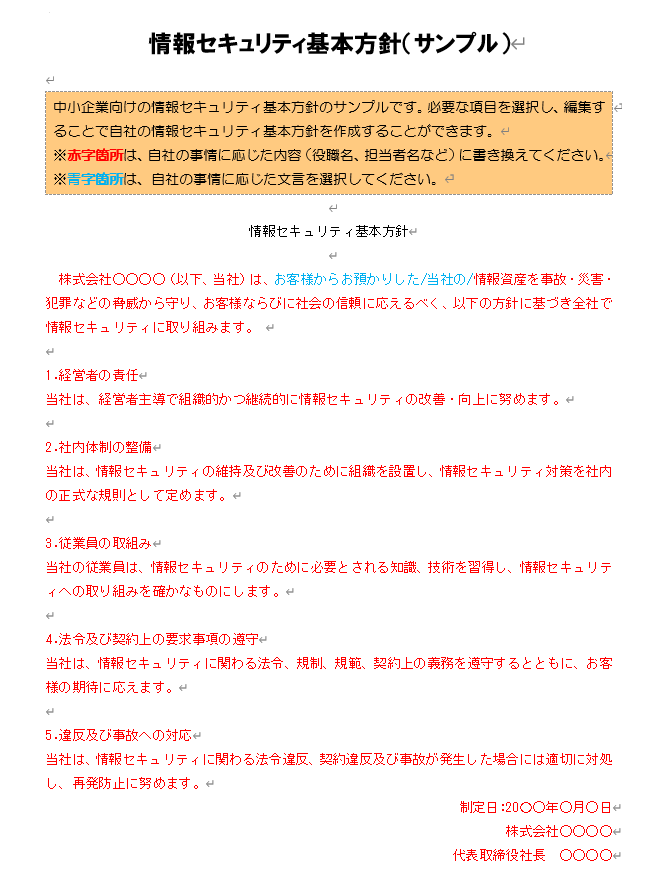
IPAが出している公式テンプレート『情報セキュリティ基本方針』に書いてある内容を土台に、自社や業界の事情に合わせて適宜修正しましょう。
1-3-1-2
②役員・従業員・派遣社員・受け入れ出向者が対応方針を参照できるようにする
作成した対応方針を役員・従業員・派遣社員・受け入れ出向者に周知します。
情報セキュリティ関連規定3ページ目第4項目「情報セキュリティ基本方針の制定・管理」で定め、実行します。
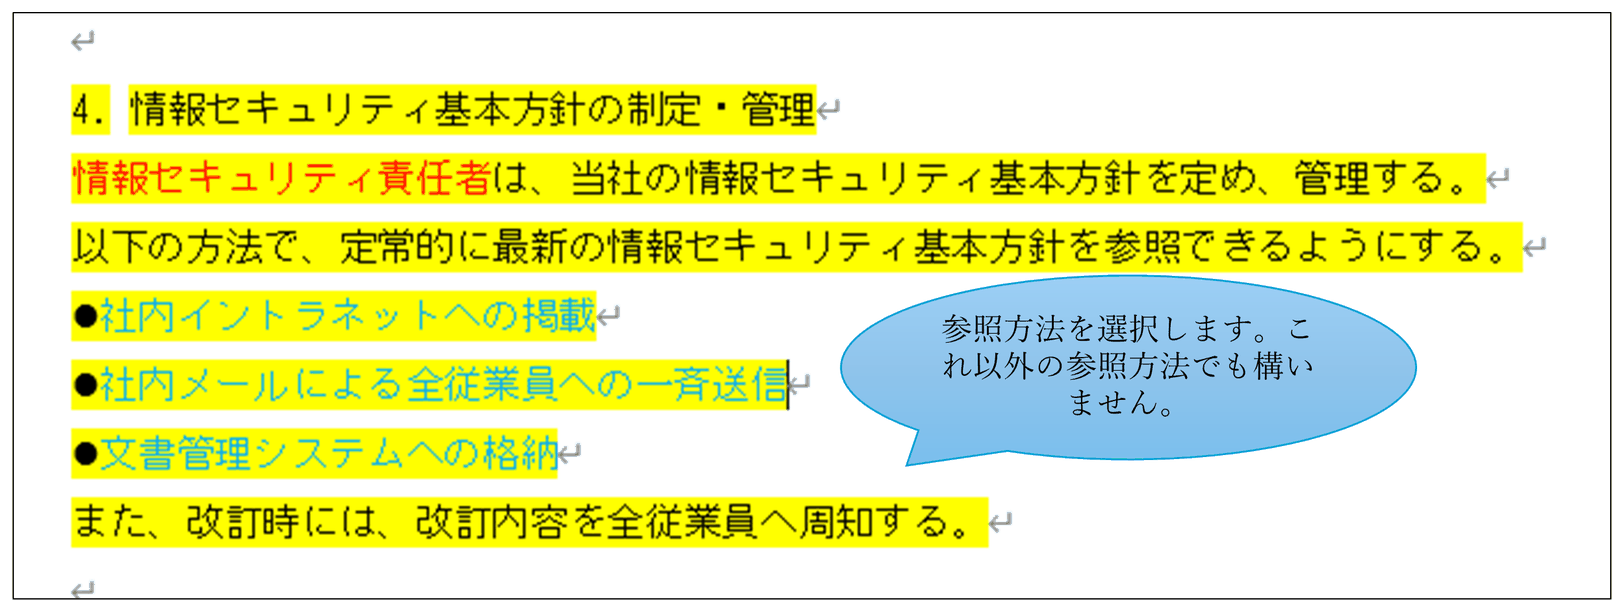
セキュリティ関連規定には電子的な手段が主ですが、最新のセキュリティ対応方針を参照できるような環境を作れば問題ないと思います。
例えば、フロア毎に見えやすい位置に、印刷したセキュリティ対応方針を掲示しても問題ないかと思われます。
社是や会社理念の隣に掲載しておきましょう。
1-3-1-3
③改正時に周知
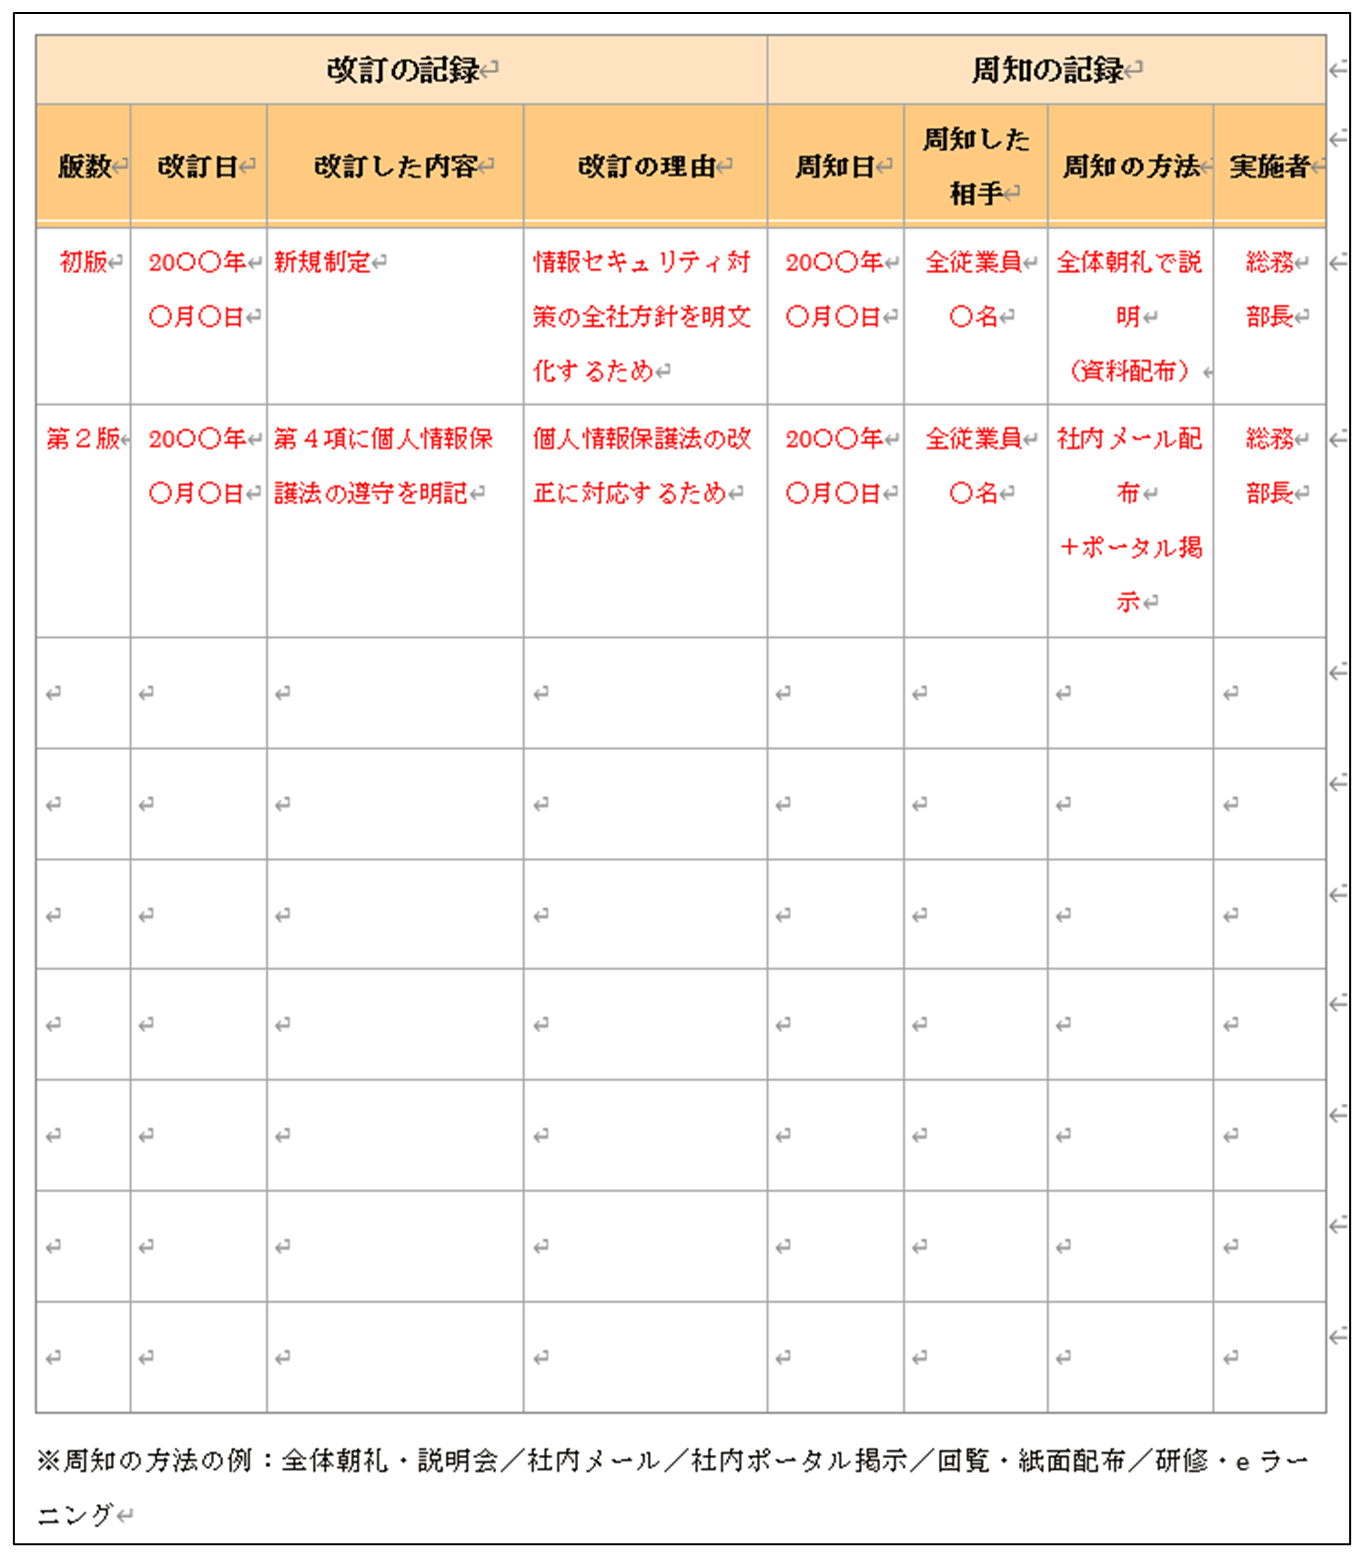
いつ、なぜ、どのような内容を変更したか改訂履歴を書き込み、誰にいつ周知したかを記録します。
これによって、周知漏れを防ぎ、後から実施状況を確認・証明できるようになります。
以下のような表を作り、改定時の記録を残しておけるようにします。