第5回
【記入例つき】SCS評価制度 2-1-2 機密情報の取り扱い
取引先に渡した機密情報が、どこまで使われ、いつ返ってくるのか。2-1-2は、それを業務が始まる前に書面で取り決めておく項目です。すでに取引先と契約を交わしている会社なら、ゼロから作り直す必要はありません。
目次
2-1-2-1 自社の機密情報を共有する子会社又は取引先との間で、業務開始前に機密情報の取扱いについて、以下の事項を取り決めること。
・機密情報の定義
・機密情報の利用制限、保管方法、複製可否及び第三者への提供可否
・機密情報の返還又は廃棄
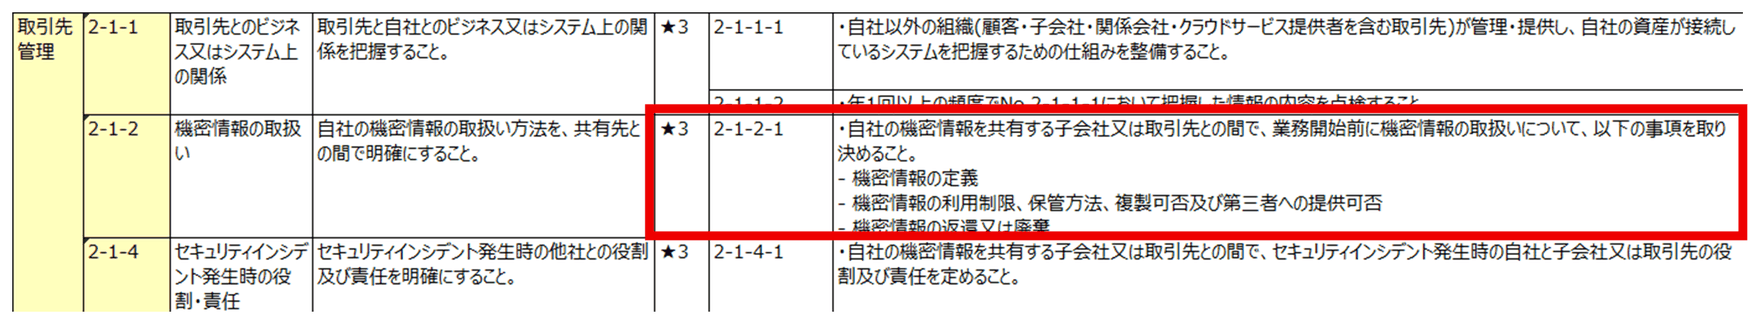
https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/20260327001-c.xlsx(2026年9月時点)
はじめに
本解説記事では、IPA(独立行政法人 情報処理推進機構)が公開する「中小企業の情報セキュリティ対策ガイドライン 第4.0版」の付録をベースに、各要求事項を満たすことを基本方針とします。
ただし、付録だけでは満たせない要求事項については、その項目に限り付録の拡張、または独自のひな形の新規作成によって対応します。
なお、すでに自社で情報セキュリティ関連の規程や台帳をお持ちの場合は、ゼロから作り直す必要はありません。
本記事で解説する各要求事項と照らし合わせながら、既存の文書に不足している記載を追記・修正していただければ十分です。
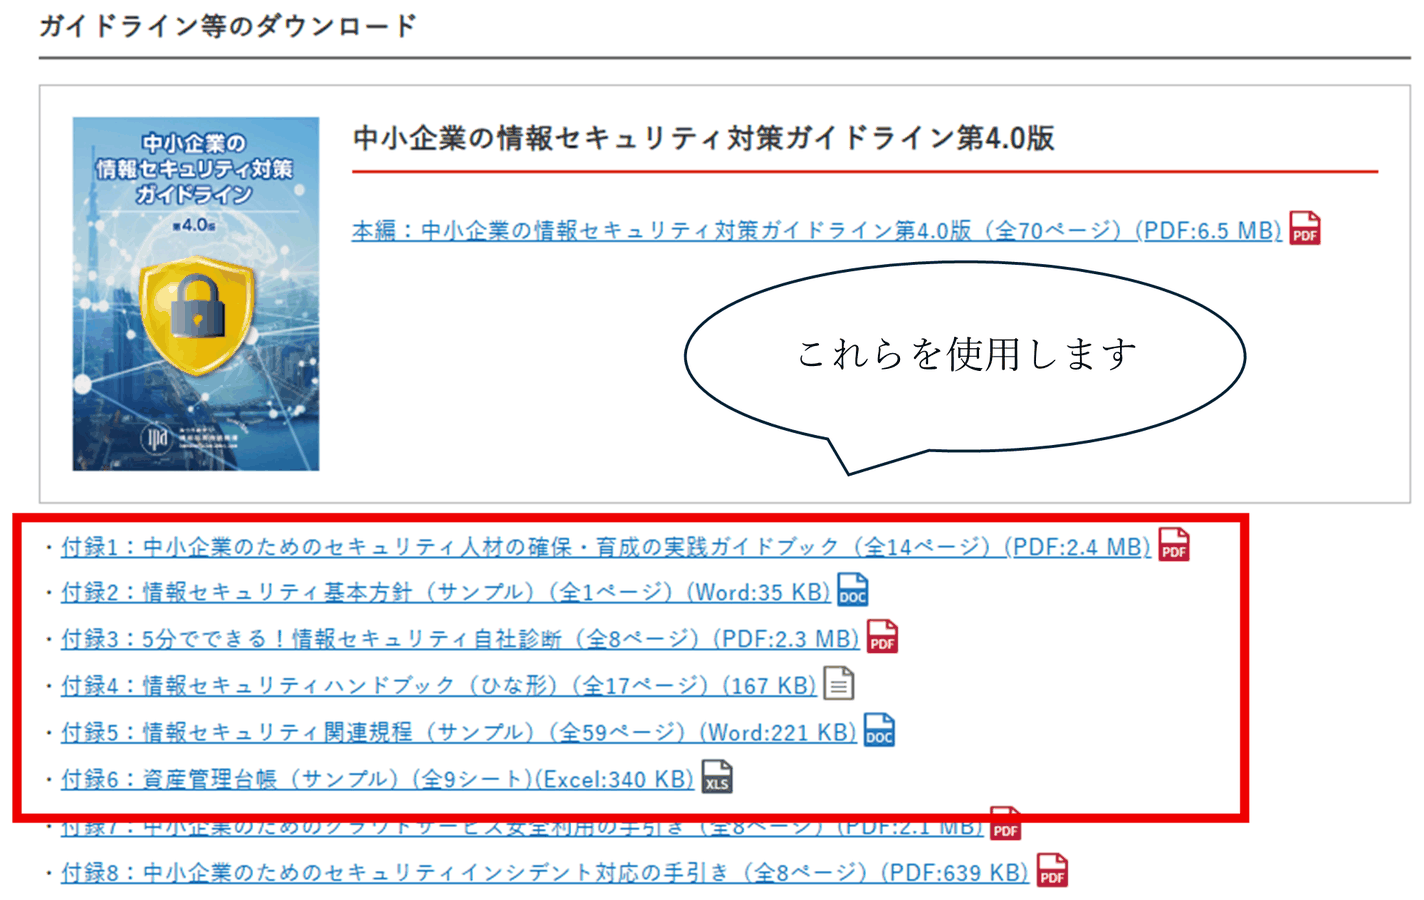
https://www.ipa.go.jp/security/guide/sme/about.html
なぜ必要か
本項目は、自社の機密情報を共有する子会社や取引先との間で、業務提携や協業を始める前に取り交わしておくべき合意事項です。
取引先と機密情報の「定義」「範囲」「取り扱い方法」についてあらかじめ合意しておくことで、次のようなリスクを抑えられます。
- 機密情報が意図せず外部や第三者へ漏洩する
- 情報漏洩やトラブル発生時に、責任の所在があいまいになる
- 提供した情報が契約目的以外の用途に無断で使われる
- 取引終了後も情報が相手先に残り続け、管理が行き届かなくなる
第2回で扱った守秘義務誓約書は、従業員が会社に対して負う義務を定めるものでした。本項目が扱うのは会社(自社)と会社(取引先)の間で結ぶ合意書という点が異なります。
とはいえ、通常どおり取引先と契約を交わしている企業であれば、特別な対応をしなくても本要求事項をクリアできていることが多いでしょう。
進め方も、第2回でご紹介した「守秘義務のルール策定」と同じ流れです。
文書・体制強化orツール導入のどちらに該当するか
文書&体制強化に該当します。ツールの購入は一切不要です。
用意するモノ
- 機密情報取り扱い合意書(独自のひな型)
- 取引先一覧・機密情報共有事項チェックシート(独自のひな型)
- 情報セキュリティ関連規定(IPA付録5)
https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_5.docx
実際の実施手順
2-1-2-1
①情報セキュリティ関連規定への記載
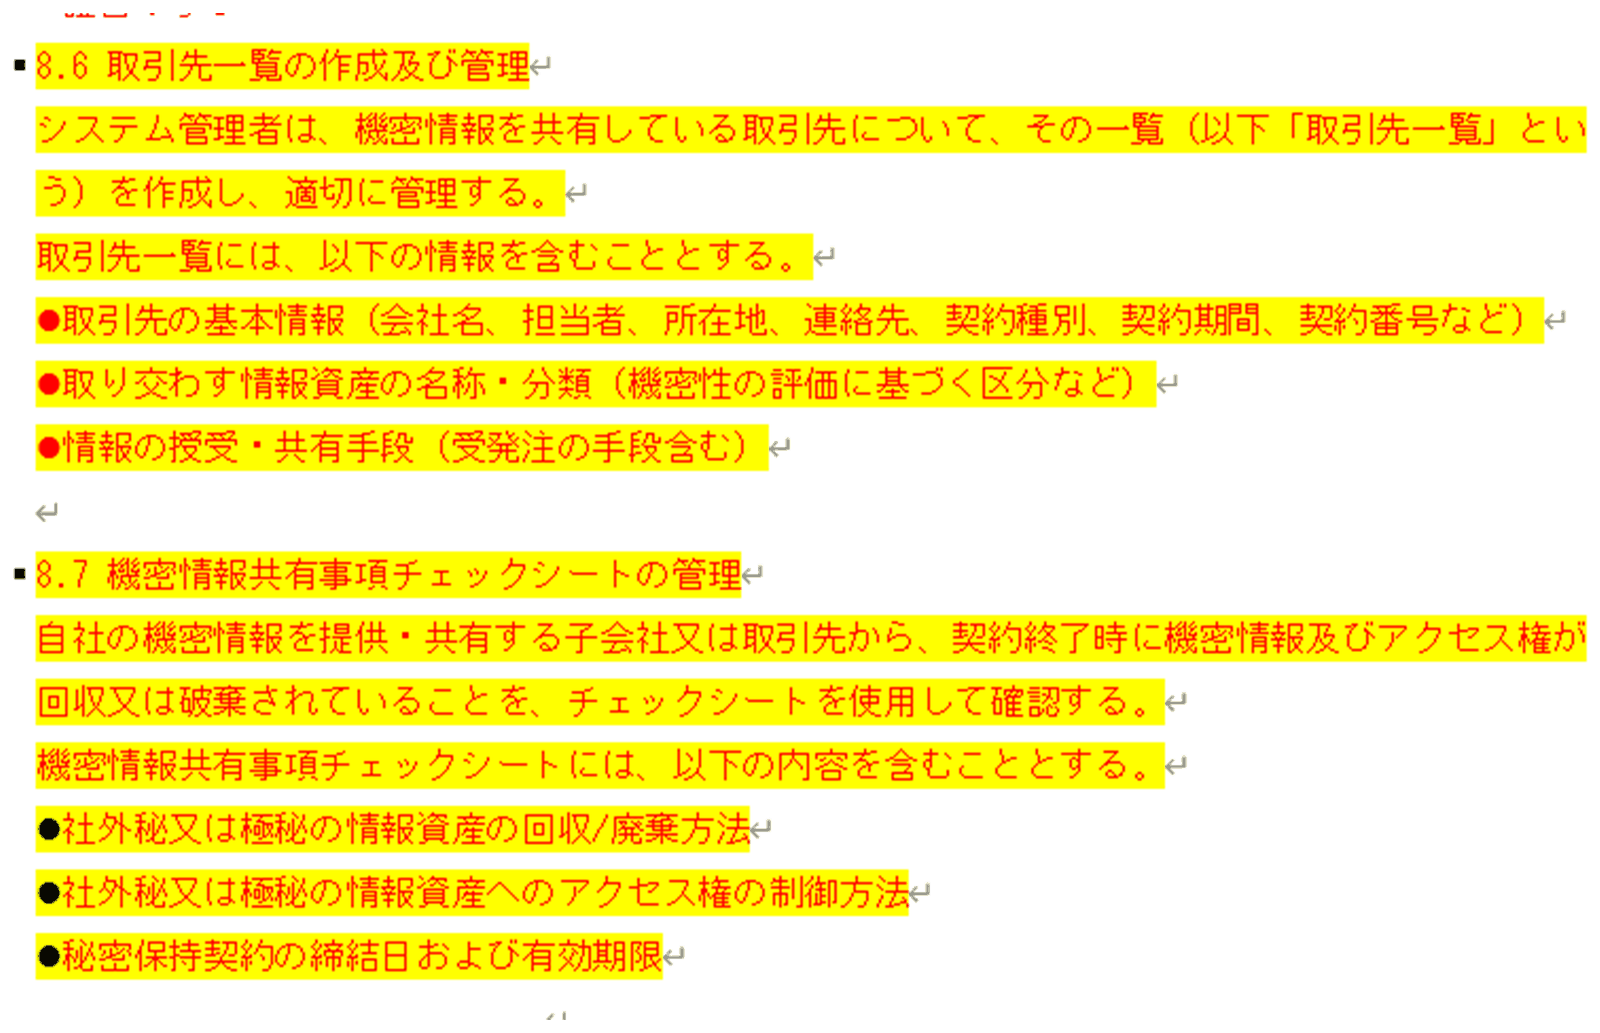
情報セキュリティ関連規定13ページ「8.6 取引先一覧の作成及び管理」「8.7 機密情報共有事項チェックシートの管理」で、機密情報を共有する取引先一覧を定める旨や、その管理方法、機密情報の廃棄方法などを記載しておきましょう。
原文から大きく変更する必要はないかと思われますが、自社・業界の事情に合わせて修正し、実行します。
②機密情報取り扱い合意書の作成・取り交わし
実際に自社の機密情報を取引先と共有する際、この合意書を取り交わします。
2-1-2-1で問われるのは、機密情報の定義、利用制限、保管方法、複製可否及び第三者への提供可否、返還又は廃棄の5点です。この5点を含めた合意書を作成し、あとは合意させたい条項を盛り込めば項目は満たせます。
以下は、そのポイントを満たした記入例です。自社の取引内容や機密情報の特性に合わせて修正してください。
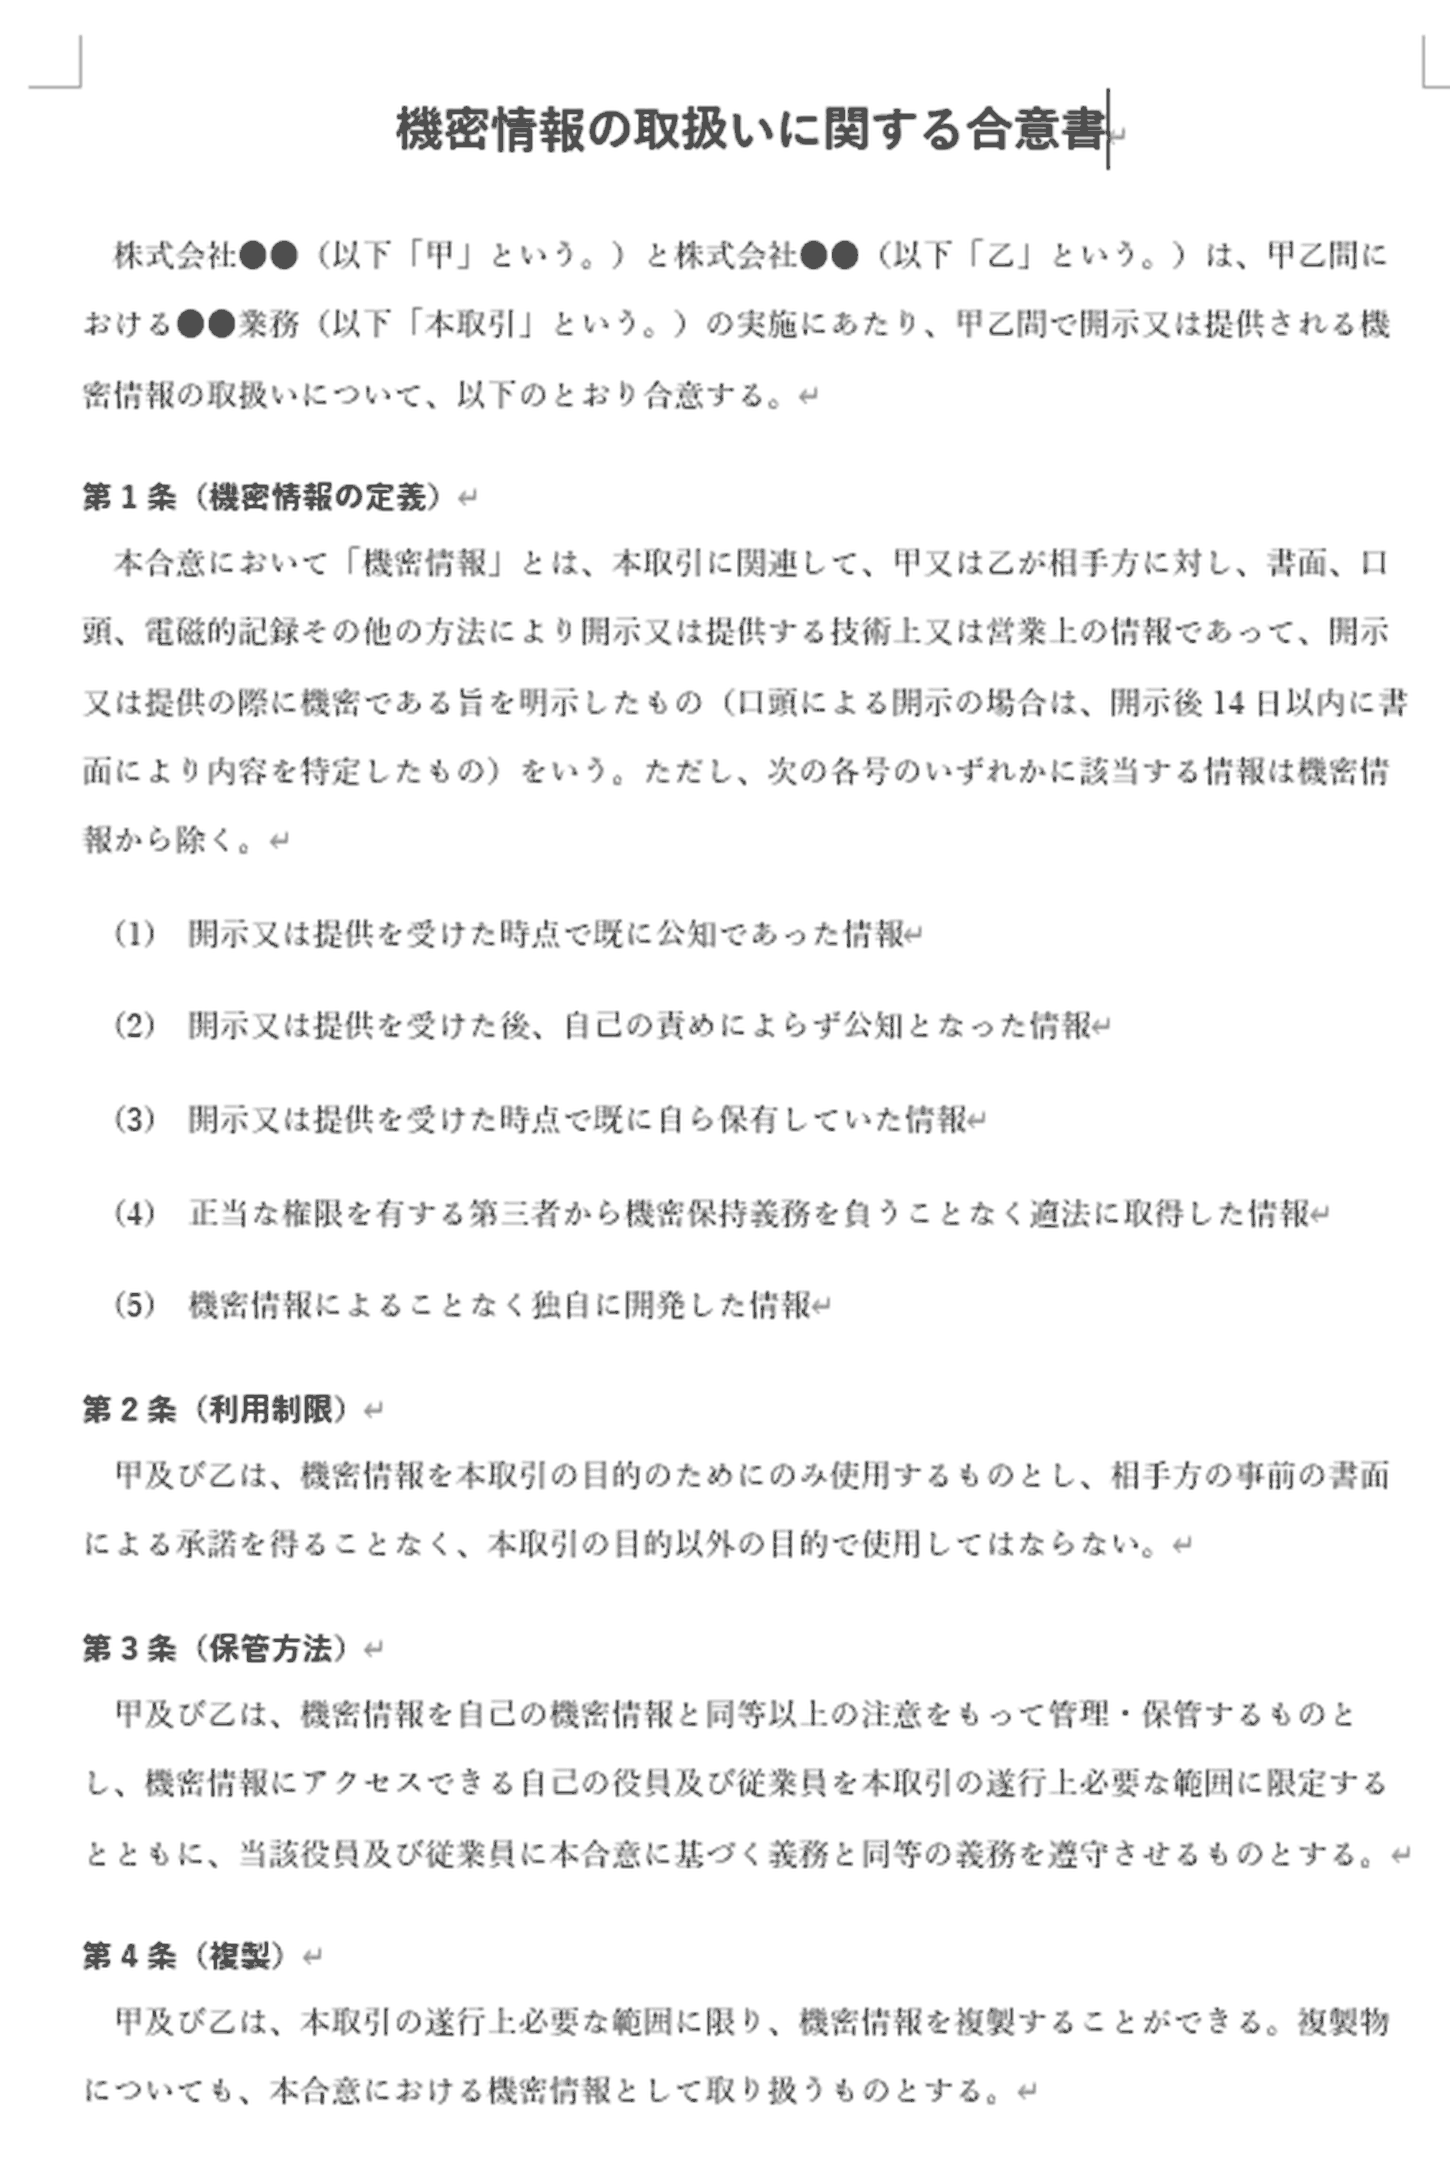
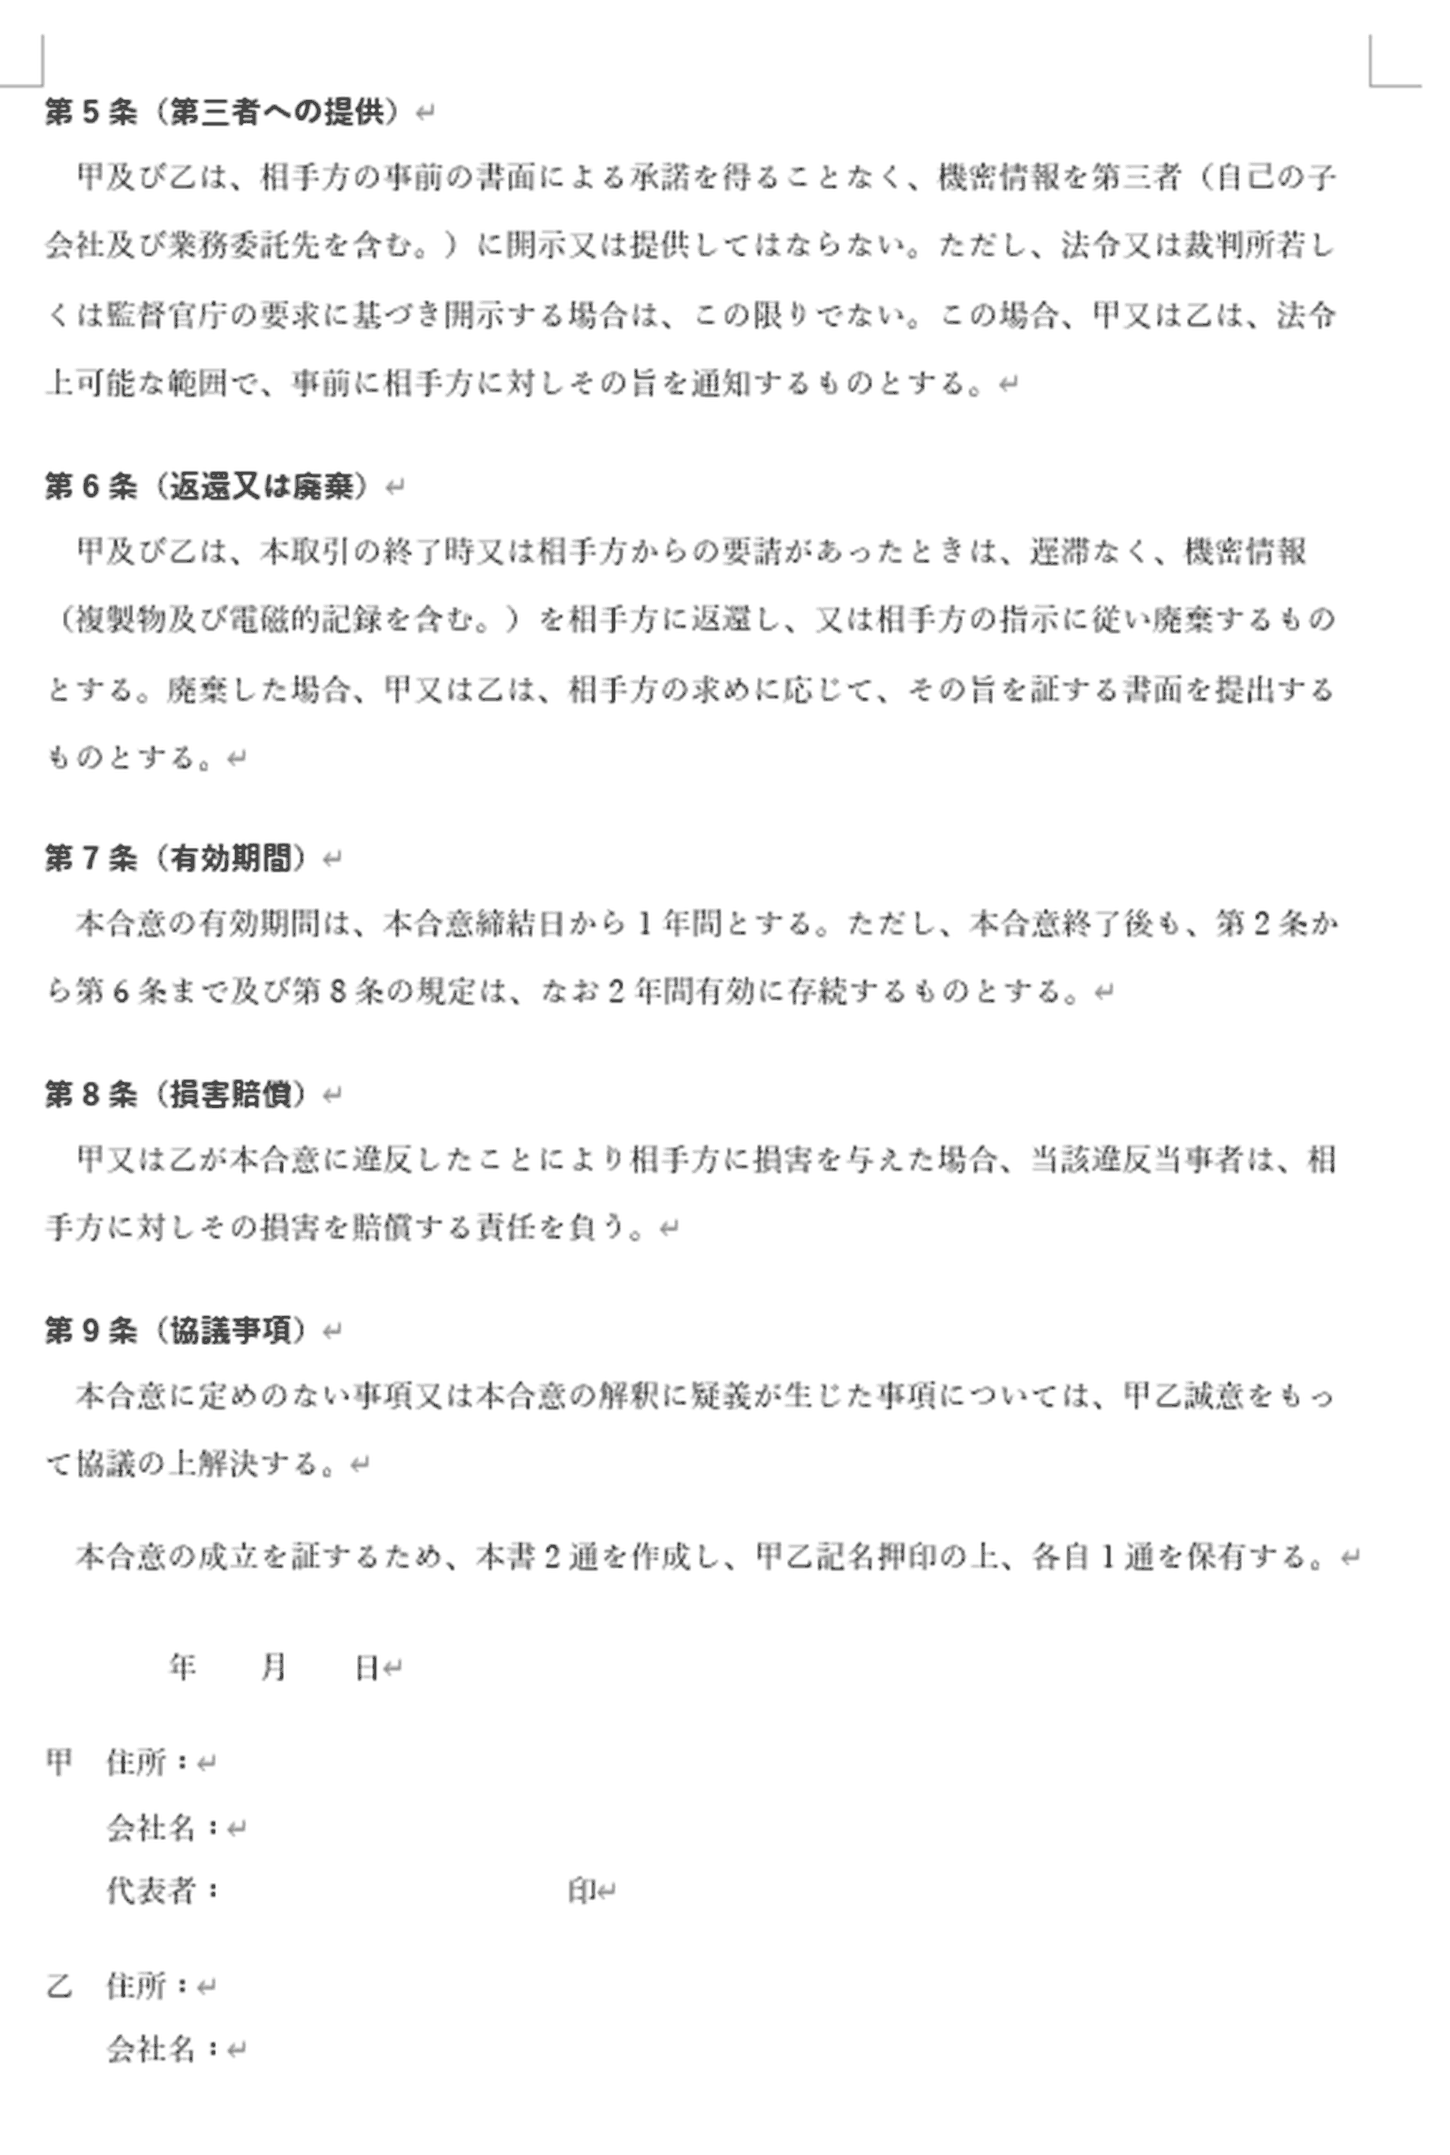
合意書は法的な効力に関わる文書です。自社の取引に合わせて条文を足し引きしたら、最終的には顧問弁護士に確認してもらうことをおすすめします。
また、合意書の有効期間が終わると同時に秘密保持義務もなくなってしまうと、取引終了後に情報が漏洩しても契約違反を問えなくなるおそれがあります。
そのため、合意書の終了後も一定期間は秘密保持義務が続く旨の「存続条項」も入れておきましょう。上の記入例では、第7条のただし書き(本合意終了後も、第2条から第6条まで及び第8条の規定は、なお2年間有効に存続する)がこれにあたります。存続期間は、共有する情報の重要度に応じて設定してください。
さらに、取引先がほかの会社へ業務を再委託する場合は、再委託先から情報が漏洩するリスクもあります。記入例の第5条では業務委託先への提供にも事前の書面による承諾を必要としていますが、再委託を承諾する際は、再委託先にも本合意と同等の義務を課すよう取引先に求めましょう。
SCS評価制度はサプライチェーン全体のセキュリティ強化を目的としているため、直接の取引先だけでなく、その先の委託先まで意識しておくことが大切です。
③機密情報共有取引先一覧の作成・管理
①の情報セキュリティ関連規定で記載したチェックシートを作成します。
今後、合意書を結ぶ企業の数が増えても把握できるよう、機密情報を共有した取引先の一覧(企業情報)と、機密情報の締結日・期間・情報資産の内容・回収/廃棄方法を記載したシートを作成し、機密情報を管理します。