
第6回
【記入例つき】SCS評価制度 2-1-4 セキュリティインシデント発生時の事前合意
事故が起きてから「誰が連絡するのか」を相談していては間に合いません。2-1-4は、情報漏えいやシステム停止が起きたときの役割分担を、取引先と平時のうちに決めておく項目です。第5回で作った取引先一覧が、そのまま相手先のリストになります。
目次
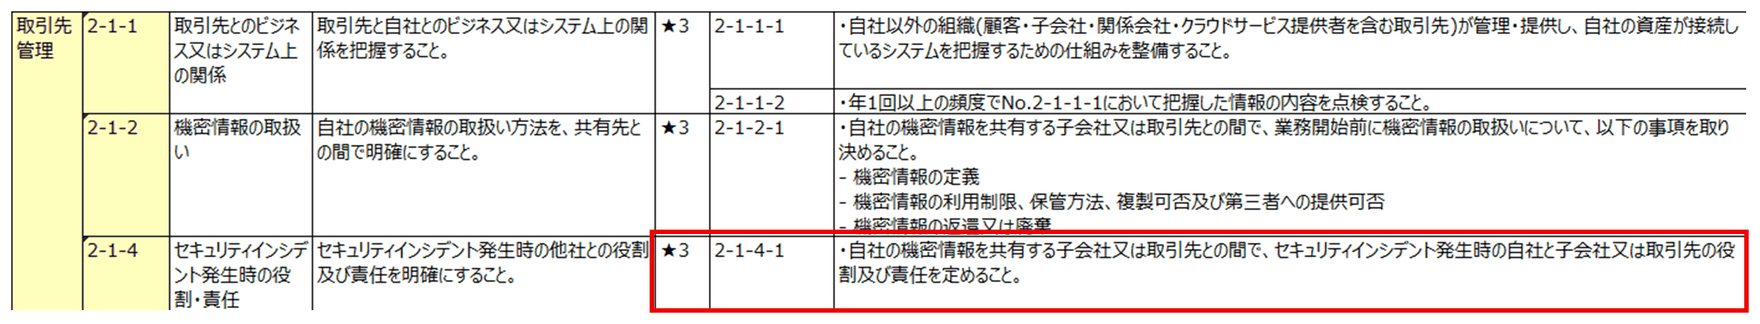
2-1-4-1 自社の機密情報を共有する子会社又は取引先との間で、セキュリティインシデント発生時の自社と子会社又は取引先の役割及び責任を定めること。
https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/20260327001-c.xlsx(2026年9月時点)
はじめに
本解説記事では、IPA(独立行政法人 情報処理推進機構)が公開する「中小企業の情報セキュリティ対策ガイドライン 第4.0版」の付録をベースに、各要求事項を満たすことを基本方針とします。
ただし、付録だけでは満たせない要求事項については、その項目に限り付録の拡張、または独自のひな形の新規作成によって対応します。
なお、すでに自社で情報セキュリティ関連の規程や台帳をお持ちの場合は、ゼロから作り直す必要はありません。
本記事で解説する各要求事項と照らし合わせながら、既存の文書に不足している記載を追記・修正していただければ十分です。
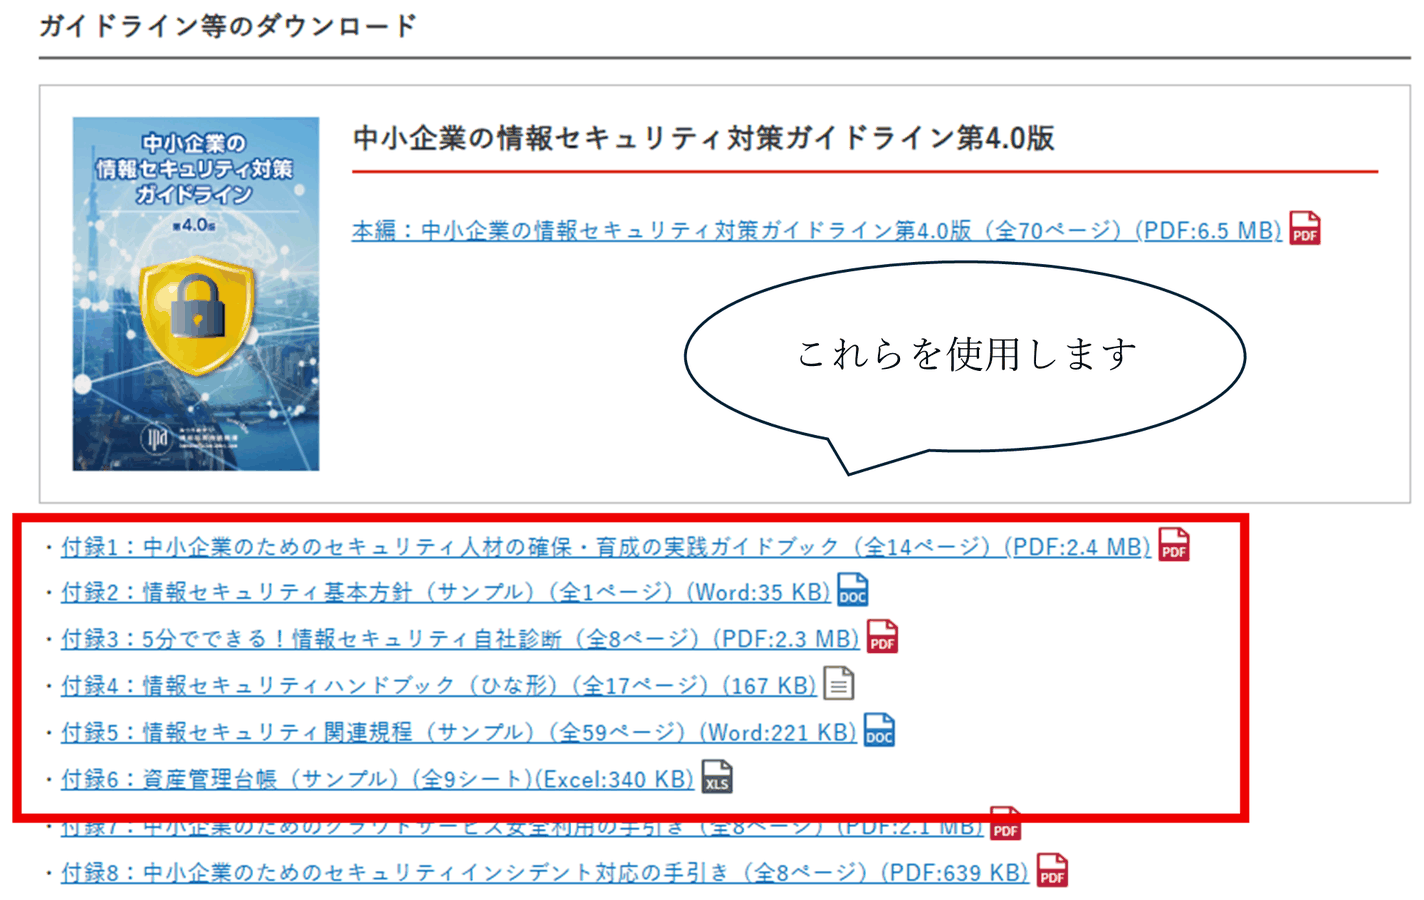
https://www.ipa.go.jp/security/guide/sme/about.html
なぜ必要か
本項目は、情報漏えい、基幹システムの停止、不正アクセスの発覚といったセキュリティインシデントが起きた場合に備えて、関係者間の役割分担と責任範囲をあらかじめ明確にしておくための項目です。
インシデントが発生したときは、初動対応が被害の大きさを左右します。しかし「誰が何を判断し、どこまで対応するのか」が決まっていないと、確認や調整に時間を取られ、対応の遅れや現場の混乱につながります。
特に取引先や子会社が関わる場合は、社内だけでなく会社の垣根を越えて連携しなければならず、事前の取り決めがなければ連絡や判断が滞りがちです。
そこで、平時のうちに対応体制を整理し、関係者間で認識を揃えておくことが、この項目の目的です。
また、本項目は第5回とセットで取り組む項目です。第5回では、自社の機密情報を共有している取引先のリストを作成しました。そのリストに載っている相手こそが、万一のときに連携が必要になる相手です。
つまり、第5回で「誰と情報を共有しているか」を把握し、今回その相手一社一社と「インシデント時に誰が何をするか」を合意しておく、という流れになります。
文書・体制強化orツール導入のどちらに該当するか
文書&体制強化に該当します。ツールの購入は一切不要です。
用意するモノ
- インシデント発生時における役割・責任合意書(独自のひな型)
- 情報セキュリティ関連規定(IPA付録5)
https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_5.docx
実際の実施手順
2-1-4-1
①情報セキュリティ関連規定への記載
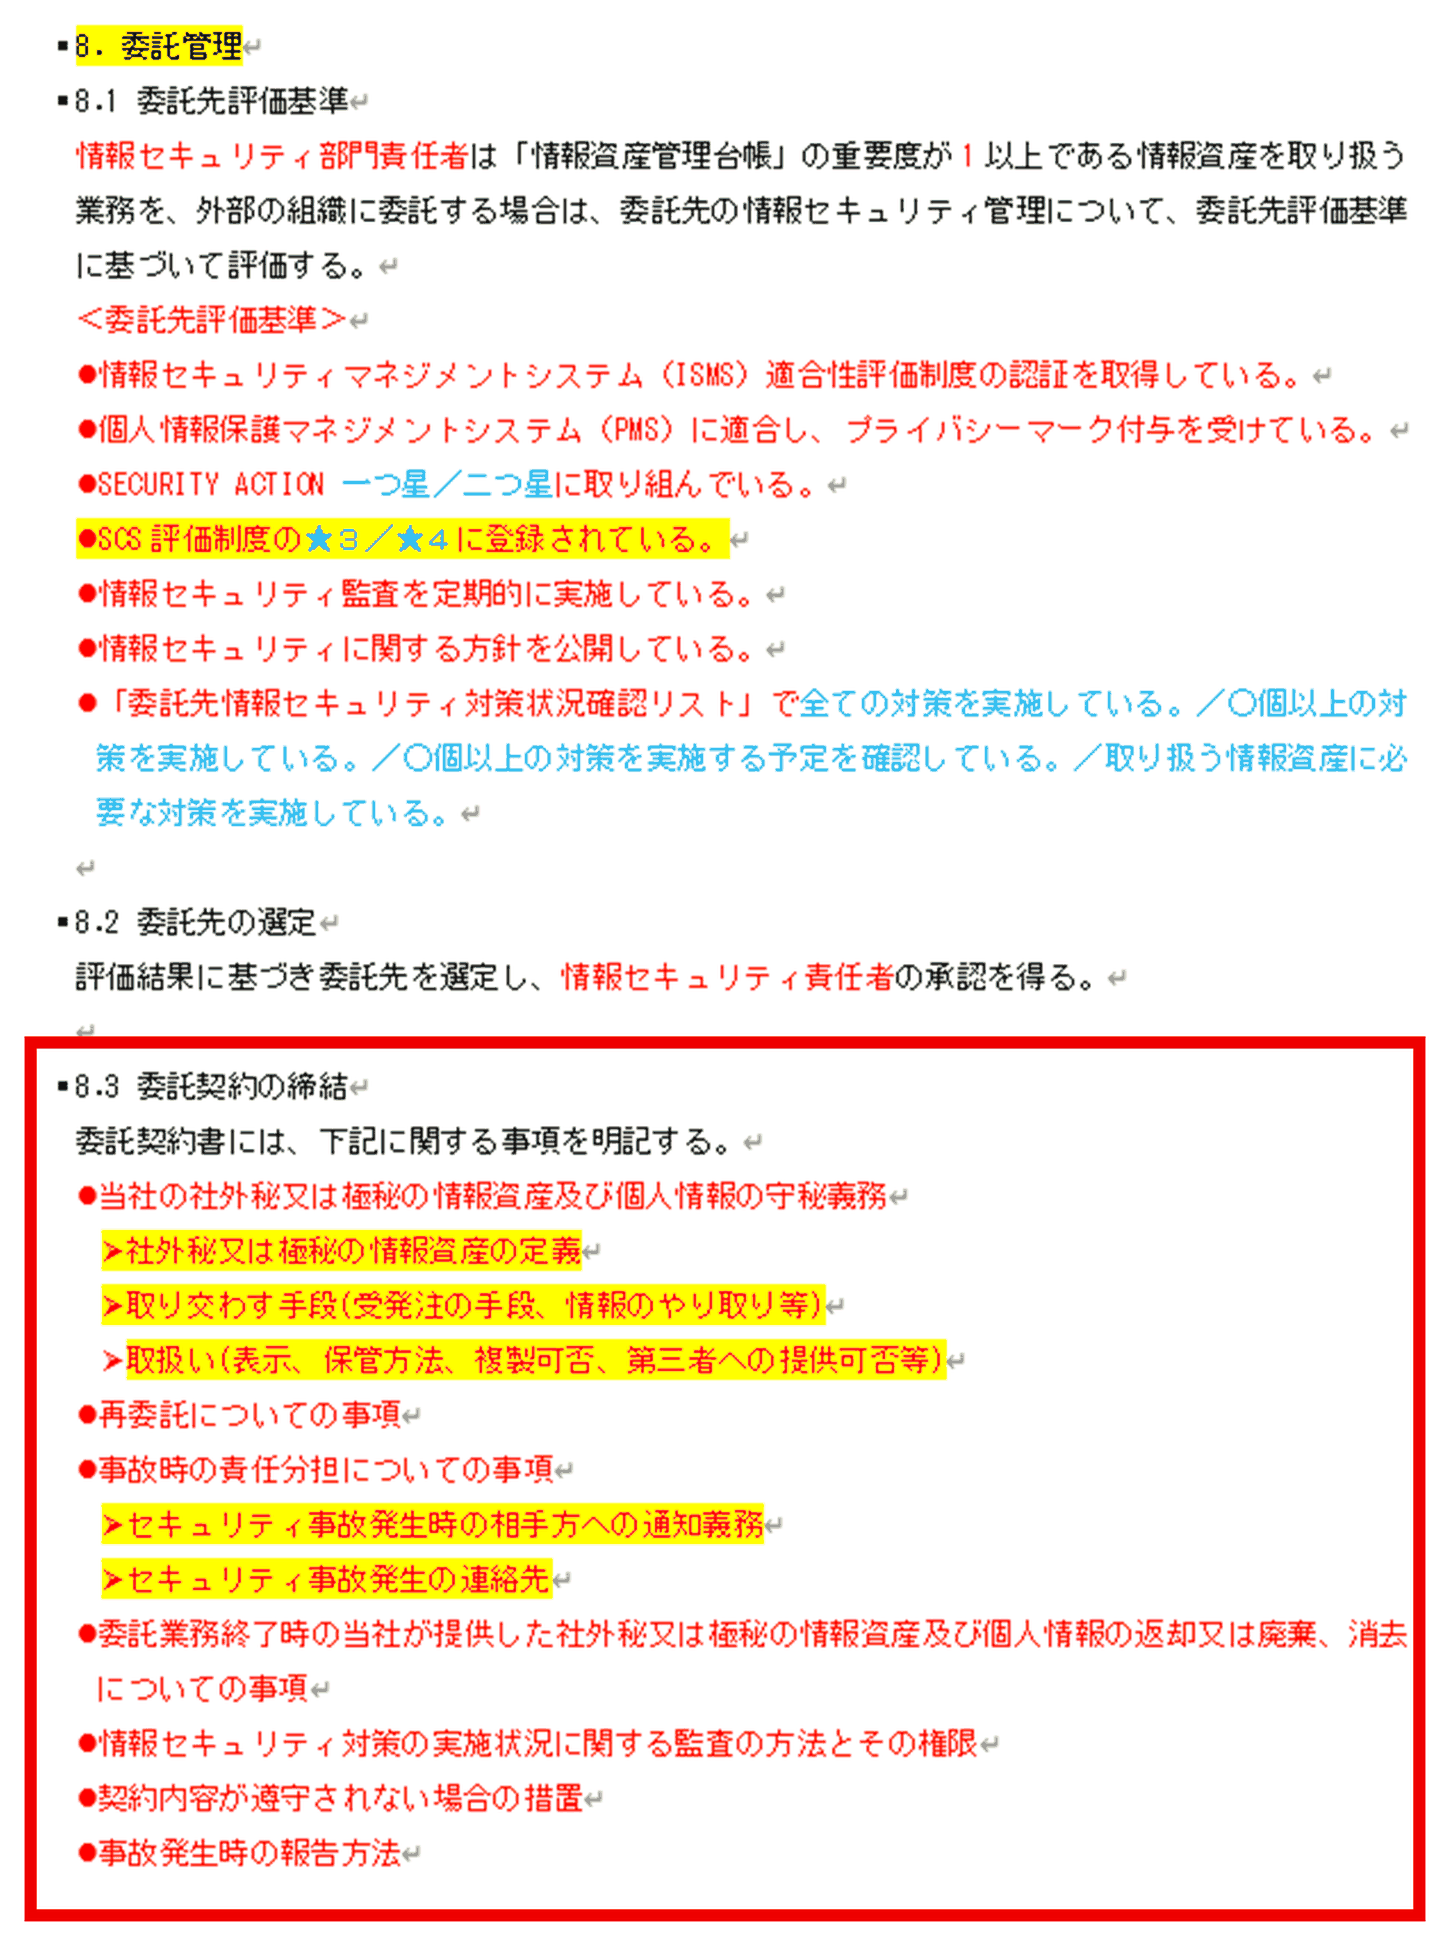
情報セキュリティ関連規定12ページ「8.3 委託契約の締結」において、インシデント発生時の役割や責任範囲を定めます。
8.3では、委託契約書に明記する事項が定められています。画像の赤枠部分に、「事故時の責任分担についての事項」として、セキュリティ事故が発生したときの相手方への通知義務と連絡先を明記しておきましょう。社内規定の記載と、次の手順で取り交わす合意書の内容をそろえることができます。
ここで注意したいのが「委託」の範囲です。IPAの「情報セキュリティ関連規程(サンプル)とSCS評価制度の要求事項 対応表」では、2-1-4は「1-8 委託管理」(規定の第8章)に対応するとされています。しかし「委託」という言葉からは、業務を外部に任せる委託先だけを指すのか、業務の委託はしていないものの機密情報を共有している取引先も含むのかが読み取りにくくなっています。
そこで、第8章「委託管理」の冒頭に「本章の規定は、業務の委託先のほか、当社の機密情報を共有する子会社及び取引先にも適用する」という一文を追記しておきましょう。こうしておけば、どちらの解釈であっても、機密情報を共有する取引先全体を規定の対象に含めることができます。
なお、インシデントが発生したときの具体的な対応手順は、6-1-1で扱います。ここでは、取引先との間で「誰が何をするのか」という役割と責任を決めることに絞りましょう。
②インシデント発生時における役割・責任合意書の用意
第5回で作成した「取引先一覧・機密情報共有事項チェックシート」に載っている取引先一社一社と、この合意書を取り交わします。第5回の「機密情報の取扱いに関する合意書」とセットで締結すると、取引先とのやり取りも一度で済みます。
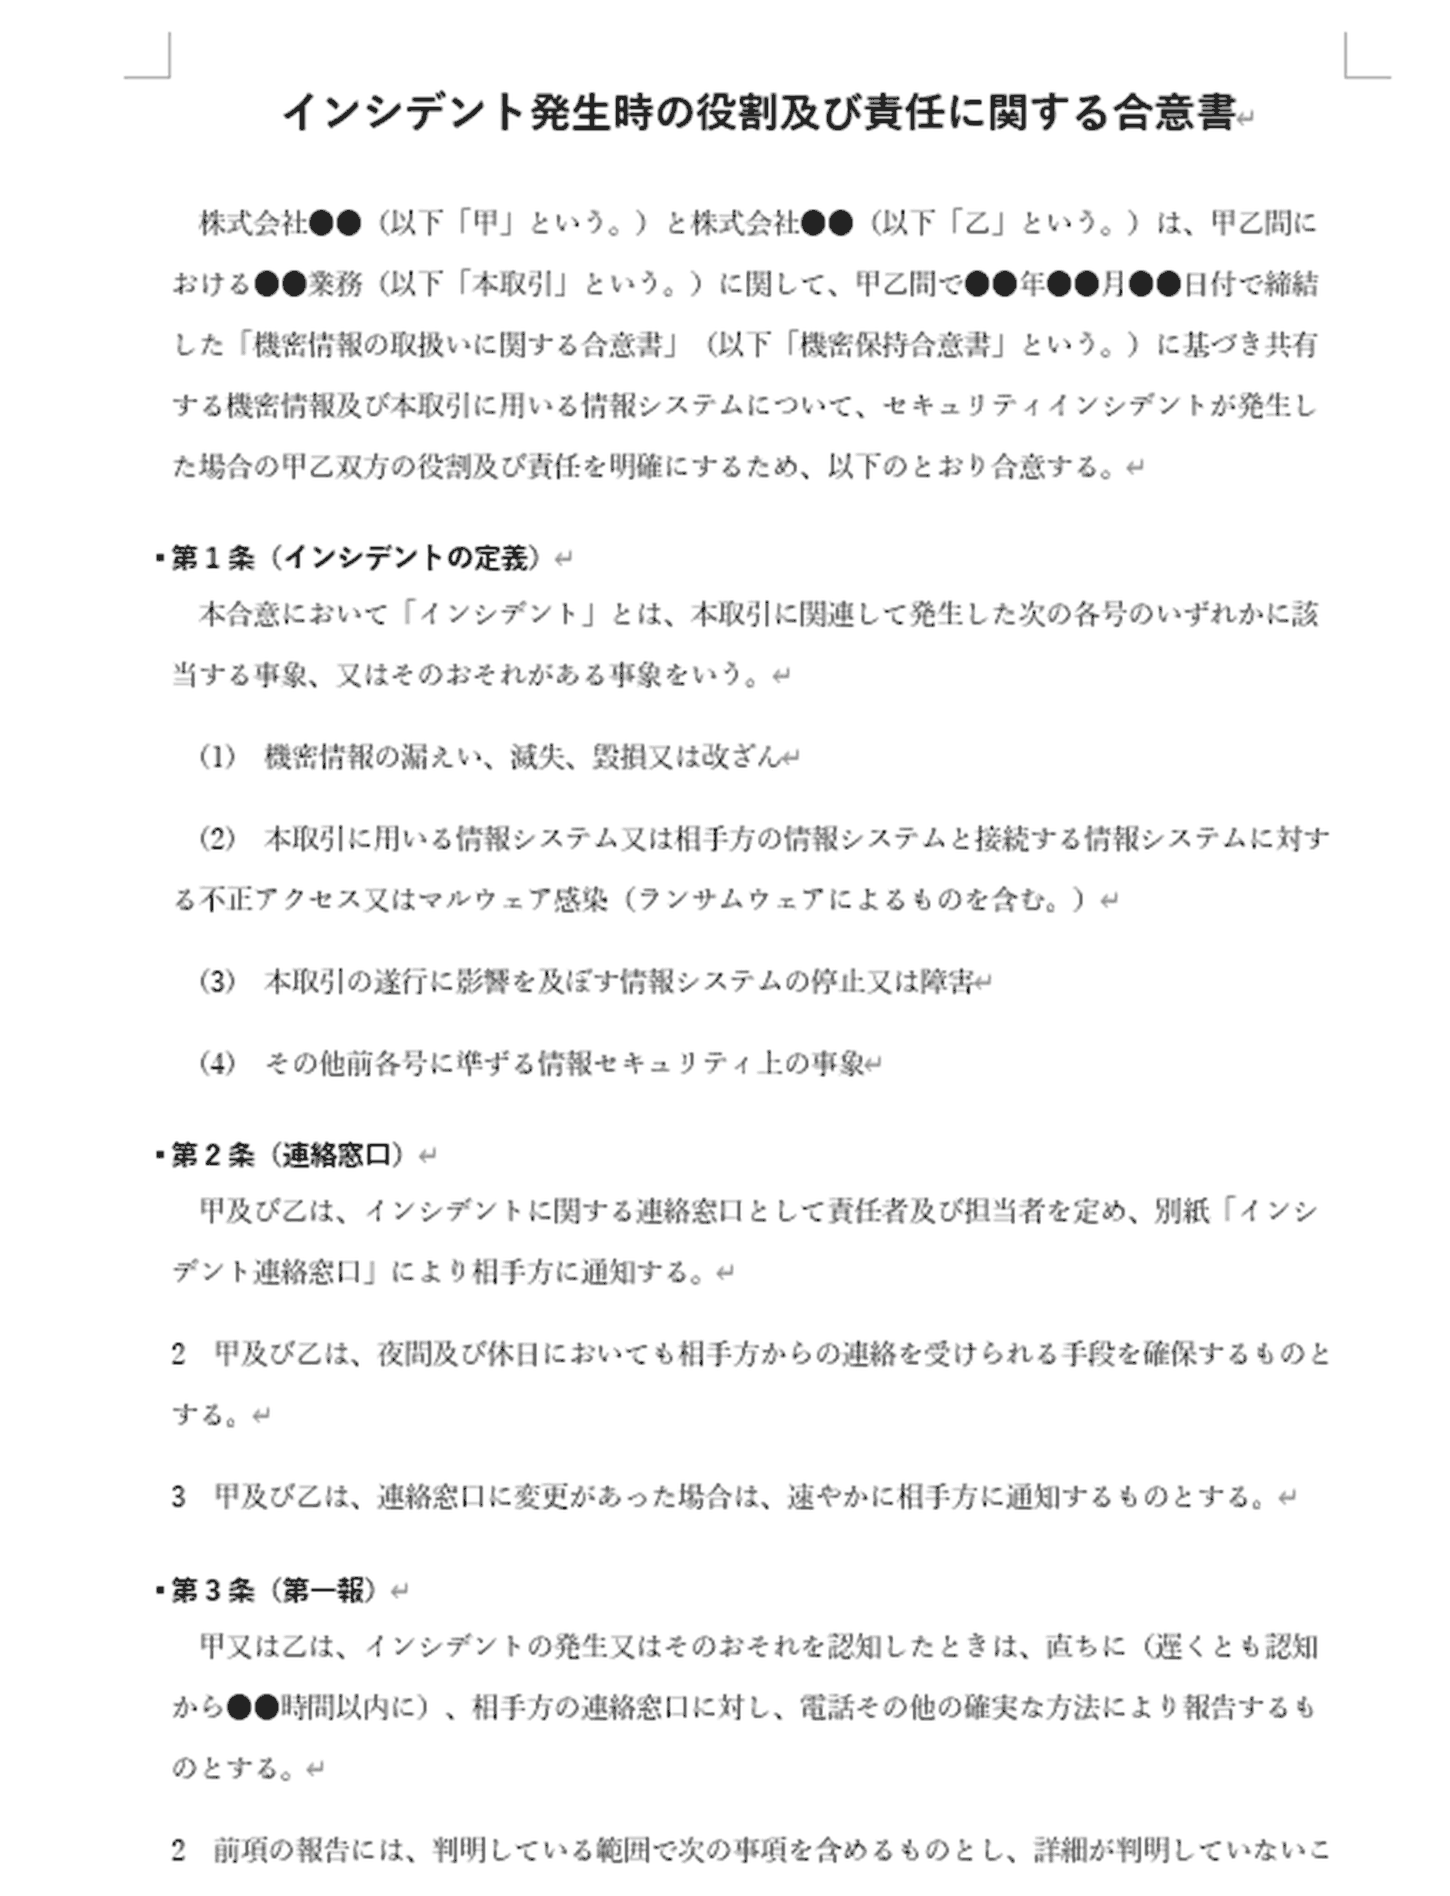
2-1-4-1で求められているのは、自社と取引先「双方」の役割及び責任を定めることです。取引先側でインシデントが起きた場合だけでなく、自社側で起きた場合の対応も必要になるため、以下の記入例では「インシデントが発生した側」と「報告を受けた側」に分けて、それぞれの役割を定めています。こうしておくと、甲乙どちらで発生しても同じ合意書で対応できます。
写真は記入例のため、●●部分(第一報の期限や報告書の提出期限など)は自社と取引先の実情に合わせて埋めてください。
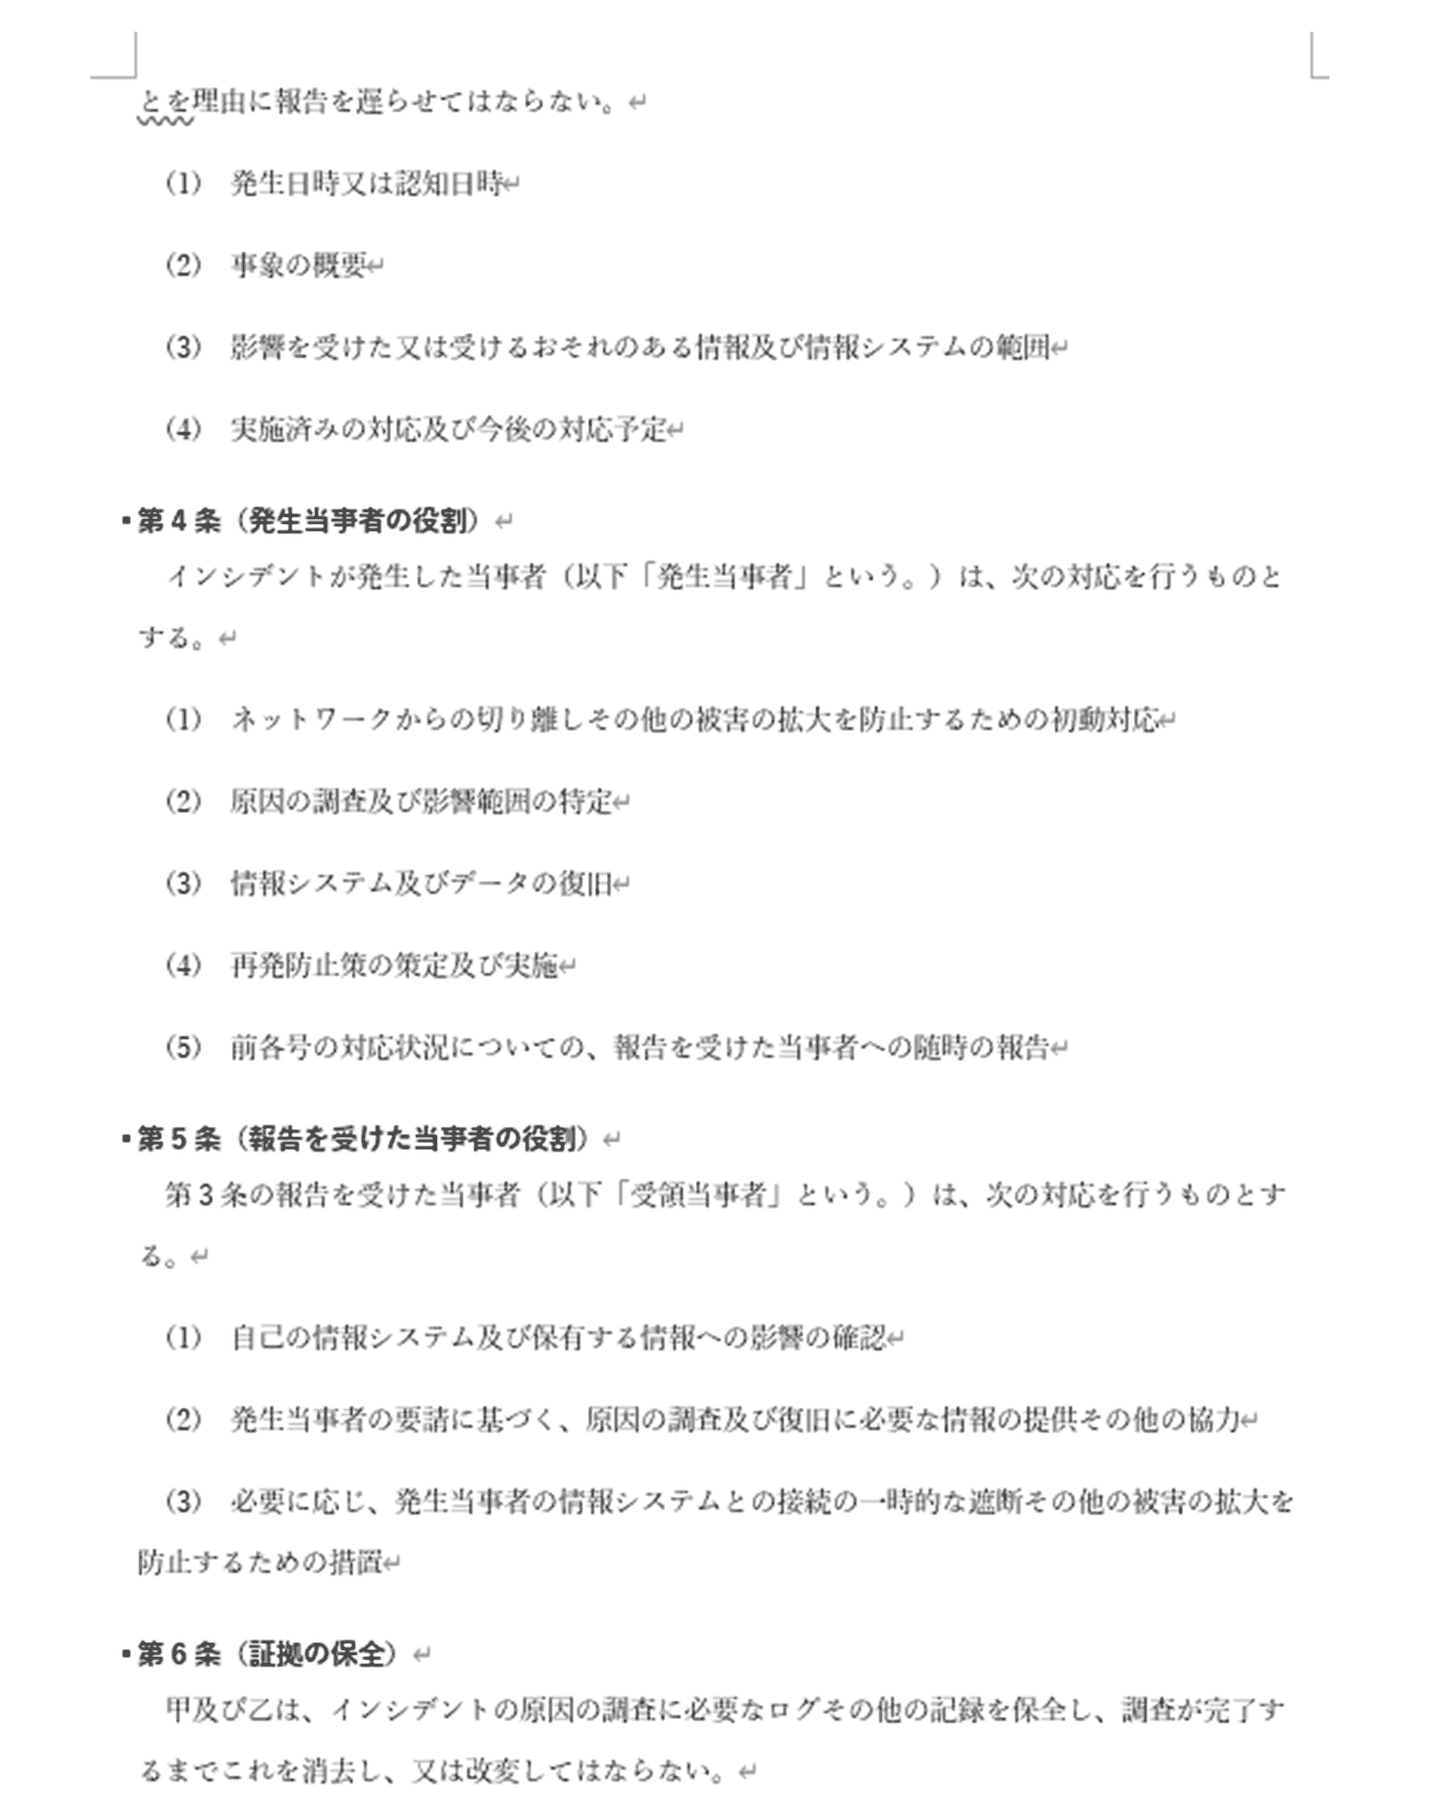
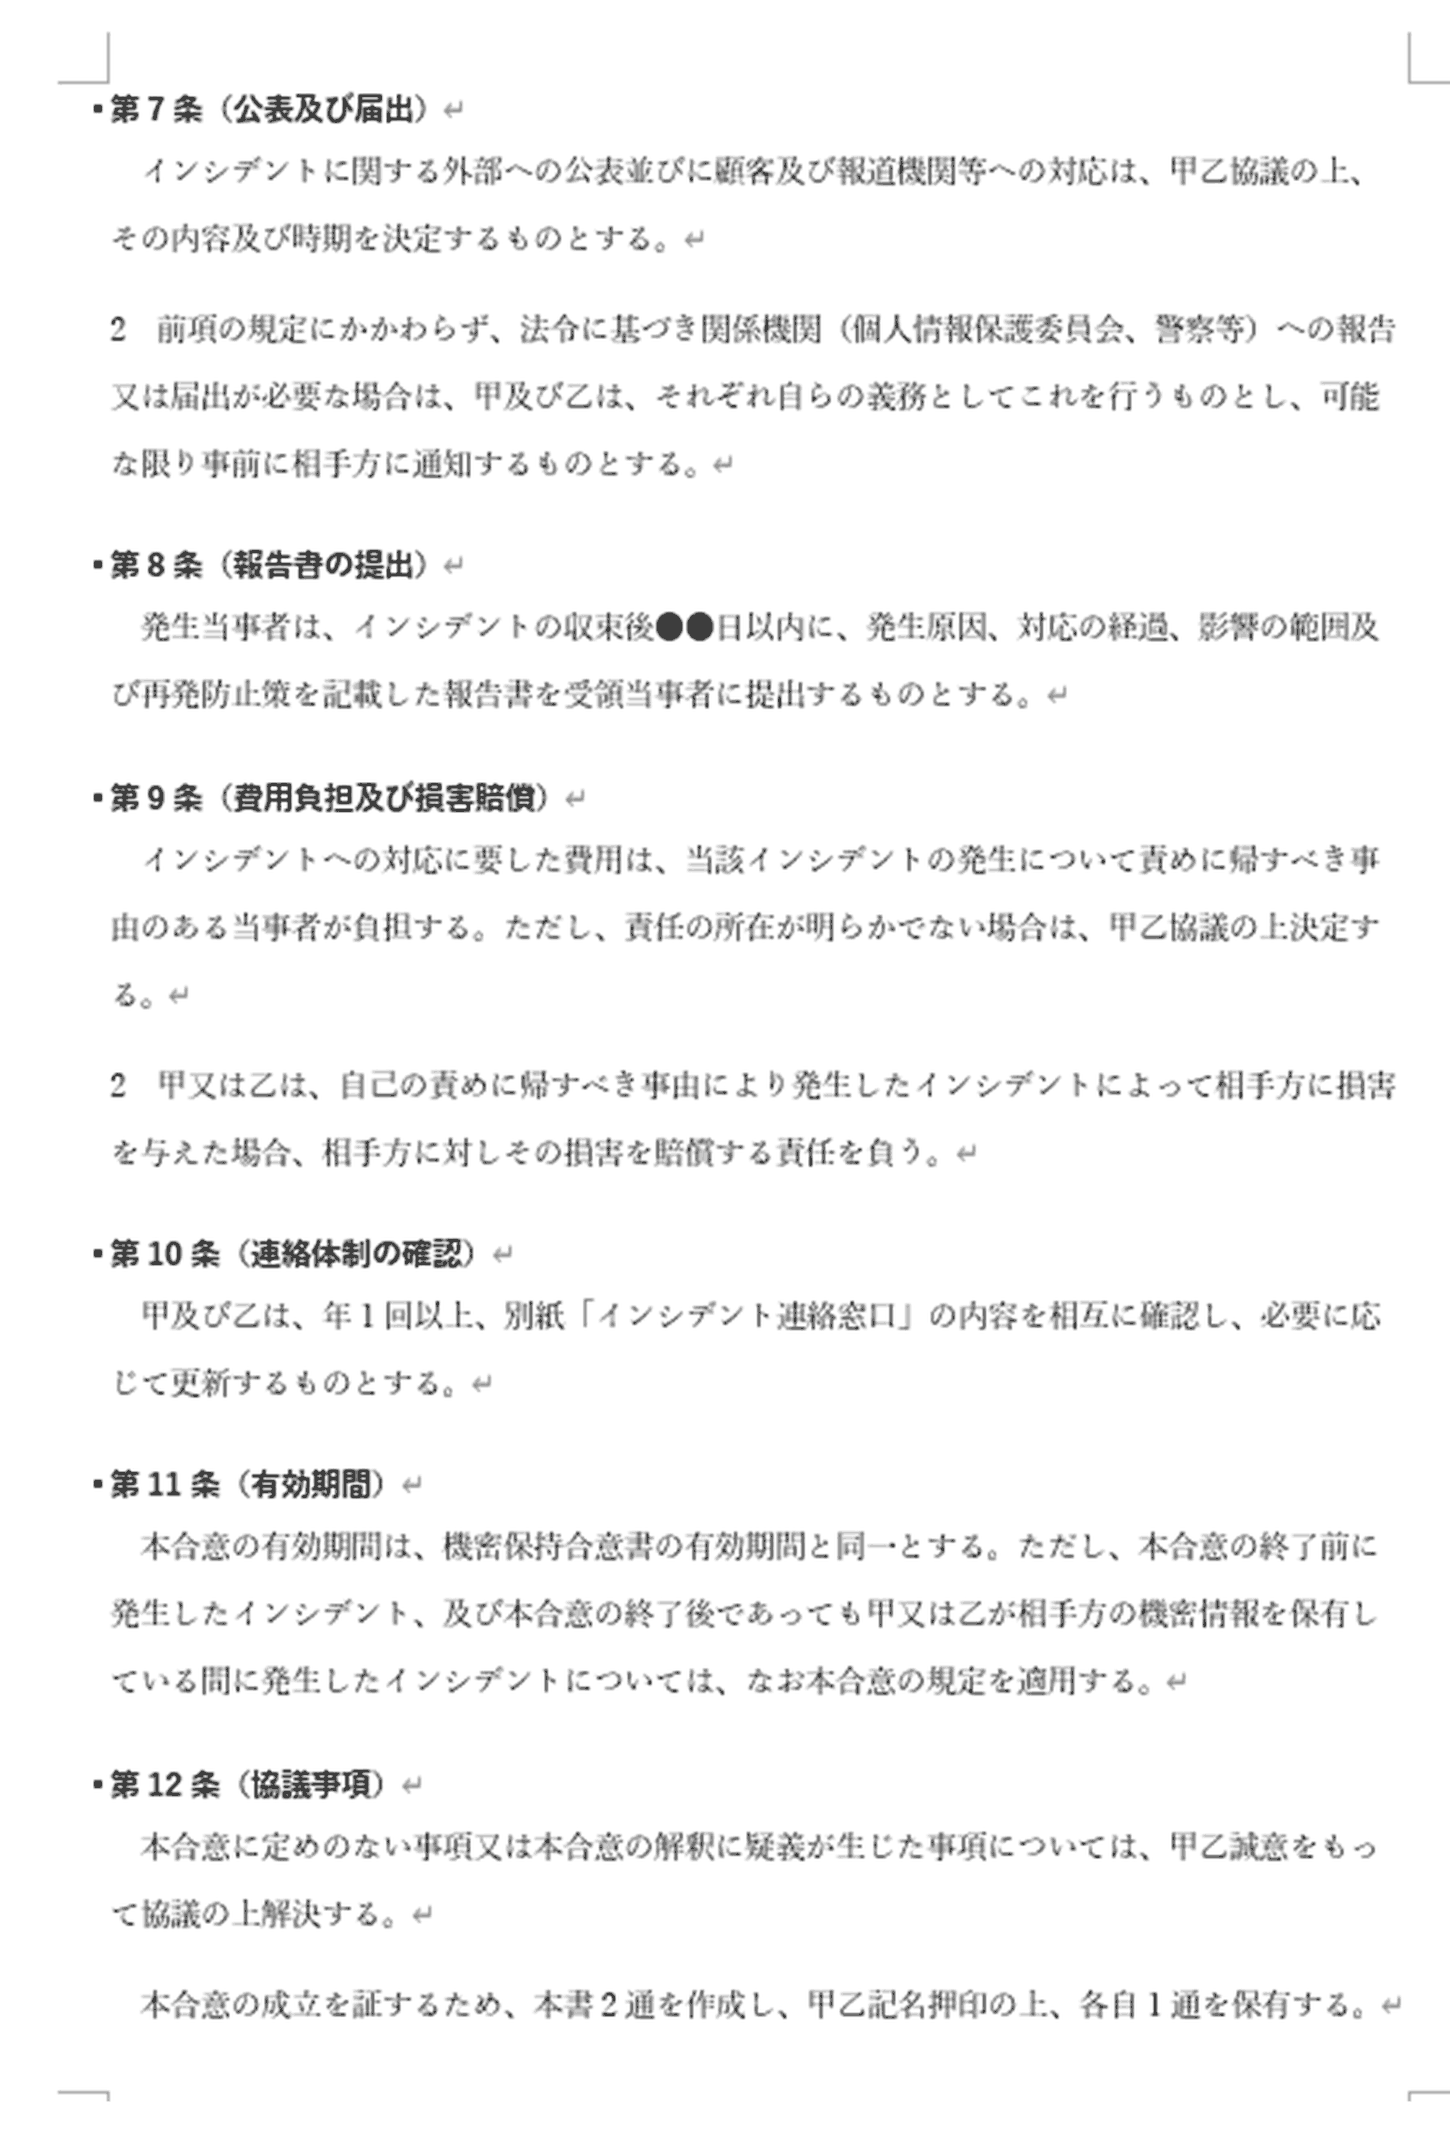
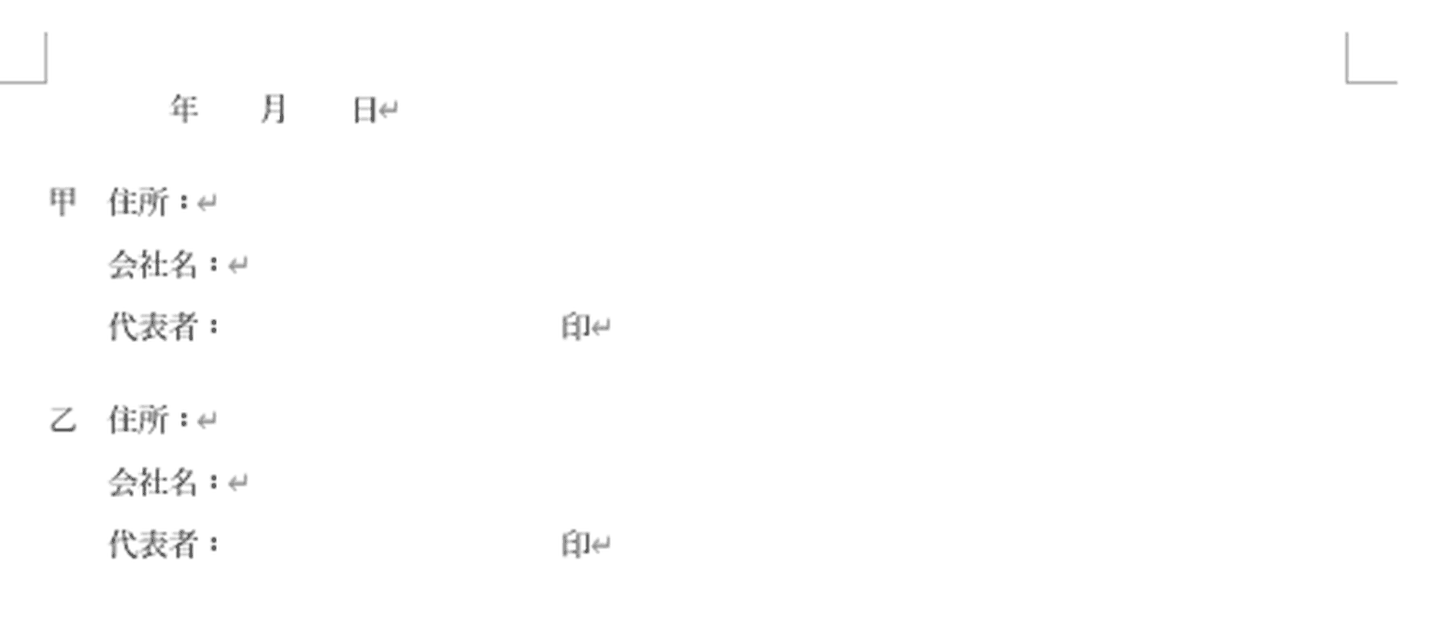
合意書は法的な効力に関わる文書です。自社の取引に合わせて条文を足し引きしたら、最終的には顧問弁護士に確認してもらうことをおすすめします。
特に押さえておきたいのは、漏えいした情報に個人情報が含まれる場合は、3〜5日以内に個人情報保護委員会への報告が求められる点です。
取引先からの第一報が遅れると自社の報告が間に合わなくなるおそれがあるため、第一報の期限は「24時間以内」など具体的な時間で定め、原因が分からない段階でも、判明している範囲で報告してもらうようにしましょう。
また、合意書の別紙では、甲乙双方のインシデント連絡窓口(責任者・担当者、夜間・休日の連絡先など)を取り交わします。自社側の窓口は、情報セキュリティ関連規定で定めたインシデント対応の責任者・担当者と一致させておきましょう。
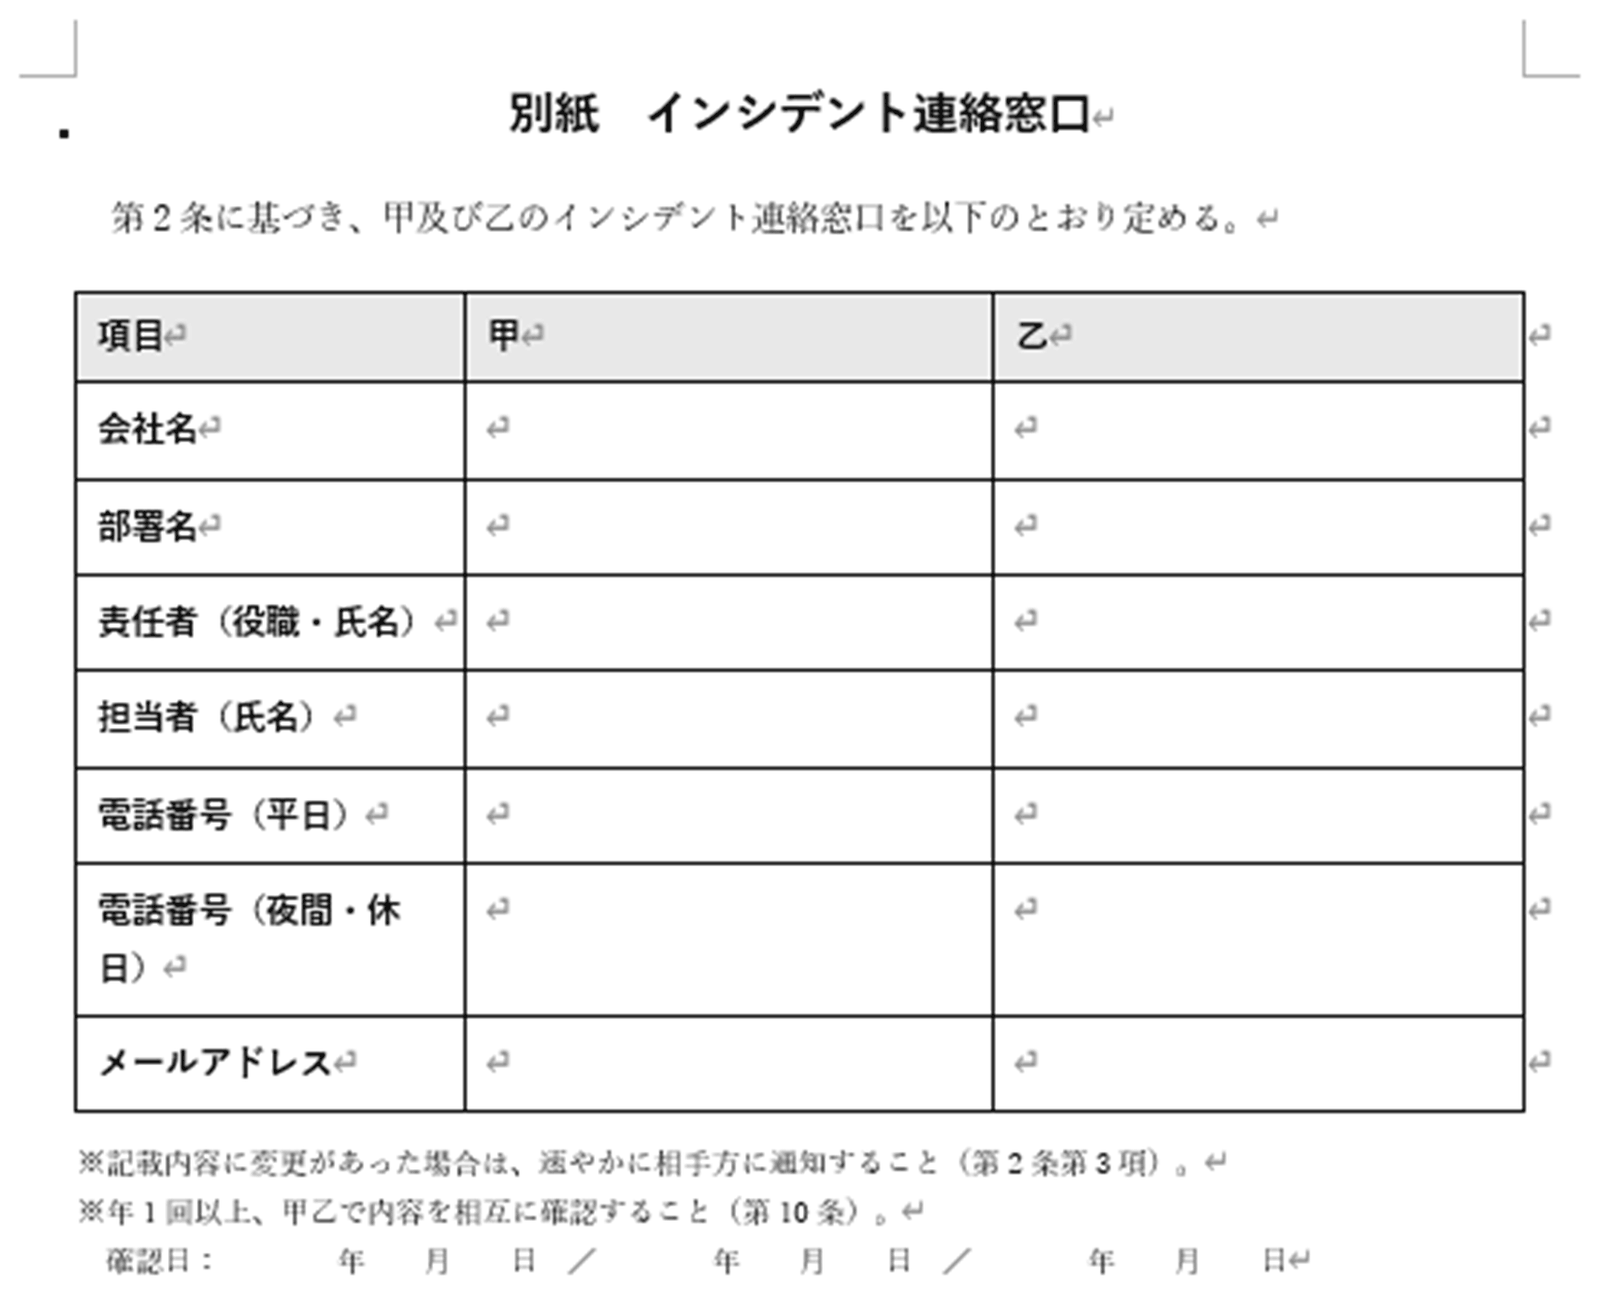
連絡先は人事異動などで変わりやすいため、年1回以上、取引先と相互に内容を確認して更新します。
締結した合意書は、第5回の取引先一覧・機密情報共有事項チェックシートに締結日を記録するなどして、締結漏れがないよう管理しましょう。