
第8回
【記入例つき】SCS評価制度 3-1-2 台帳管理~ネットワーク編~
2025年のランサムウェア被害は、侵入経路の6割以上をVPN機器が占めています。3-1-2で求められるのは、社内のネットワークと、ルーターやUTMといった玄関口の機器を、製造元・モデル・保守事業者まで台帳にすることです。使うのは第7回と同じ台帳、シートが変わるだけです。
目次
3-1-2-1 ネットワークを把握するための仕組みを整備すること。その際、把握すべき情報の中に各ネットワークの所在及び用途に関する情報を含めること。
3-1-2-2 ネットワーク機器を把握するための仕組みを整備すること。その際、把握すべき情報の中に各機器の製造元、モデル及び保守事業者に関する情報を含めること。
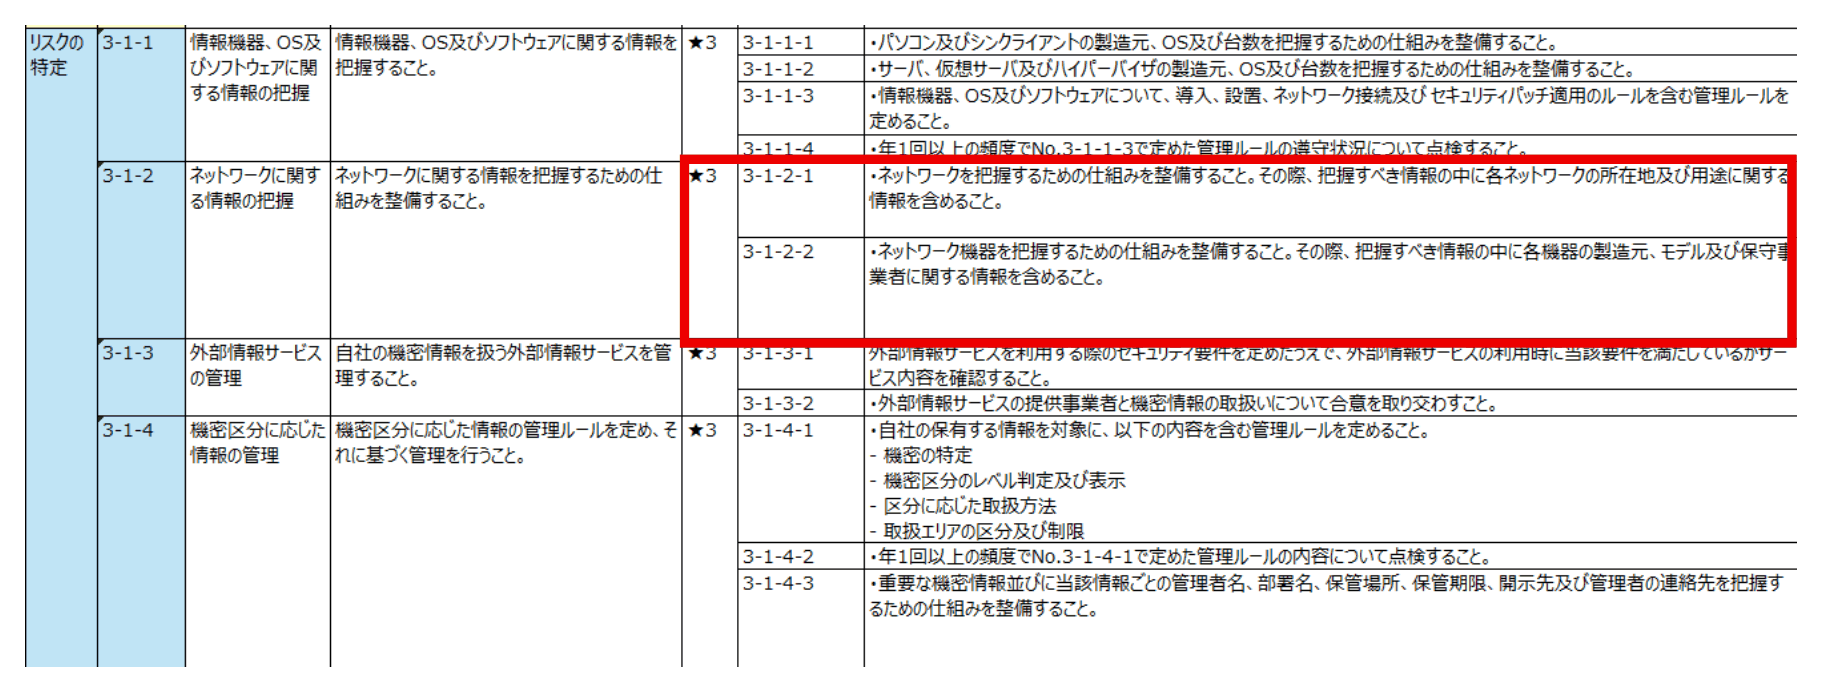
https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/20260327001-c.xlsx(2026年9月時点)
はじめに
本解説記事では、IPA(独立行政法人 情報処理推進機構)が公開する「中小企業の情報セキュリティ対策ガイドライン 第4.0版」の付録をベースに、各要求事項を満たすことを基本方針とします。
ただし、付録だけでは満たせない要求事項については、その項目に限り付録の拡張、または独自のひな形の新規作成によって対応します。
なお、すでに自社で情報セキュリティ関連の規程や台帳をお持ちの場合は、ゼロから作り直す必要はありません。
本記事で解説する各要求事項と照らし合わせながら、既存の文書に不足している記載を追記・修正していただければ十分です。
https://www.ipa.go.jp/security/guide/sme/about.html
なぜ必要か
第7回に引き続き、台帳整備を行います。今回は、パソコンやサーバをつなぐネットワークと、ルーター、UTM・ファイアウォール、スイッチなどのネットワーク機器を把握します。
ネットワーク機器は、インターネットと社内をつなぐ玄関口です。警察庁の発表によると、2025年のランサムウェア被害では、侵入経路の6割以上をVPN機器が占めています。
出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf
脆弱性の情報は製造元・モデルごとに公表されるため、製造元とモデルが分からなければ、自社の機器が対象かどうかも判断できません。保守事業者を把握しておけば、故障や脆弱性が見つかったときにすぐ連絡できます。
また、ネットワークの所在と用途を把握しておくと、ウイルス感染などが起きたときに、どのネットワークを切り離せばよいかをすぐに判断できます。
文書・体制強化orツール導入のどちらに該当するか
文書・体制強化に該当します。ツールの購入は必須ではありません。
第7回で紹介した資産管理ソフトの中には、社内ネットワークにつながっている機器を検出できるものもあり、ネットワーク機器の把握(3-1-2-2)に役立ちます。ただし、保守事業者の情報や、ネットワークの所在・用途(3-1-2-1)は、台帳に人の手で記入する必要があります。
用意するモノ
- 情報資産管理台帳(IPA付録6)+拡張版
- 情報セキュリティ関連規定(IPA付録5)
https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_5.docx
情報資産管理台帳(拡張版)については、第7回 3-1-1「台帳管理~ハードウェア・ソフトウェア編~」で紹介しています。
実際の実施手順
3-1-2-1、3-1-2-2
①情報セキュリティ関連規定の確認
情報セキュリティ関連規定45ページ「3.7 ネットワーク機器台帳/ネットワーク構成図の作成」を確認します。3-1-2-1と3-1-2-2で求められている、ネットワークの所在地・利用目的や、ネットワーク機器の製造元・モデル名・保守事業者は、すでに記載されています。IPAの規定を使っている場合は、書き換える必要はありません。
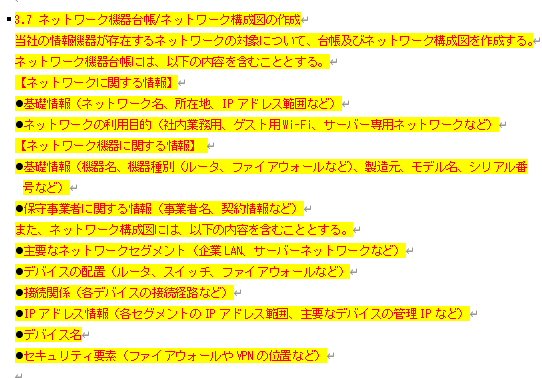
3-1-2-1
②ネットワークに関する基礎情報の書き込み
社内のネットワークを洗い出し、情報資産管理台帳(拡張版)におけるネットワーク機器台帳の左側『ネットワークに関する基礎情報』に記入します。3-1-2-1で求められている「所在」と「用途」は、次のように記入します。
- 所在:そのネットワークがどこにあるか(本社2階の事務所、第1工場など)
- 用途:何のために使っているか(社員の業務用、来客用Wi-Fi、生産設備用など)
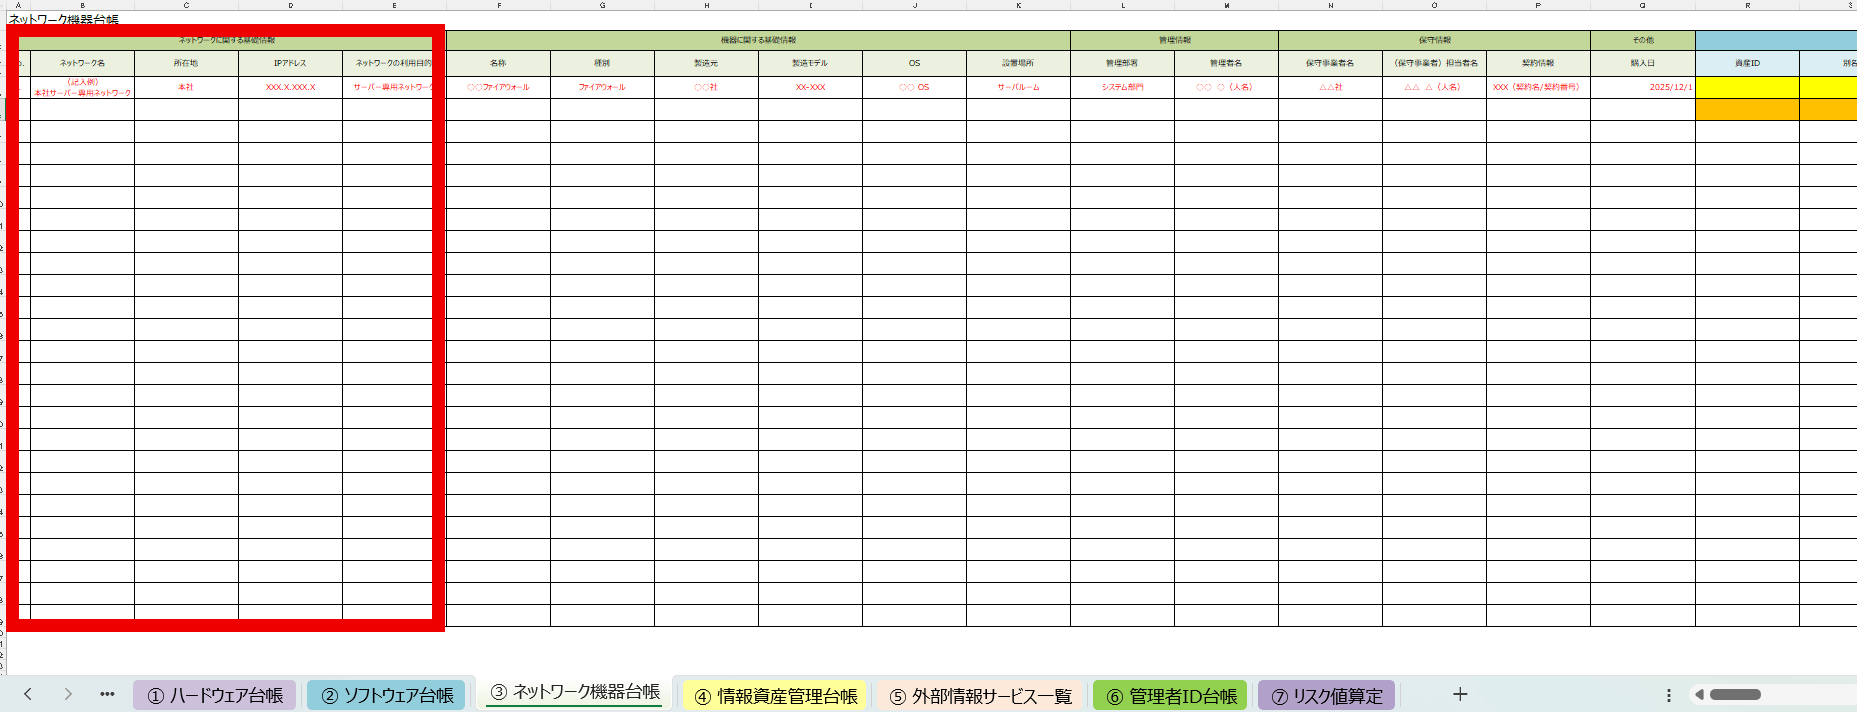
来客用のゲストWi-Fiや工場の生産設備用など、業務用とは別のネットワークも忘れずに記入しましょう。
3-1-2-2
③ネットワーク機器台帳への記入
情報資産管理台帳(拡張版)の「ネットワーク機器台帳」に、ルーター、UTM・ファイアウォール、スイッチ、無線LANアクセスポイントなどを1台ずつ記入します。
3-1-2-2で求められている製造元、モデル(型番の欄)、保守事業者は必ず記入しましょう。保守契約がない機器は、空欄にせず「保守契約なし」と記入します。
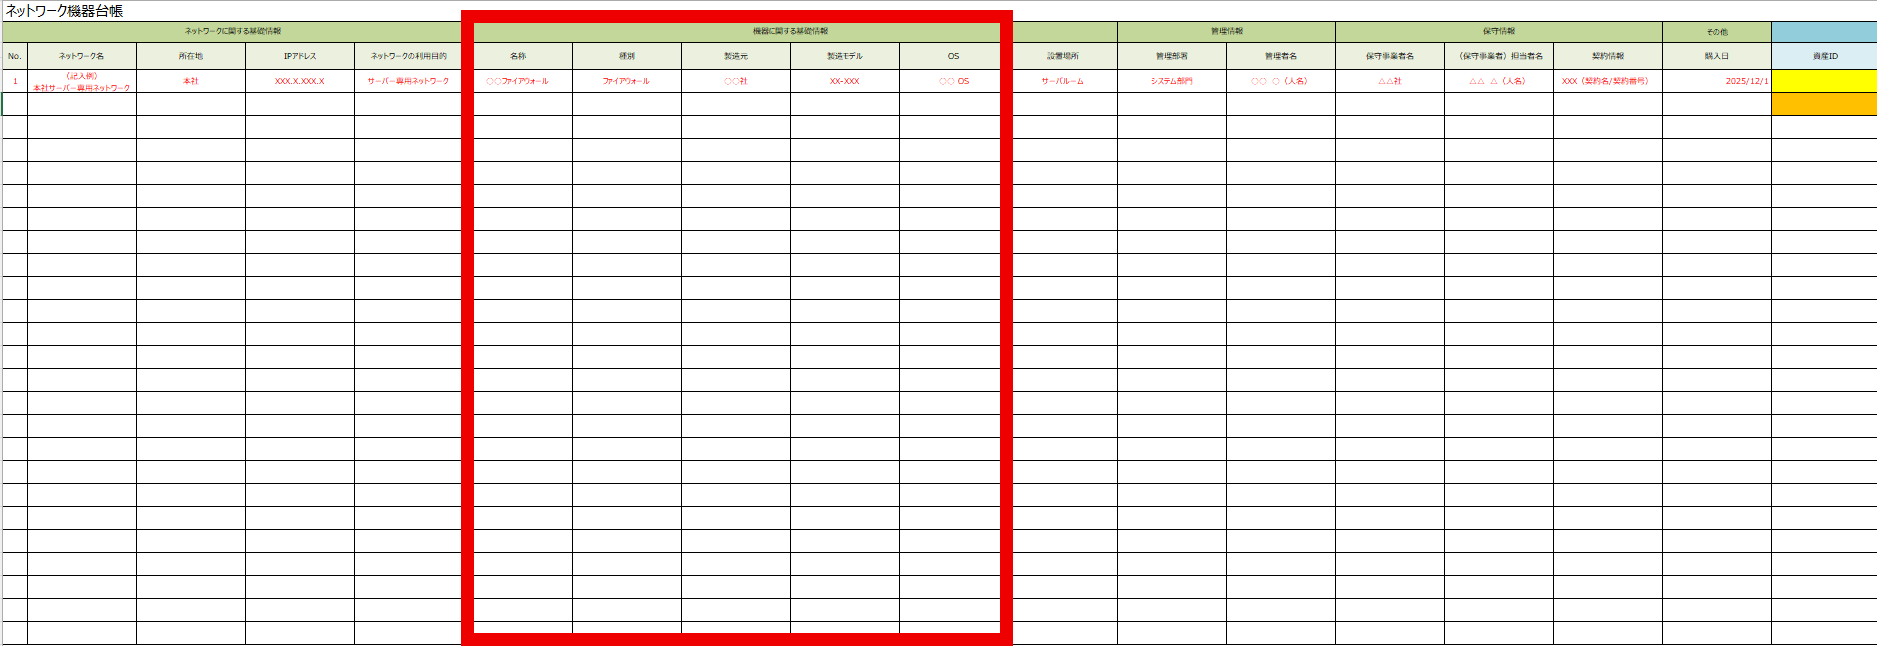
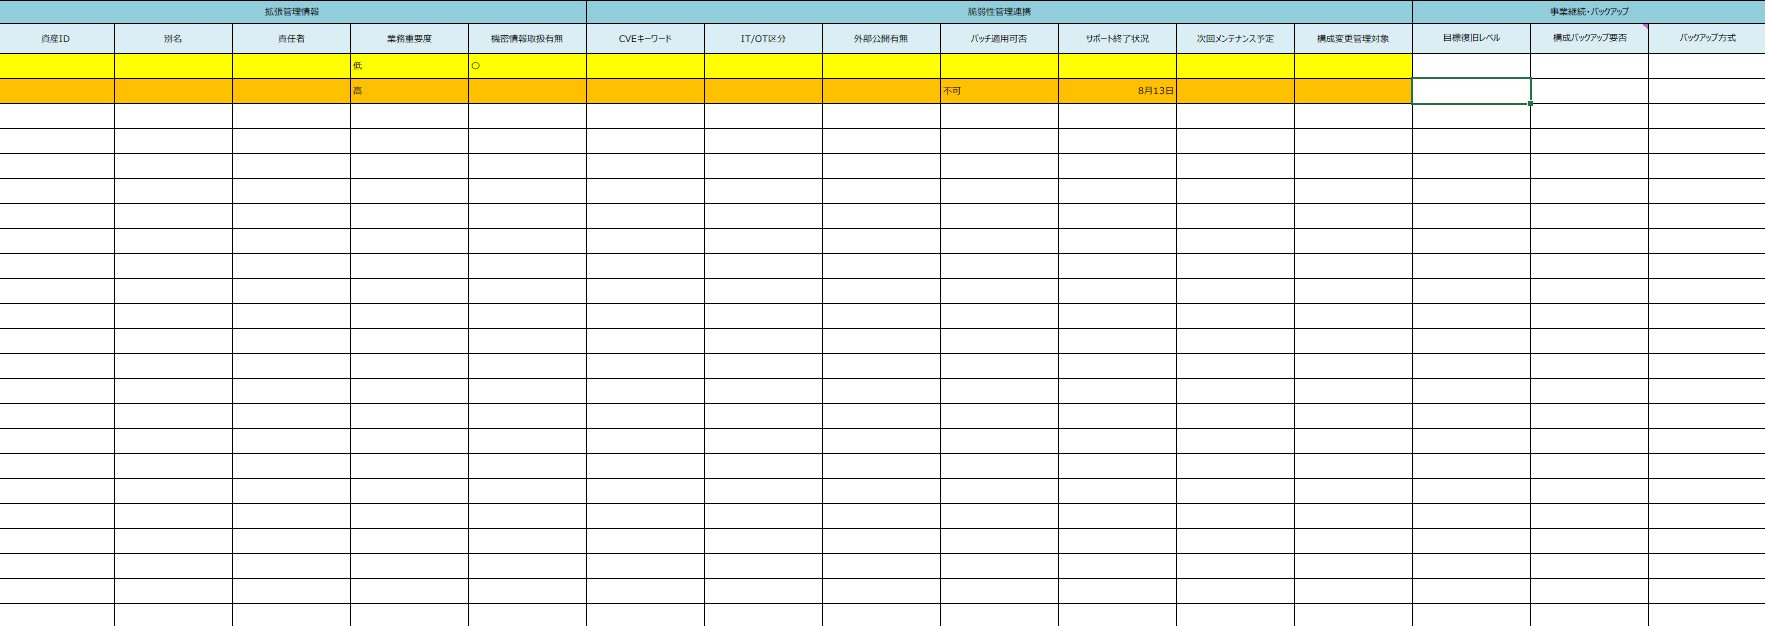
記入欄は多いですが、第7回と同様に、CVEキーワード、IT/OT区分、外部公開有無の欄は記入しなくても構いません。
3-1-2-1、3-1-2-2
④ネットワーク構成図の作成
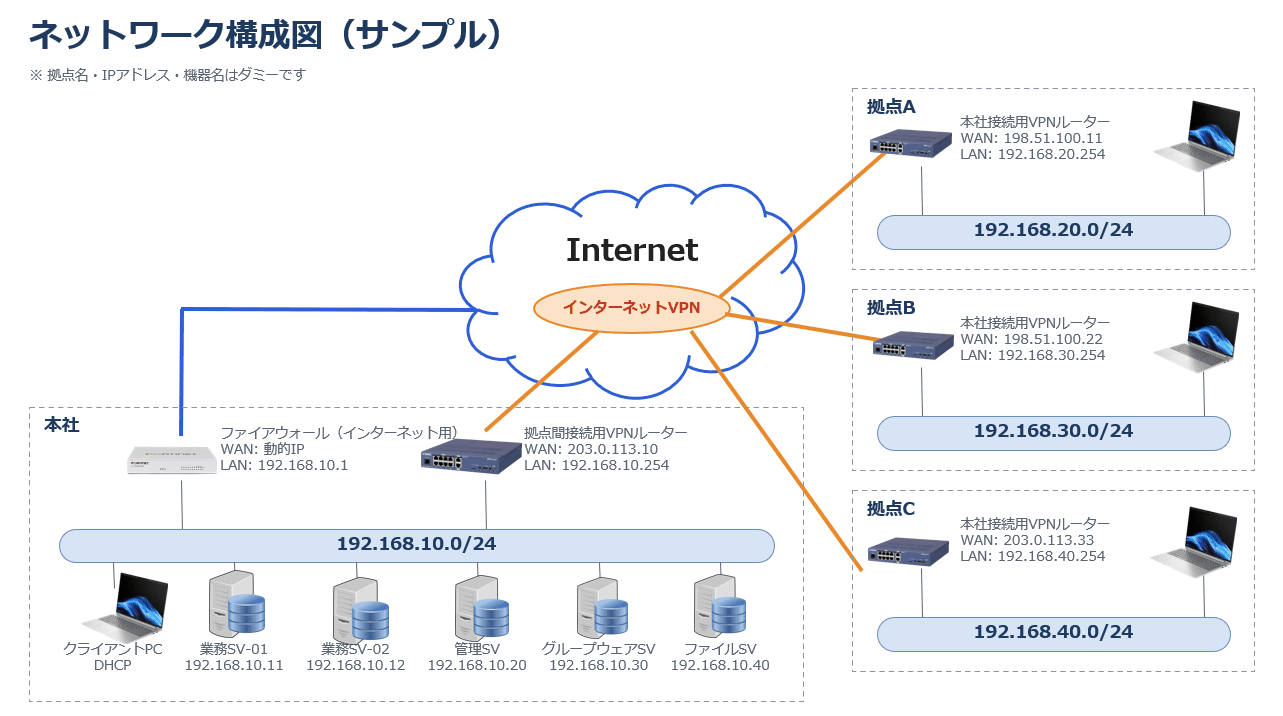
規定3.7では、ネットワーク構成図の作成も定められています。導入業者から受け取った資料に構成図があればそれを使い、なければPowerPointやExcelなどで作成しましょう。
最後に
ネットワーク機器は、導入業者に任せきりになりがちな機器です。今回の台帳づくりをきっかけに、保守事業者にも協力してもらいながら、自社のネットワークを確認してみてください。