
第9回
【記入例つき】SCS評価制度 3-1-3 台帳管理~外部情報サービス編~
メールも、ファイル共有も、会計も、気づけば社外のサービスに預けています。3-1-3で問われるのは、そのサービスが自社の決めた条件を満たしているかを使う前に確かめ、機密情報の扱いを提供事業者と約束しておくことです。まずは、何を使っているかの洗い出しから始めます。
目次
3-1-3-1 外部情報サービスを利用する際のセキュリティ要件を定めたうえで、外部情報サービスの利用時に当該要件を満たしているかサービス内容を確認すること。
3-1-3-2 外部情報サービスの提供事業者と機密情報の取り扱いについて同意を取り交わすこと。
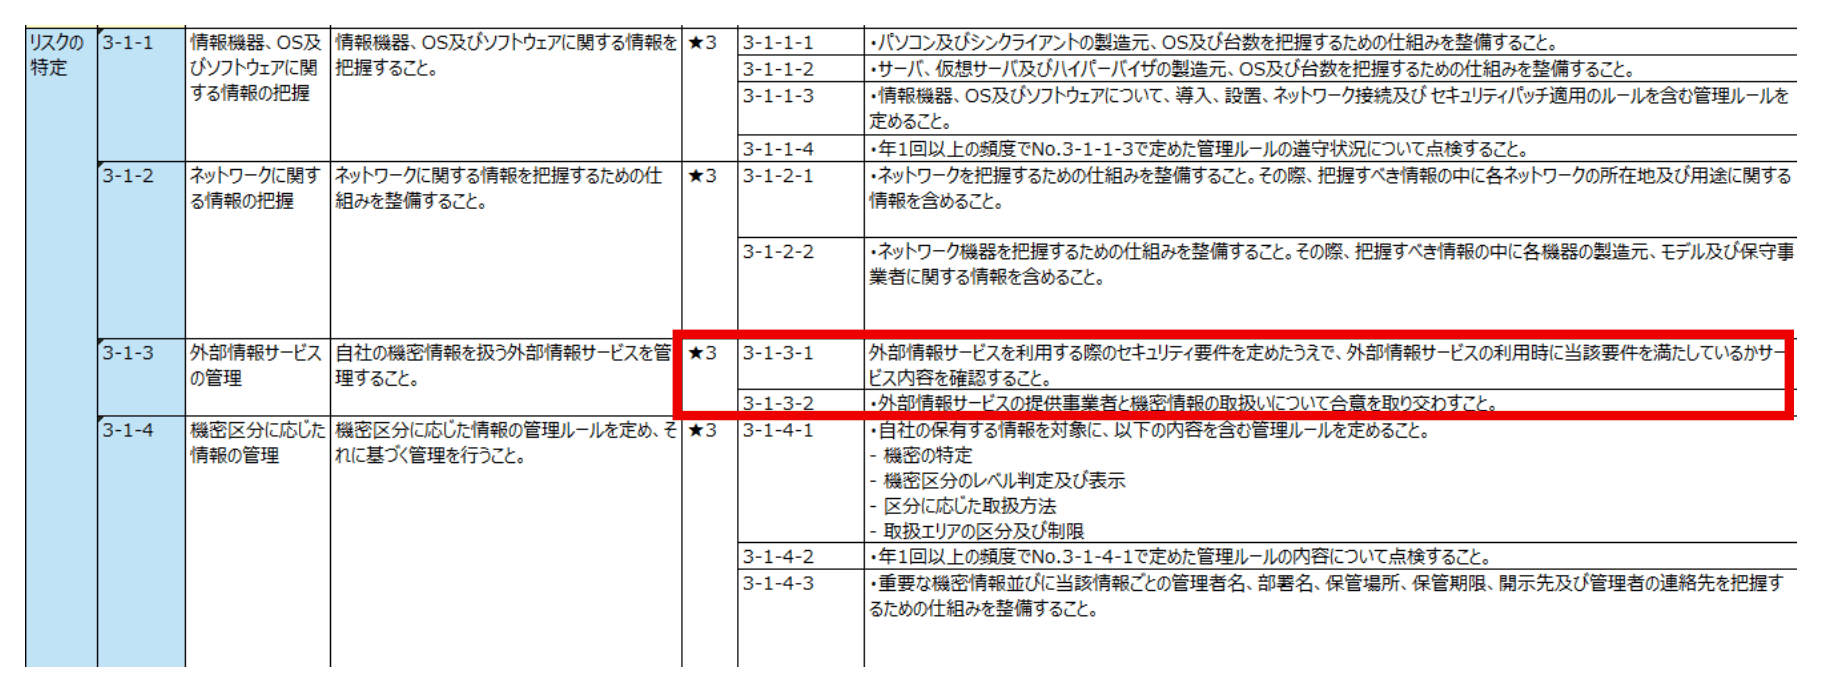
https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/20260327001-c.xlsx(2026年9月時点)
はじめに
本解説記事では、IPA(独立行政法人 情報処理推進機構)が公開する「中小企業の情報セキュリティ対策ガイドライン 第4.0版」の付録をベースに、各要求事項を満たすことを基本方針とします。
ただし、付録だけでは満たせない要求事項については、その項目に限り付録の拡張、または独自のひな形の新規作成によって対応します。
なお、すでに自社で情報セキュリティ関連の規程や台帳をお持ちの場合は、ゼロから作り直す必要はありません。
本記事で解説する各要求事項と照らし合わせながら、既存の文書に不足している記載を追記・修正していただければ十分です。
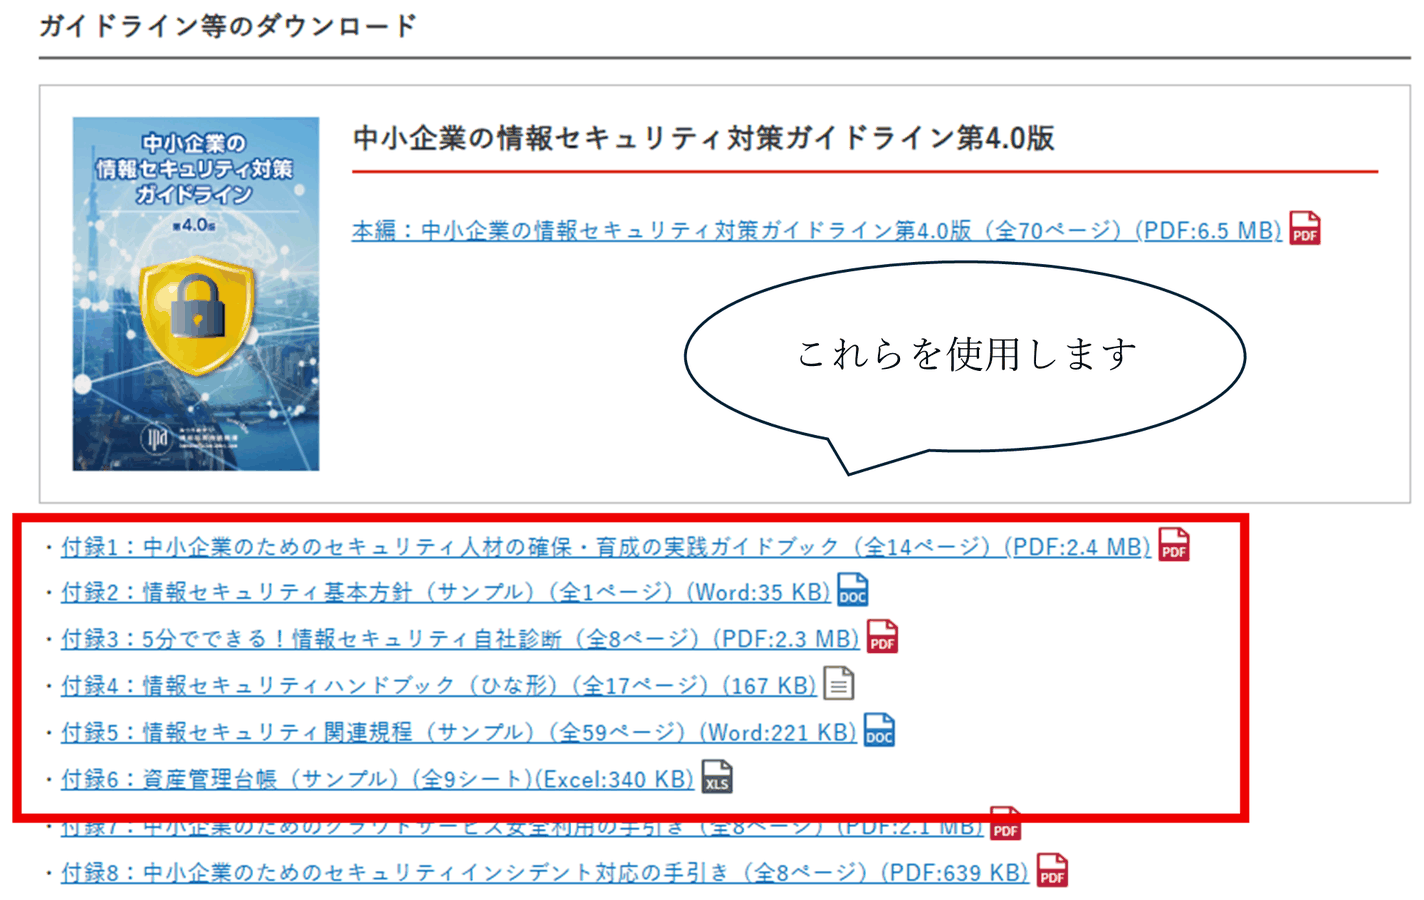
https://www.ipa.go.jp/security/guide/sme/about.html
なぜ必要か
今回は、クラウドサービス(SaaS)をはじめとした外部情報サービスを扱います。メールやファイル共有、会計ソフトなど、社外の事業者が提供するサービスに自社の情報を預ける場面は、中小企業でも当たり前になりました。
外部情報サービスに預けた情報の安全は、提供事業者のセキュリティ対策に左右されます。自社でどれだけ対策をしていても、サービス側の対策が不十分であれば、そこから情報が漏れるおそれがあります。
そこで、利用前にサービスが自社の定めたセキュリティ要件を満たしているかを確認し(3-1-3-1)、機密情報の取り扱いについて提供事業者と合意しておく(3-1-3-2)ことが求められています。
文書・体制強化orツール導入のどちらに該当するか
文書・体制強化に該当します。ツールの購入は不要です。
用意するモノ
- 外部情報サービス利用時の接続条件及び機密情報取り扱い合意書(独自のひな形)
- 情報資産管理台帳(IPA付録6)+拡張版
- 情報セキュリティ関連規定(IPA付録5)
https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_5.docx
情報資産管理台帳(拡張版)については、第7回 3-1-1「台帳管理~ハードウェア・ソフトウェア編~」で紹介しています。
実際の実施手順
3-1-3-1、3-1-3-2
①情報セキュリティ関連規定の確認
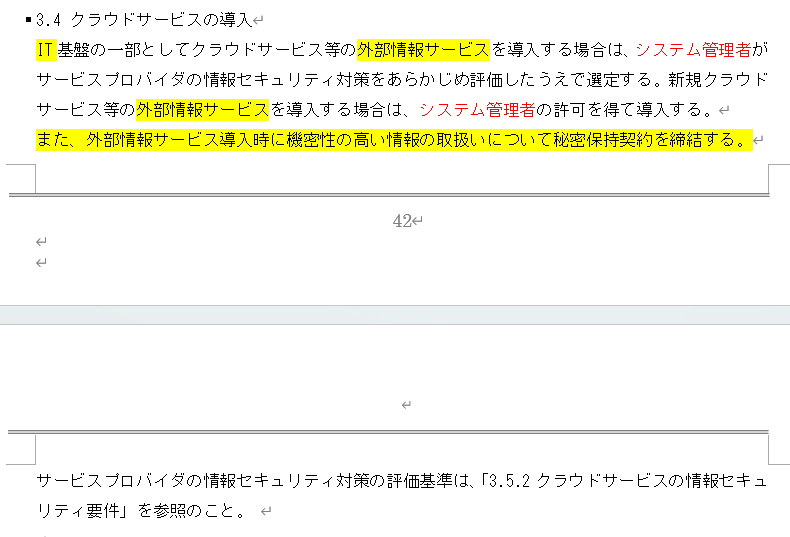
情報セキュリティ関連規定42ページ「3.4 クラウドサービスの導入」と、44ページ「3.5.2 クラウドサービスの情報セキュリティ要件」を確認します。
3.5.2では外部情報サービスのセキュリティ要件が、3.4では導入前にその要件でサービスを評価することと、機密性の高い情報の取扱いについて秘密保持契約を締結することが定められています。3-1-3-1と3-1-3-2で求められている内容はすでに記載されているため、IPAの規定を使っている場合は書き換える必要はありません。
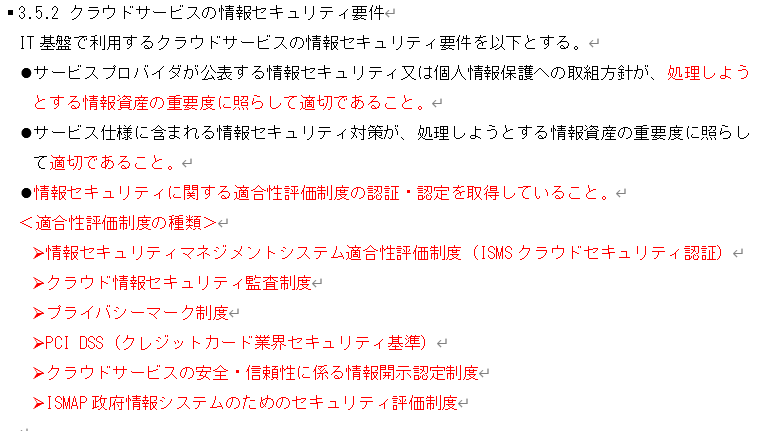
ただし、3.5.2の「適合性評価制度の認証・認定を取得していること」は、小規模なサービスでは満たせない場合があります。満たせないサービスを使い続ける場合は、「取得していない場合は、公開情報等でセキュリティ対策を個別に確認する」のように、要件を自社の実態に合わせて見直しておきましょう。
3-1-3-1、3-1-3-2
②外部情報サービス一覧への記入
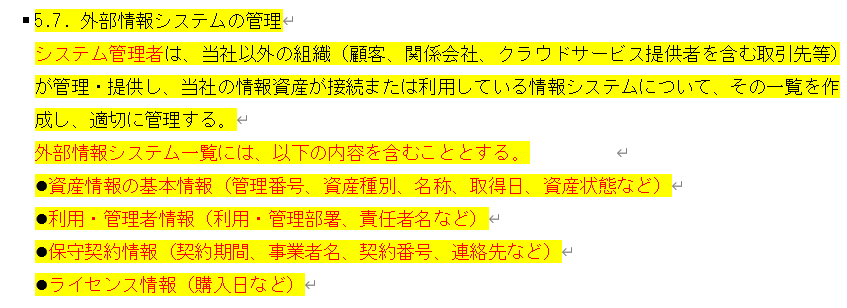
情報セキュリティ関連規定5ページ「5.7 外部情報システムの管理」では、社外の事業者が提供し、自社が利用している情報システムの一覧を作成することが定められています。情報資産管理台帳(拡張版)の「外部情報サービス一覧」に、利用しているクラウドサービスなどを記入しましょう。
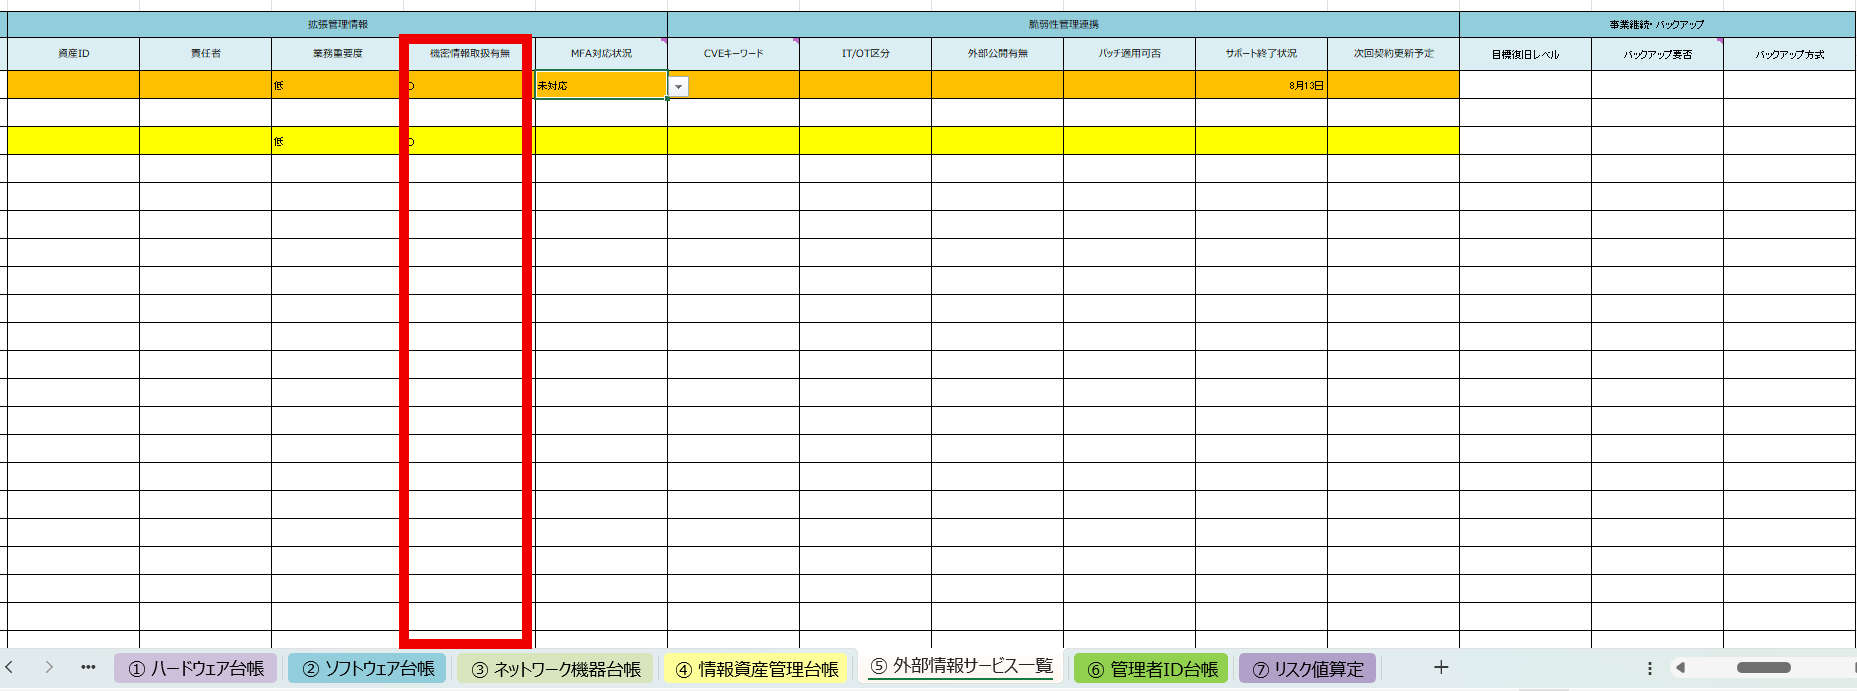
あわせて、そのサービスで機密情報を扱うかどうかを「機密情報取扱有無」の欄に記入します。④の合意書は、機密情報を扱うサービスが対象です。
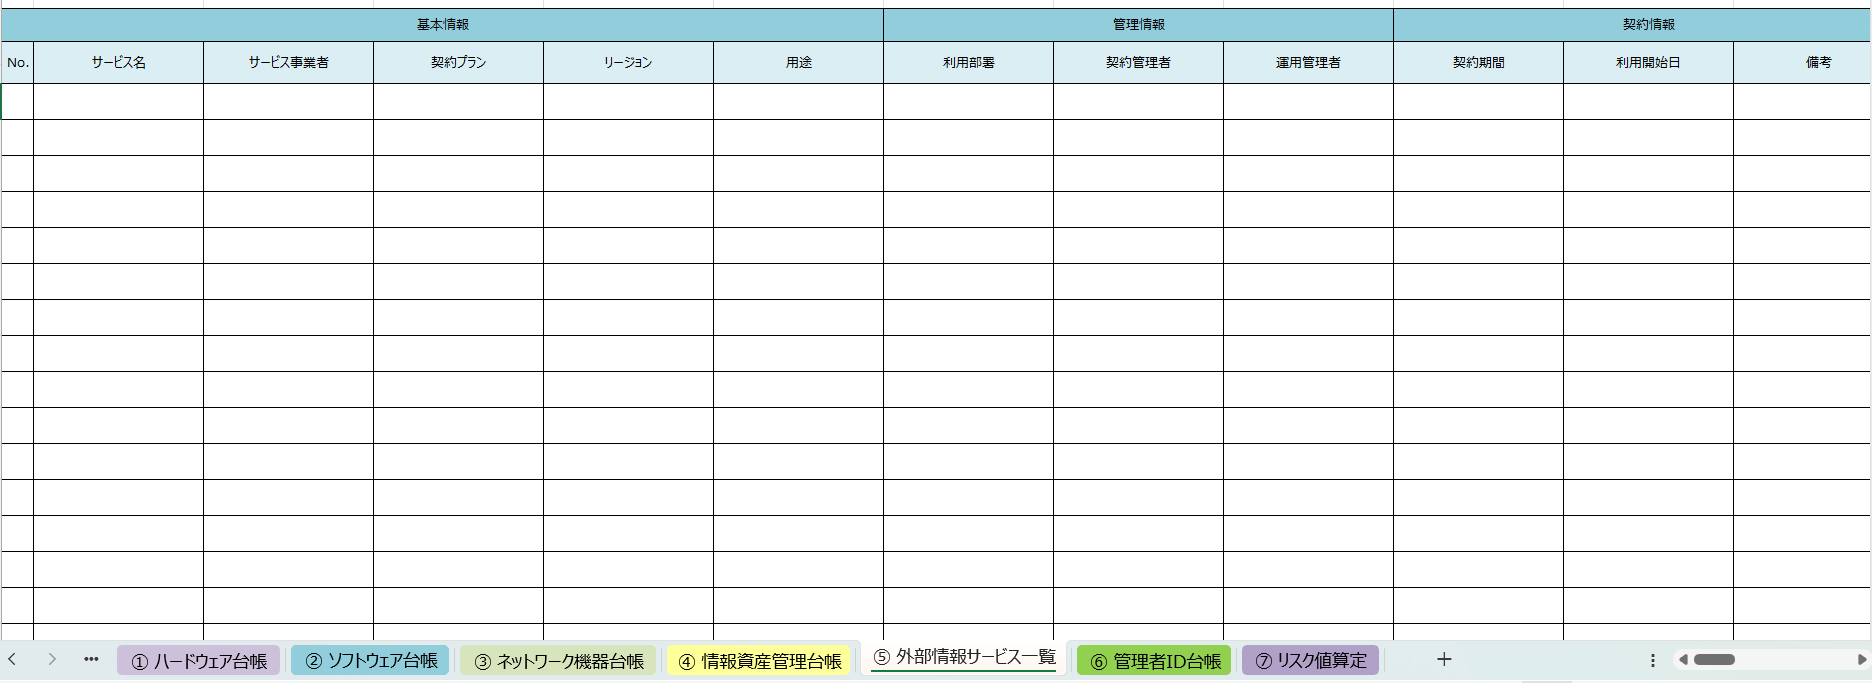
部署ごとに契約しているサービスは見落としがちなので、支払記録やクレジットカードの明細も確認して洗い出しましょう。
3-1-3-1
③セキュリティ要件を満たしているかの確認
②で記入したサービスが、3.5.2のセキュリティ要件を満たしているかを確認します。提供事業者が公開しているセキュリティに関するページや利用規約、認証の取得状況(ISMSクラウドセキュリティ認証など)で確認できます。これから導入するサービスも、導入前に同じ確認を行います。
確認した結果は、確認日とあわせて記録しておきましょう。この記録が、要件を確認したことを示す証跡になります。
3-1-3-2
④合意書の取り交わし
機密情報を扱うサービスについては、提供事業者と「外部情報サービス利用時の接続条件及び機密情報取り扱い合意書」を取り交わします。
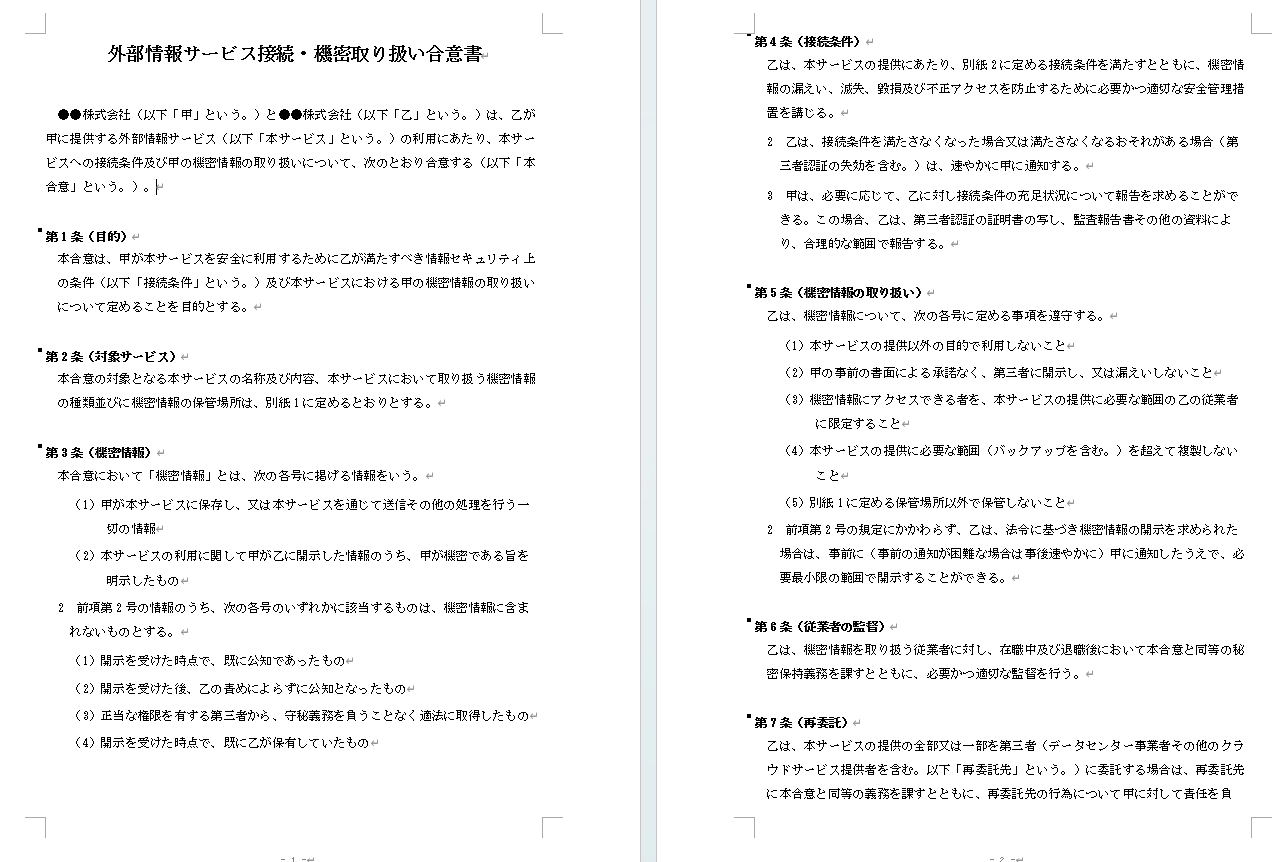
合意書は契約に関わる文書です。自社の利用実態に合わせて条文を足し引きしたら、最終的には顧問弁護士に確認してもらうことをおすすめします。
ただし、Microsoft 365やGoogle Workspaceのような大手のクラウドサービスでは、個別の合意書を取り交わせないことがほとんどです。その場合は、利用規約やデータ保護に関する条項で、預けた情報の取り扱い(目的外利用の禁止、第三者への開示の制限など)が定められていることを確認しておきましょう。
最後に
クラウドサービスは手軽に使い始められる分、会社として把握しないまま利用が広がりがちです。まずは、利用中のサービスを洗い出すところから始めてみてください。